なぜハッカーは企業に侵入できるのか?サイバー攻撃の「入口」7つを徹底解説
 かんり
「大企業なら高度なセキュリティ対策をしているはずなのに、なぜ?」
企業の情報漏洩やランサムウェア被害がニュースになるたびに、「なぜ大企業のシステムにまでハッカーが侵入できるのか?」と疑問に感じる人は多いはずです。
実は、ハッカーが企業へ侵入する方法は、映画のように「強固なシステムを正面から突破する」という単純なものではありません。VPNなどのネットワーク機器の脆弱性を悪用したり、盗まれたID・パスワードを使ったり、社員をだまして認証情報を入力させたり、公開されているWebシステムを狙ったり、取引先や委託先を経由したりと、侵入経路は多岐にわたります。
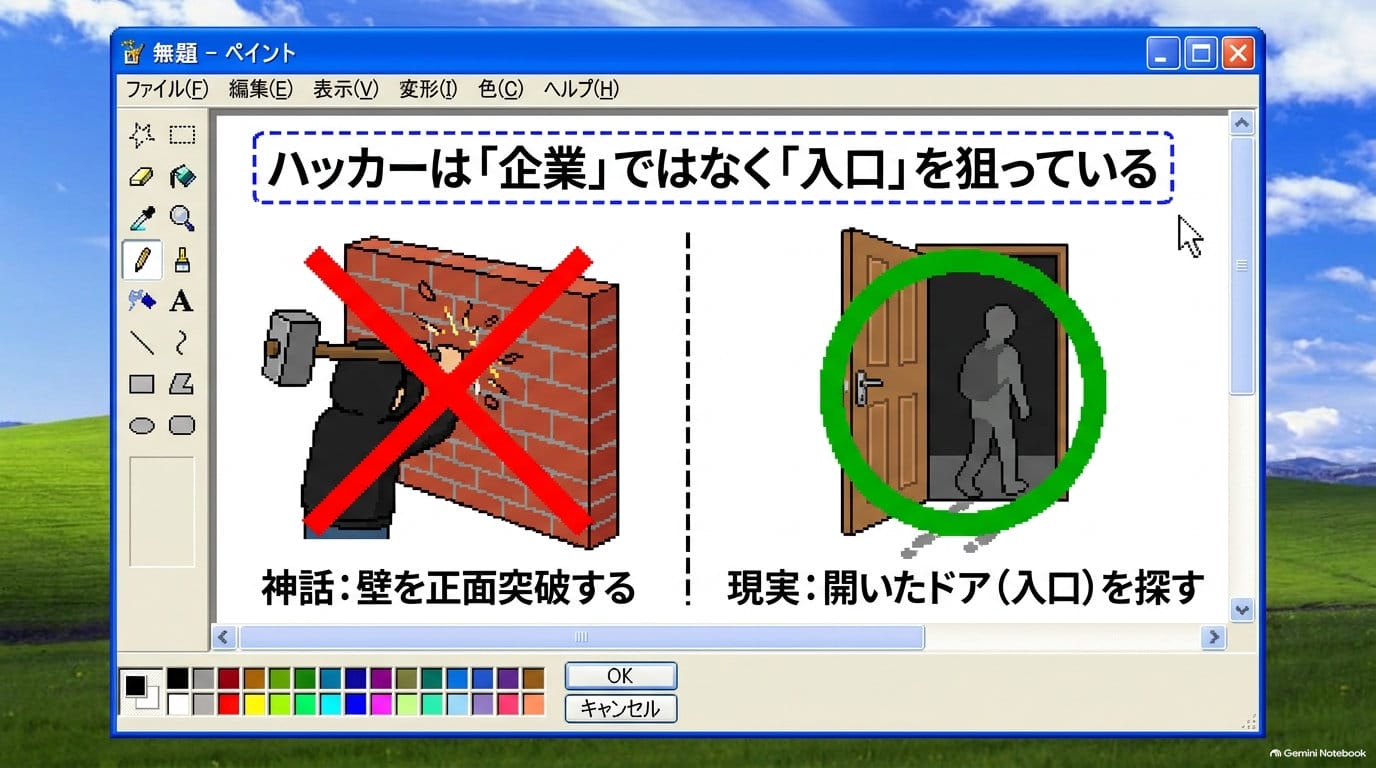
攻撃者が探しているのは「企業そのもの」ではなく、企業につながる「入口」。
そして1度でも侵入を許すと、そこで終わりではありません。
今回は、企業へのサイバー攻撃で使われる代表的な「7つの入口」を取り上げます。実際の手口、国内外の具体的事例、最新の統計データを交えながら、侵入後に何が起きるのかを解説します。
攻撃者が入口を探す
↓
認証情報を盗む・脆弱性を悪用する
↓
企業システムへ侵入
↓
社内ネットワークを探索する
↓
重要なサーバーやデータを探す
↓
情報を盗む・システムを攻撃する
↓
情報漏洩・業務停止・ランサムウェア被害などへ
ハッカーは「会社の壁」を正面突破しているわけではない
まず知っておきたいのは、企業のシステムには外部とつながっている場所が数多く存在するということです。
例えば、社員が社外から仕事をするためのVPN、会社のWebサイト、クラウドサービス、メールシステム、オンラインストレージ、リモートアクセス環境など。
企業にとっては必要不可欠な仕組みですが、攻撃者から見れば「外部からアクセスできる場所」=「攻撃対象になり得る場所」でもあります。
インターネット
│
┌──────┼──────┐
↓ ↓ ↓
VPN Webサイト メール
│ │ │
↓ ↓ ↓
社内ネットワーク クラウド
│
├── 社員PC
├── サーバー
├── 業務システム
└── 重要データ
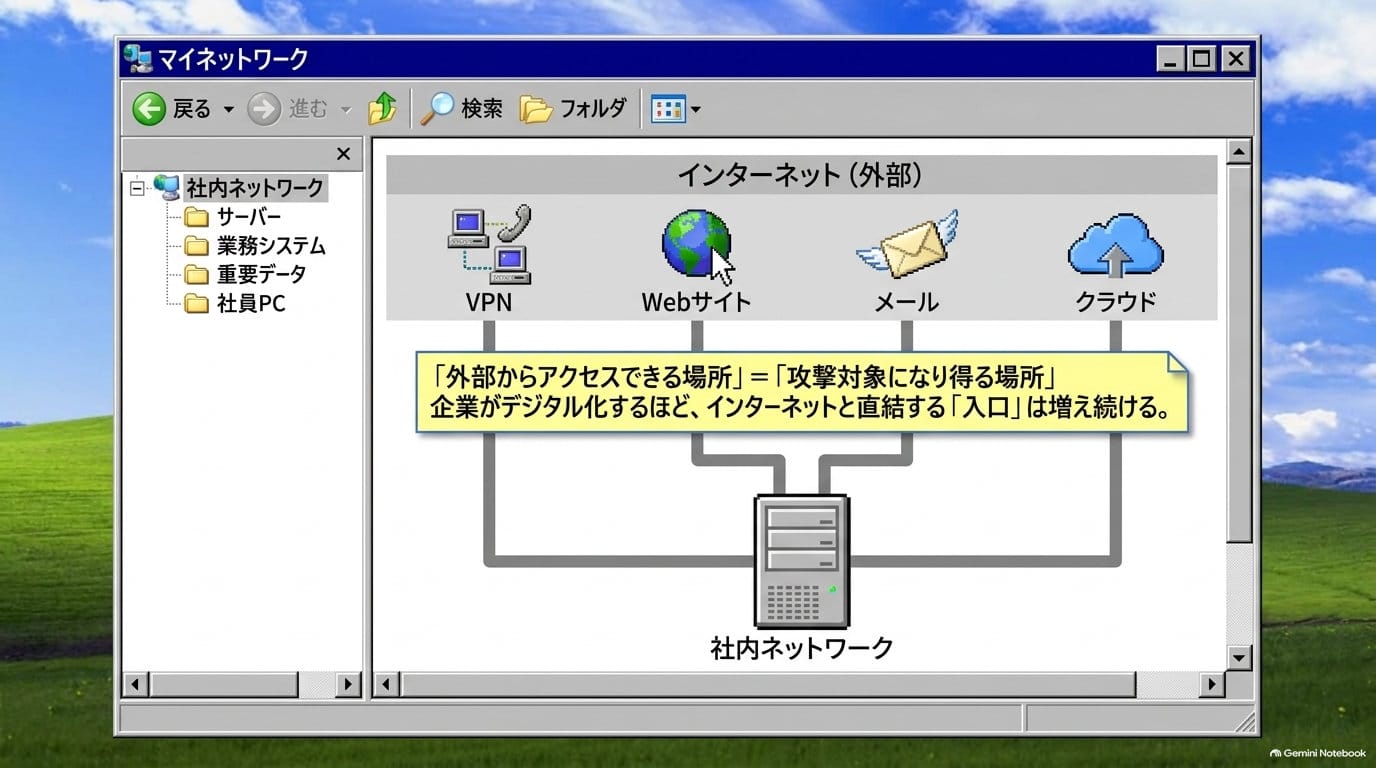
攻撃者は、これらの入口のどこかに弱点がないかを常に探しています。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織向けの4位に「システムの脆弱性を悪用した攻撃」、8位に「リモートワーク等の環境や仕組みを狙った攻撃」、10位に「ビジネスメール詐欺」が挙げられています。企業のシステム本体だけでなく、外部接続の仕組みや人間を含めたあらゆる場所が攻撃対象になっていることがわかります。
ハッカーが狙う、以下の7つの入口について見ていきましょう。
入口① VPN・ネットワーク機器の脆弱性
企業への侵入を考えるうえで、まず重要なのがVPNやネットワーク機器です。「VPN」(Virtual Private Network)とは、簡単にいえば「会社の外から社内ネットワークへ安全に接続するための仕組み」です。
テレワークに欠かせない一方、インターネットから誰でも接続を試みられる機器であるため、脆弱性(セキュリティ上の欠陥)が存在すると、そのまま攻撃の入口になり得ます。
実際にはどう狙われる?
企業のVPN機器(古いバージョンのまま運用)
↑
既知の脆弱性が存在
↑
攻撃者がインターネット経由で脆弱性を悪用
↓
不正アクセス成功 → 社内ネットワークへ侵入
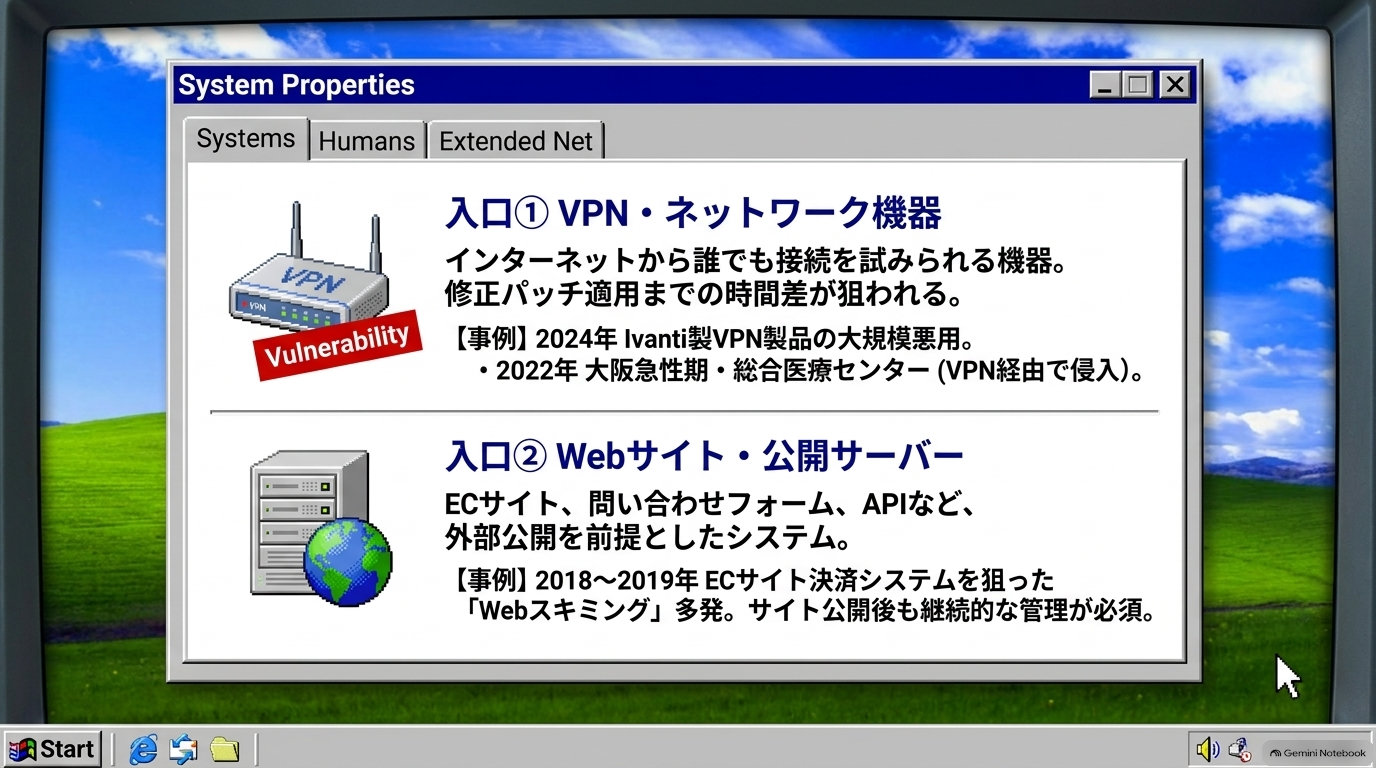
攻撃者は、インターネット上に公開された機器を自動スキャンで探し、既知の脆弱性を悪用します。
米国の「サイバーセキュリティ インフラストラクチャセキュリティ庁」(CISA)のランサムウェア対策ガイドでも、インターネット公開アプリケーションの脆弱性や、VPN・RDP(リモートデスクトップ)などの外部向けリモートサービスが初期侵入経路として確認されていると明記されています。
具体的事例
- Ivanti製VPN製品の脆弱性悪用(2024年)
Ivanti Connect Secureの重大な脆弱性(CVE-2023-46805、CVE-2024-21887)が世界中で大規模に悪用され、政府機関や企業への侵入が多数報告されました。脆弱性公表直後から悪用が始まり、「修正パッチ適用までの時間差」が狙われる実態が浮き彫りになりました。
- 国内のランサムウェア被害
2022年の大阪急性期・総合医療センターへの攻撃では、VPN機器の脆弱性が侵入経路の一つとされ、電子カルテシステムが停止し診療が大幅に制限される事態となりました。
「会社の中にいる社員をだます」必要すらなく、ネットワーク機器そのものが入口になるのです。
入口② Webサイト・公開サーバーの脆弱性
企業がインターネット上に公開しているWebシステムも、攻撃対象になります。
- 企業Webサイト、コーポレートサイト
- ECサイト(オンラインショップ)
- 問い合わせフォーム
- 顧客向けサービス、会員サイト
- Webアプリケーション、API
- メールサーバーやファイルサーバーなどの公開サーバー
これらは外部から利用できるよう設計されているため、脆弱性が存在すれば直接狙われます。
インターネット
↓
公開Webシステム
↓
脆弱性を発見・悪用
↓
不正アクセス
↓
サーバー内部へ
↓
情報・認証情報を探索
具体的事例
日本では2018〜2019年頃、ECサイトの決済システムを狙った「Webスキミング」によるクレジットカード情報の窃取被害が多発しました。
攻撃者はECサイトの脆弱性を突いてスキミング用の不正コードを埋め込み、利用者が入力したカード情報を外部へ送信していました。サイト運営者自身が被害に気づかないまま長期間情報が抜かれ続けたケースもあります。
ここで重要なのは、「Webサイトを作ったら終わり」ではないということです。
CMS(WordPress等)やプラグイン、フレームワークの更新、脆弱性対応、設定の確認を継続しなければ、公開した時点では安全だったシステムも、時間とともに「古い入口」になっていきます。
入口③ 盗まれたID・パスワード
次に重要なのが「認証情報」です。攻撃者は必ずしもパスワードを解読する必要はありません。すでに盗まれたIDやパスワードを、そのまま利用するケースが後を絶ちません。
社員がフィッシングサイトにアクセス
↓
「Microsoft 365へログインしてください」
↓
社員がID・パスワードを入力
↓
攻撃者が認証情報を入手
↓
正規ユーザーになりすましてログイン
↓
メール・クラウド・業務システムへアクセス
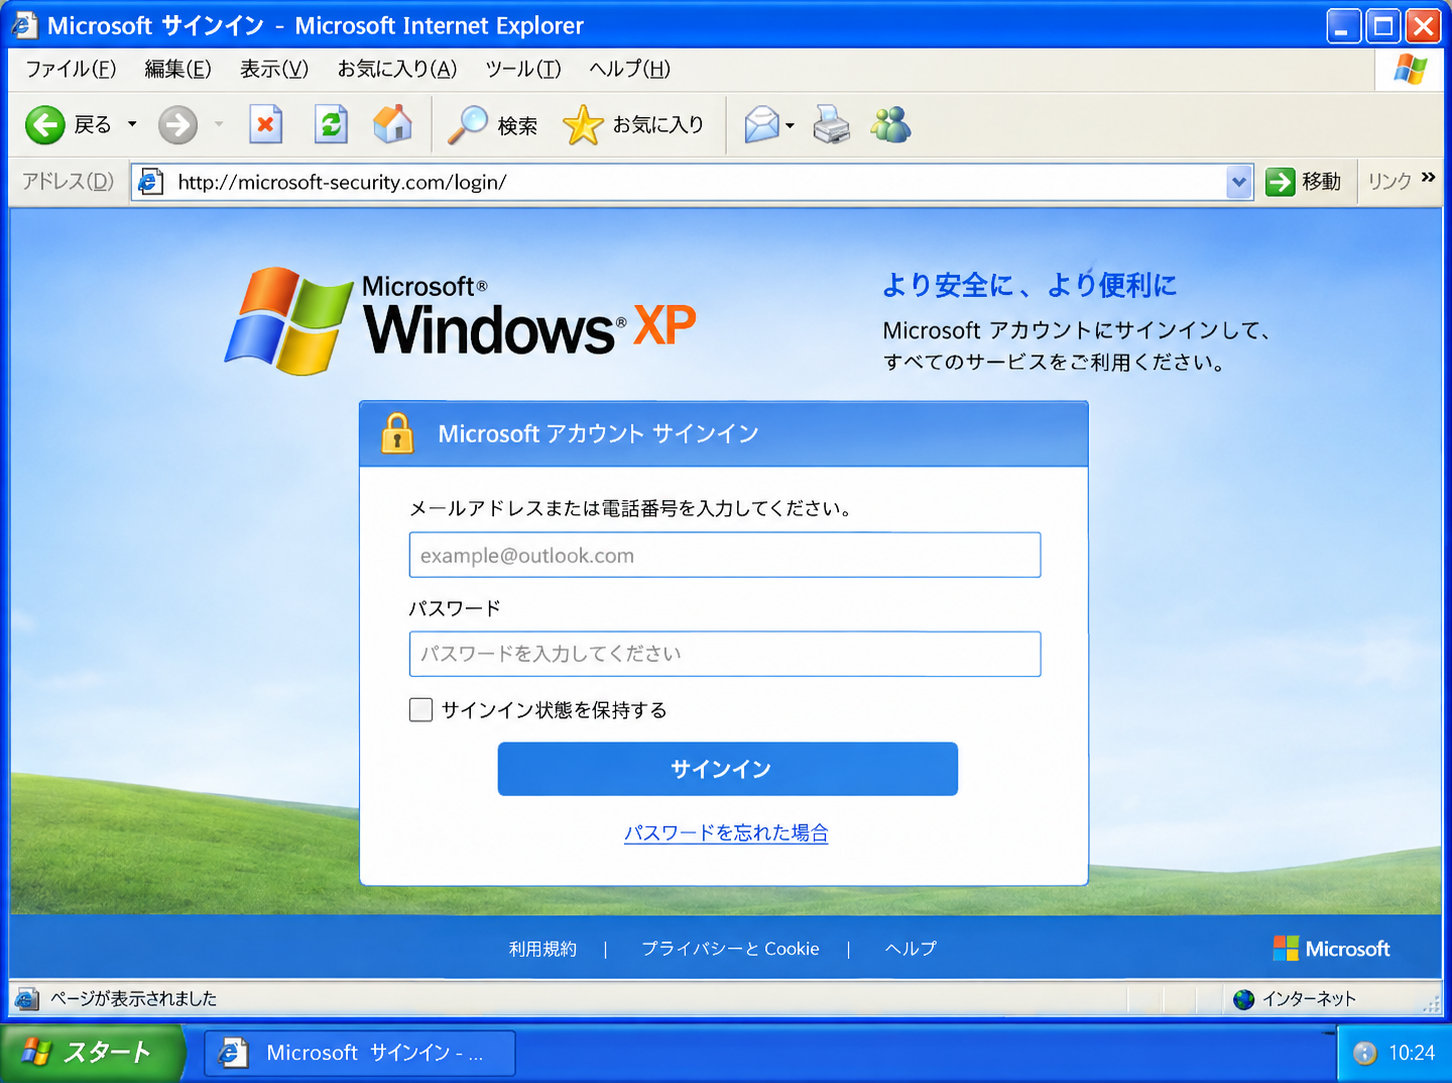
ここで厄介なのは、攻撃者が「ハッカーらしい不審なプログラム」を使わなくても、正規のIDで普通にログインできてしまうことです。セキュリティ製品のログ上も「正規ユーザーのログイン」に見えるため、発見が遅れやすいのです。認証情報の流出経路はフィッシングだけではありません。近年は「インフォスティーラー」と呼ばれる、PC内に保存されたパスワードやブラウザの認証情報を盗み出すマルウェアも蔓延しており、盗まれた認証情報はダークウェブのマーケットで売買されています。
また、他社サービスから流出したパスワードを使い回ししている社員がいれば、「パスワードリスト攻撃」によって業務アカウントも突破され得ます。CISAも初期アクセス経路として「Compromised Credentials(侵害された認証情報)」を挙げ、多要素認証(MFA)やID・アクセス管理の重要性を強調しています。
1人のアカウントが盗まれると何が起きる?
社員Aのアカウント侵害
↓
メール閲覧
↓
社内組織・業務フローの把握
↓
より権限の強いアカウント(管理者など)を狙う
↓
重要システムへ到達
必ずこの流れになるとは限りませんが、最初の侵入が「社員1人のアカウント」だったとしても、権限や接続先によっては全社的な被害へ拡大する可能性があります。
入口④ フィッシングメール・なりすまし
「社員をだます」方法は、サイバー攻撃の入口として最も古典的でありながら、今なお主要なものです。
典型的には、社員のもとに次のようなメールが届きます。
【重要】アカウントの確認が必要です。セキュリティ上の理由により、至急アカウントをご確認ください。
メールには、普段利用しているサービスそっくりのログインページへのリンクが貼られています。
偽メール
↓
偽ログインページ
↓
社員が認証情報を入力
↓
攻撃者に情報が渡る
↓
本物のサービスへ不正ログイン
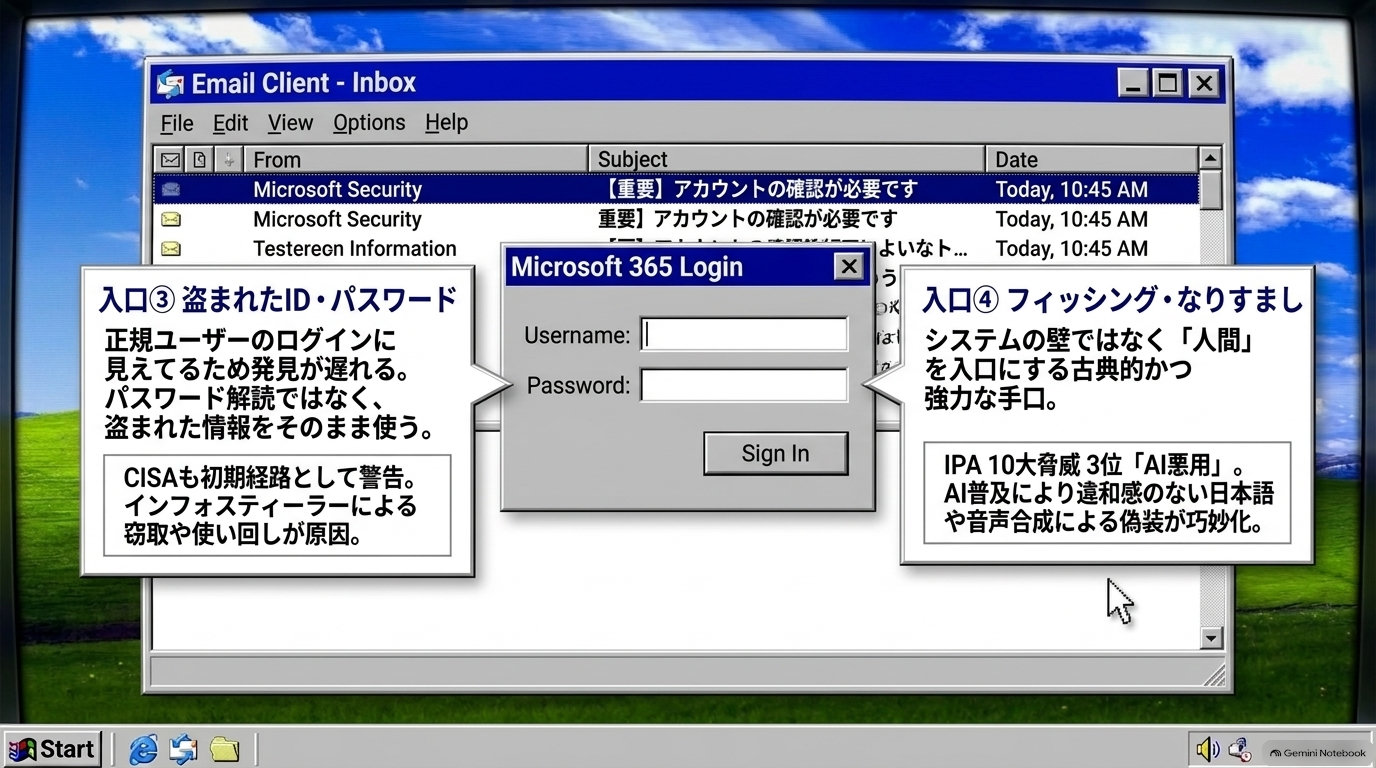
システムの「技術的な壁」を破るのではなく「人間を入口にする」わけです。
セキュリティシステムがどれだけ強固でも、社員本人が攻撃者に認証情報を渡してしまえば、防御をすり抜けられます。
AIで巧妙化するフィッシング
近年は、自然な文章や画像を生成できるAIの普及により攻撃者側も「違和感のない日本語のメール」を大量に作れるようになりました。かつての「怪しい日本語で見破れる」時代は終わりつつあります。
IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織向け3位に初めて選出されました。AI悪用による攻撃の容易化・巧妙化がリスクとして明記されています。音声合成を用いた「なりすまし電話(ボイスフィッシング)」による詐欺被害も海外で報告されており、メール以外のチャネルへの警戒も必要です。
入口⑤ クラウド・SaaS・リモートワーク環境
現在の企業では、重要な情報が「会社の中のサーバーだけ」に保存されているとは限りません。
クラウドやSaaS(Microsoft 365、Google Workspace、Salesforce、オンラインストレージ等)にも、顧客情報・営業資料・契約書・メールなどの業務データが蓄積されています。
社員
↓
クラウドサービス
↓
[顧客情報 / 営業資料 / 社内文書 / 契約情報 / メール]
便利である一方、アカウントが不正利用されれば、世界中のどこからでも重要情報へアクセスされ得るという側面があります。社内ネットワークの「壁」が及ばない場所にデータがあるからです。
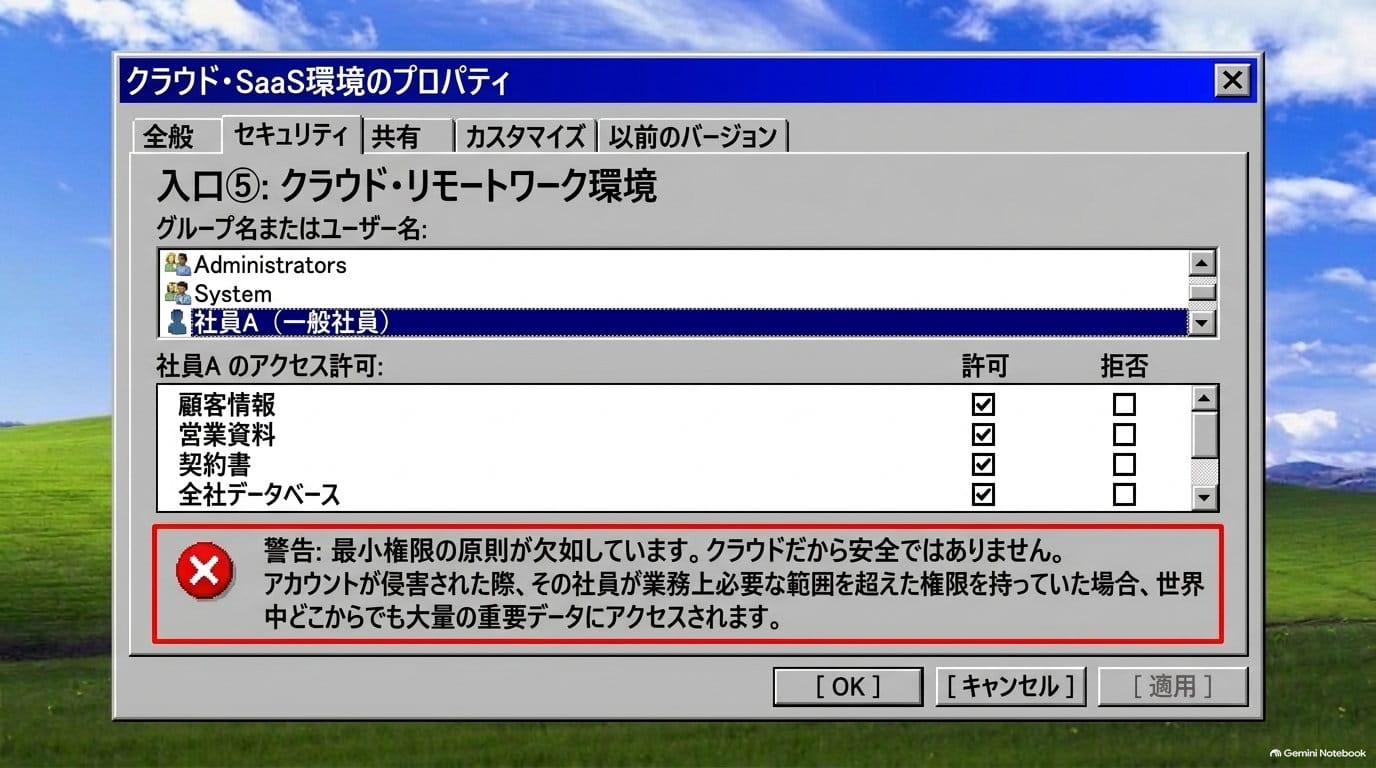
ここで重要なのが「権限」です。
例えば、社員Aが業務上必要な範囲を超えて、全社の顧客データベースへアクセスできる設定になっていたとします。もし社員Aのアカウントが侵害されれば、
侵害されたアカウント
↓
クラウドへログイン
↓
過剰な権限を利用
↓
大量データへアクセス、というリスクが生まれます。
実際の漏洩インシデントでも、「クラウドストレージの公開設定ミス」や「退職後も残っていたアクセス権限」が原因となった事例が繰り返し報告されています。
「クラウドだから安全」ではなく、誰が → 何に → どこまでアクセスできるのかを適切に管理する(最小権限の原則)ことが不可欠です。
入口⑥ 取引先・委託先を経由する「サプライチェーン攻撃」
攻撃者 → 企業Aの取引先・委託先へ侵入
→ 接続情報・顧客情報・メールアカウントを悪用
→ 企業Aへ影響 → 情報漏洩・業務停止
ここからは少し意外な侵入経路です。企業自身ではなく、取引先や委託先が攻撃され、その関係を利用して被害が広がるケースです。
企業Aが自社のセキュリティを強化していても、取引先側に弱点があれば、そこが攻撃の足掛かりになります。
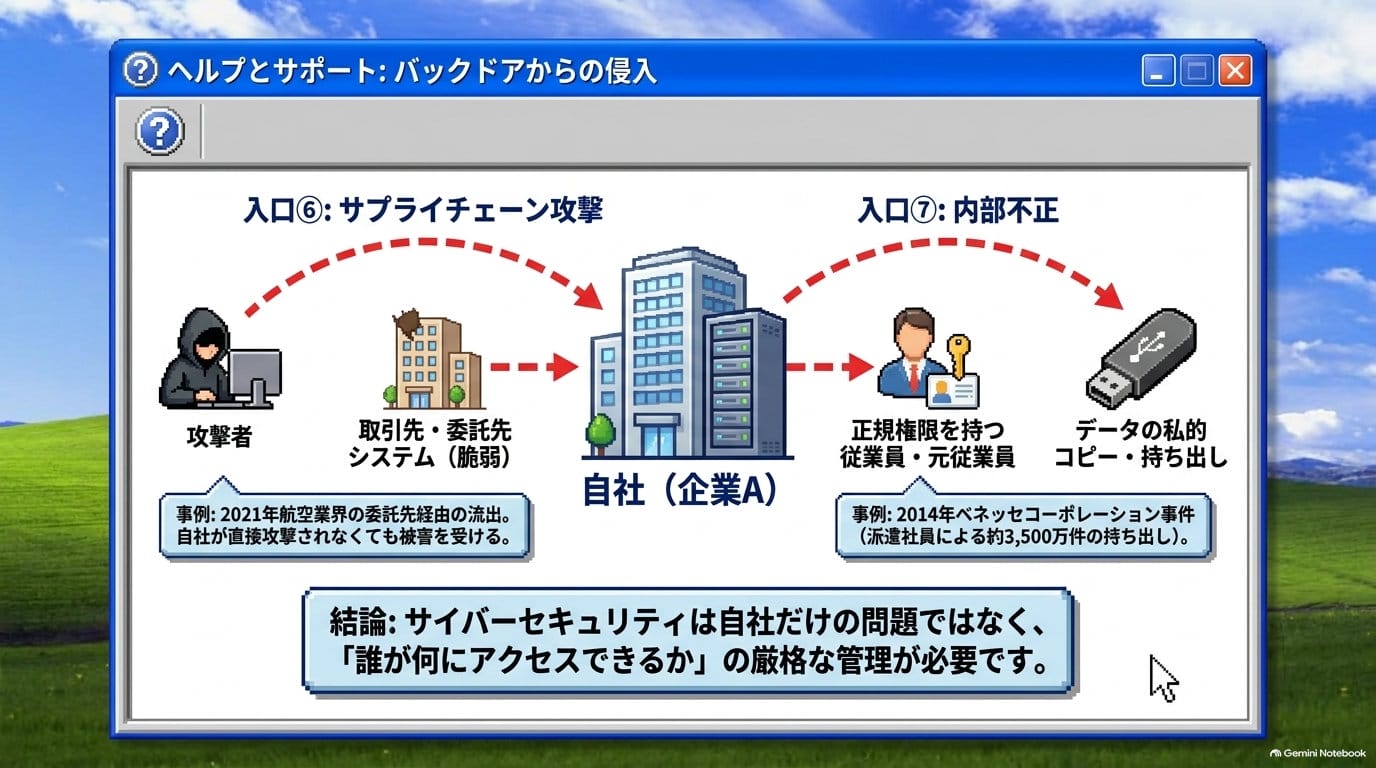
具体的事例
航空業界の委託先経由の流出(2021年):航空会社が利用する共同システム事業者(SITA)への攻撃により、複数の航空会社のマイレージ会員情報が流出する事案が発生しました。自社システムが直接攻撃されなくても被害を受ける典型例です。
国内でも委託先経由の漏洩が多発:地方自治体や企業が業務を委託していた先のランサムウェア感染によって、預けていた情報が流出する事例が複数報告されています。
IPAの「情報セキュリティ10大脅威 2026」では「サプライチェーンや委託先を狙った攻撃」が組織向け2位で、2023年以降4年連続で2位となっています。
自社 → 取引先 → 委託先 → クラウド と、複数の組織が一つのデジタル環境につながっている現在、「自社が直接攻撃されていないから安全」とは限りません。サイバーセキュリティはもはや自社だけの問題ではないのです。
入口⑦ 内部不正・元従業員による情報持ち出し
情報漏洩のすべてが外部ハッカーによるものとは限りません。
- 従業員による情報の持ち出し
- 元従業員による不正利用(退職後も残っていたアカウントの悪用)
- アクセス権限の悪用
- 社内システムからの私的な情報コピー
【外部攻撃】不正アクセス → 情報漏洩
【内部不正】正規権限の悪用 → 情報へアクセス → 持ち出し → 情報漏洩
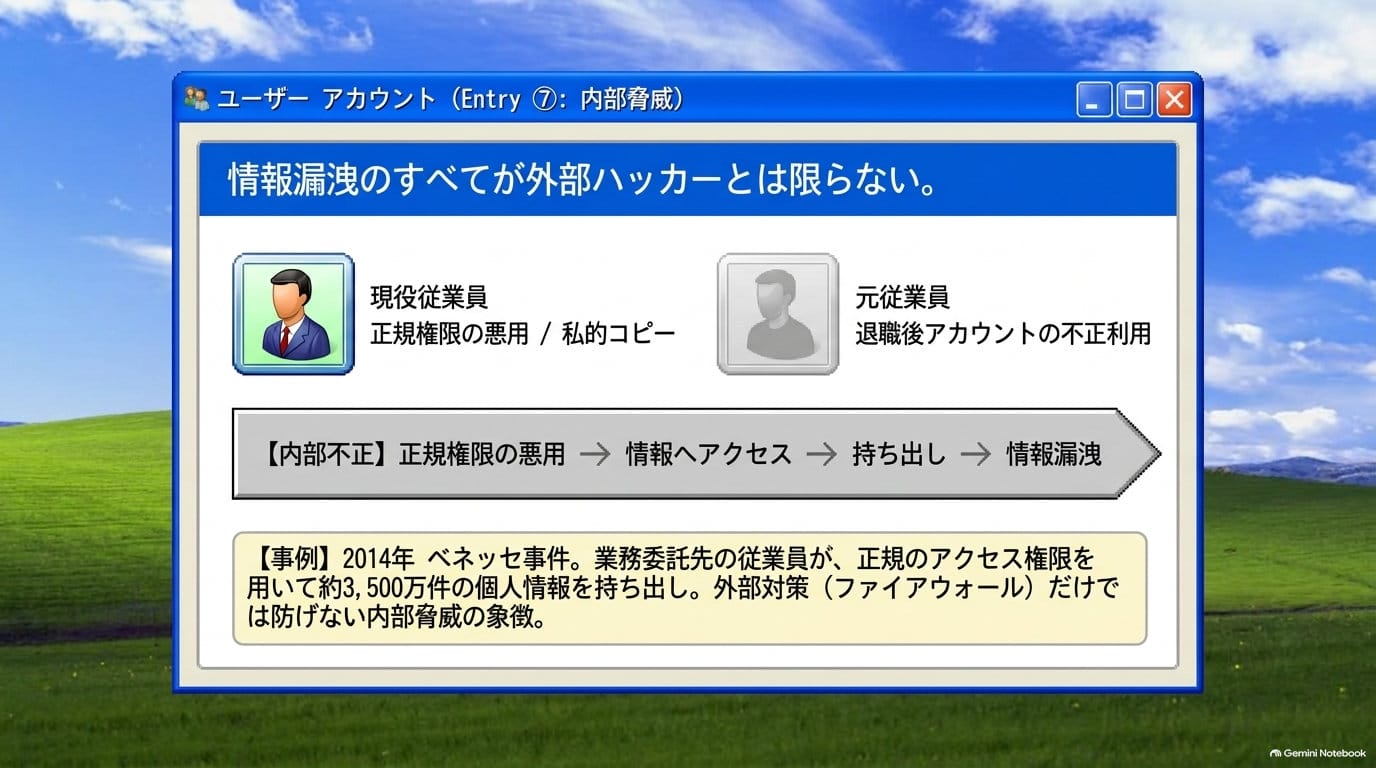
具体的事例
国内で最も有名な事例の1つが、2014年のベネッセコーポレーションの個人情報漏洩事件です。顧客情報管理業務の委託先の派遣社員が、約3,500万件(重複を含む)もの顧客情報を外部記録媒体にコピーして持ち出し、名簿業者へ売却しました。内部の人間が「正規のアクセス権限を持っていた」ために起きた事件であり、外部対策だけでは防げないことを象徴しています。
IPAの「情報セキュリティ10大脅威 2026」でも「内部不正による情報漏えい等」は組織向け7位に入っています。企業にとっては、「誰がシステムに入れるか」だけでなく、「その人が何にアクセスできるのか」まで管理し、退職時の権限削除やログ監視を徹底する必要があります。
ハッカーは侵入した後、何をしているのか?
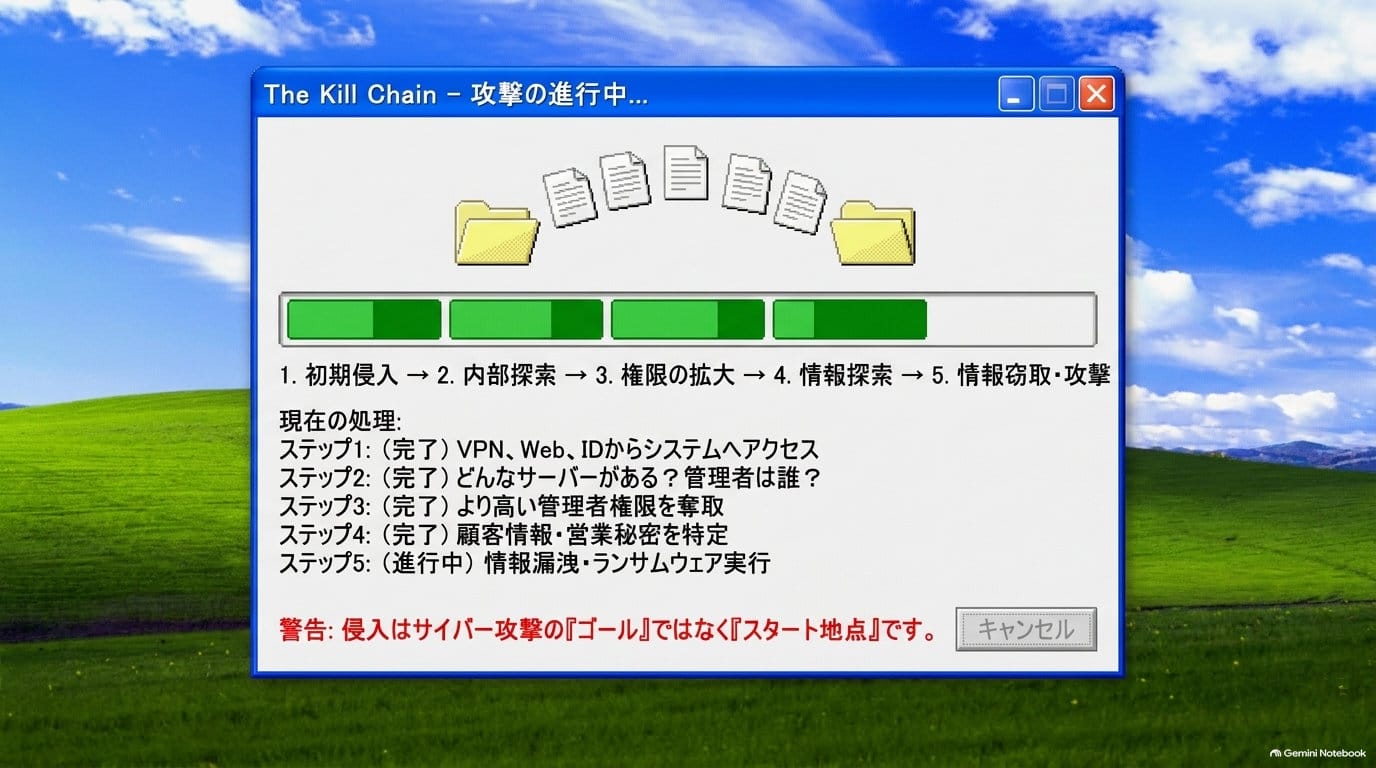
「侵入できたら、すぐにデータを盗むの?」——実際には、攻撃者が侵入直後に大量のデータを盗むとは限りません。むしろ侵入した環境の中を丹念に調べ、より重要なシステムや情報を探すのが近年の手口です。
【入口】VPN・Web・ID・メール・取引先など
↓【初期侵入】企業システムへアクセス
↓【内部探索】どんなサーバーがある?重要データはどこ?管理者は誰?
↓【権限の拡大】より高い権限を奪取
↓【情報探索】顧客情報・従業員情報・営業秘密を特定
↓【情報窃取・攻撃】情報漏洩・業務停止・ランサムウェア
CISAのランサムウェアガイドでも、侵害された認証情報やフィッシングが初期アクセスとなり、その後の侵害活動(ラテラルムーブメント=横展開)につながることが説明されています。つまり、「侵入」はサイバー攻撃のゴールではなく、スタート地点なのです。
実際の攻撃では「侵入」と「被害発生」に時間差がある
サイバー攻撃を理解するうえで、もう一つ重要なのが「時間」の概念です。
1日目:侵入
2日目:内部探索
数日後:重要アカウントを狙う
→ さらに後:重要データを発見・持ち出し
→ 最後:システムを暗号化
→ ここで初めて企業が異常を認識
最初の侵入と、企業が「攻撃された」と認識するタイミングは一致するとは限りません。特にランサムウェアでは、暗号化によって業務が突然停止することで、初めて重大な異常が表面化するケースがあります。海外の調査では、侵入から検知まで数週間〜数か月かかるケースも珍しくないと報告されています。
だからこそ、「システムが止まってから対処する」では遅いのです。侵入段階・探索段階で異常を検知する仕組み(EDR、ログ監視、SOCなど)が求められます。
事例研究「アサヒグループへのサイバー攻撃」
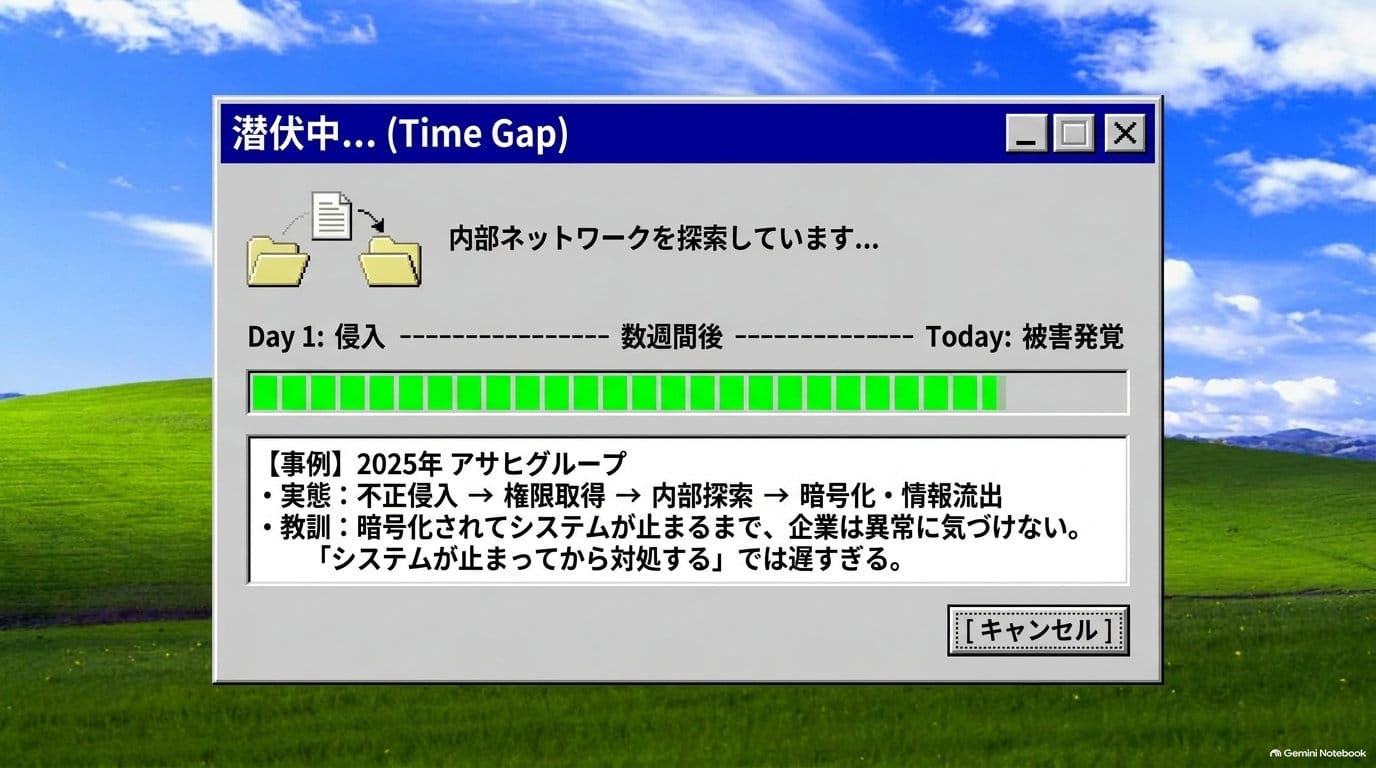
この問題を考えるうえで、2025年に発生したアサヒグループへのサイバー攻撃は、日本企業にとって極めて大きな事例の一つです。
2025年9月29日、アサヒグループホールディングスで大規模なシステム障害が発生し、受注・出荷業務やコールセンターなどに影響が出ました。その後の調査でランサムウェアによるサイバー攻撃だったことが判明し、同社の公表では、
ネットワークへの不正侵入
↓
管理者権限の取得
↓
内部ネットワークの探索
↓
ランサムウェアによる暗号化
↓
情報流出
という攻撃の実態が確認されています。まさに本記事で解説してきた「入口 → 初期侵入 → 内部探索 → 権限拡大 → 被害拡大」の流れが、現実の大企業で起きた事例です。
一方、ランサムウェア集団「Qilin」側が主張した盗取データのファイル数や容量については、攻撃者側の主張と企業側の調査で確認されたことを分けて考える必要があります。攻撃者は脅迫のために被害を誇張する動機があるためです。サイバー攻撃の報道を読む際は、この区別を意識することが重要です。
データで見る2026年の脅威動向
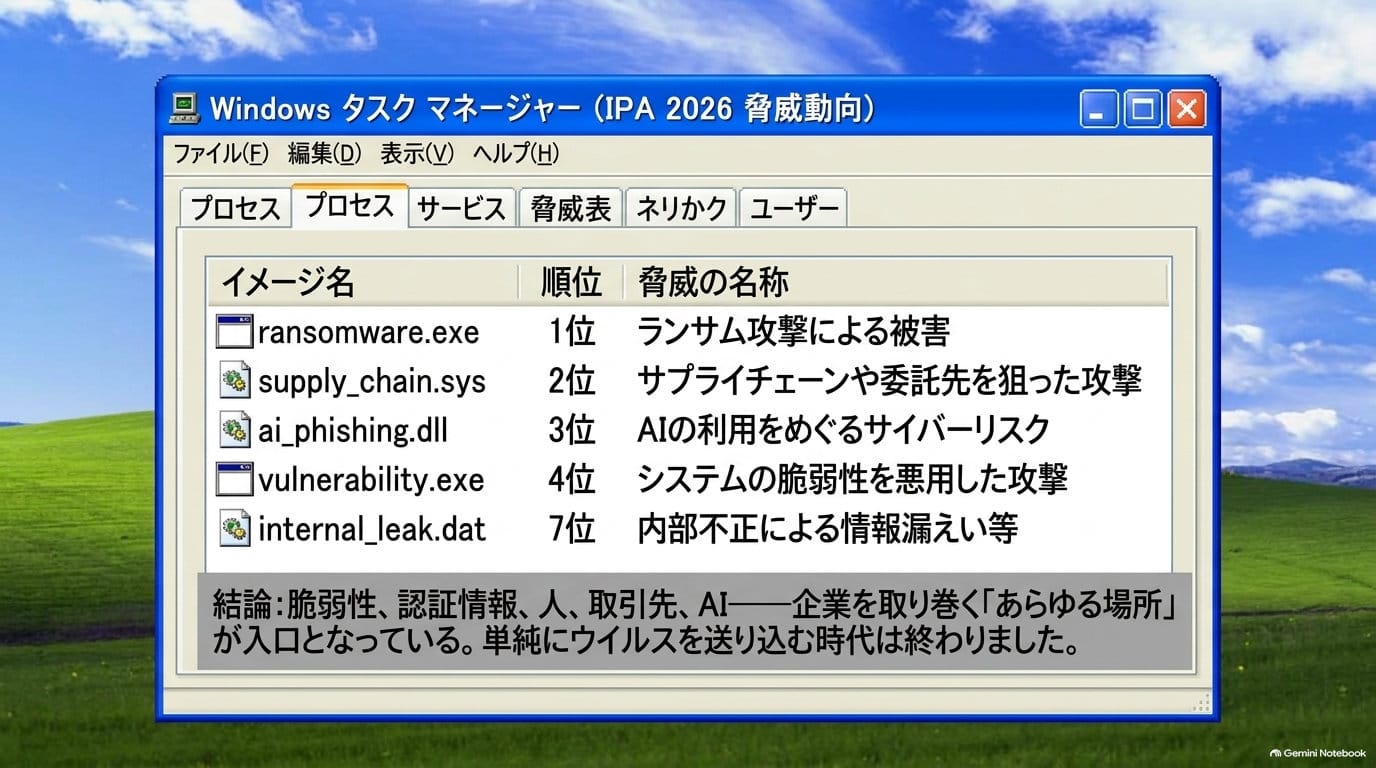
IPA「情報セキュリティ10大脅威 2026」のランキング(組織向け)
1位 ランサム攻撃による被害
2位 サプライチェーンや委託先を狙った攻撃
3位 AIの利用をめぐるサイバーリスク
4位 システムの脆弱性を悪用した攻撃
5位 機密情報を狙った標的型攻撃
6位 地政学的リスクに起因するサイバー攻撃
7位 内部不正による情報漏えい等
8位 リモートワーク等の環境や仕組みを狙った攻撃
9位 DDoS攻撃
10位 ビジネスメール詐欺
(出典:IPA「情報セキュリティ10大脅威 2026」。棒の長さは順位のイメージであり、危険度の数値化ではありません)
この順位は、前年の被害事例などを踏まえて選考会が社会的影響の大きかった脅威を審議・投票して決めたもので、「危険度を測定したランキング」ではない点に注意が必要です。それでも読み取れる重要な傾向があります。
企業への攻撃は、単純に「ウイルスを送り込む」時代の話ではなくなっている——脆弱性、認証情報、人、取引先、AI、リモート環境と、企業を取り巻くあらゆる場所が入口になっているのです。
警察庁「サイバー空間をめぐる脅威の情勢等について」によると、全国の警察に報告されたランサムウェア被害は、2022年に約230件、2023年に約190件(前年比で大幅増)、2024年以降も年間200件前後の高い水準で推移しています(報告ベース。実際の被害は届出のないものを含め、これより多い可能性があります)。
またJNSA(日本ネットワークセキュリティ協会)の「情報セキュリティインシデントに関する調査報告書」では、個人情報漏洩1件あたりの想定損害賠償額が数億円規模に上る試算が示されており、漏洩1件が企業経営を揺るがしかねないことがデータでも裏付けられています。
では、企業はどうやって侵入を防ぐのか?
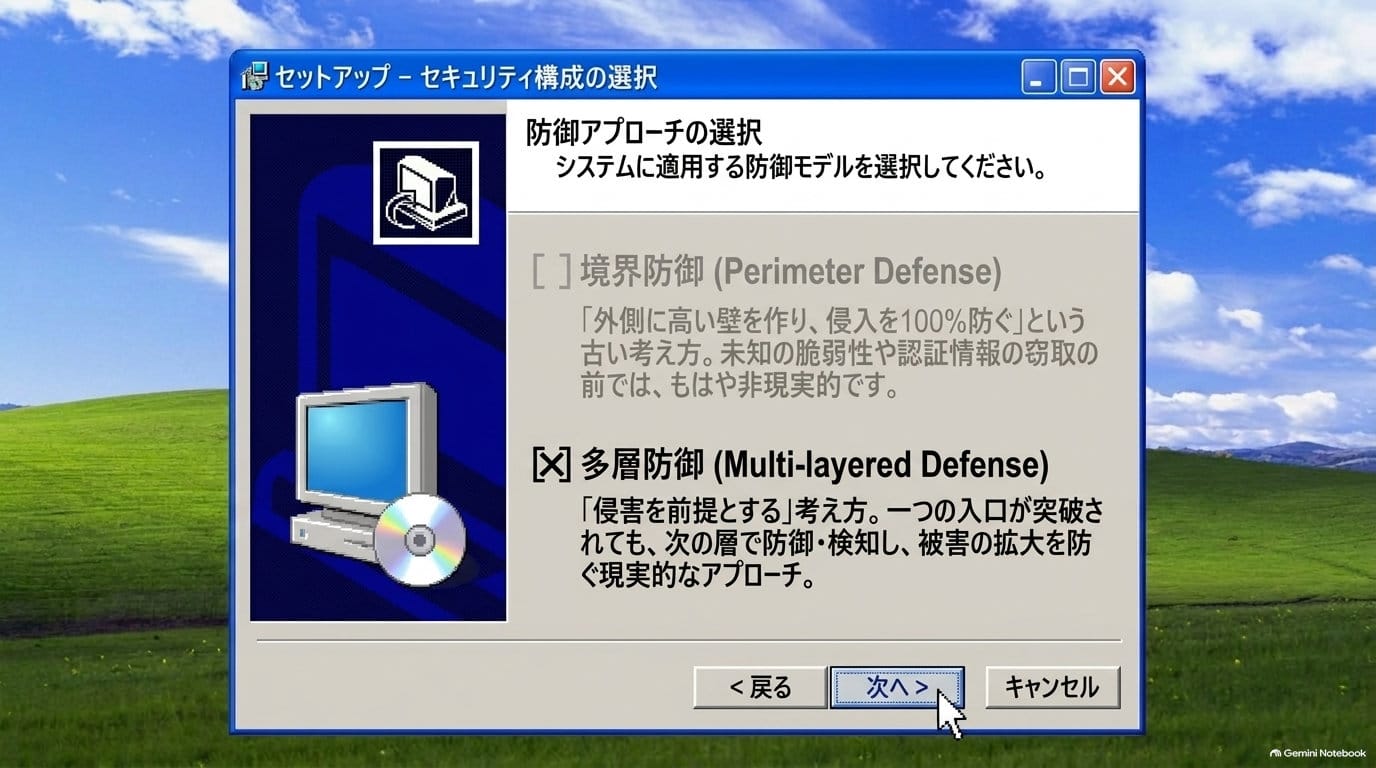
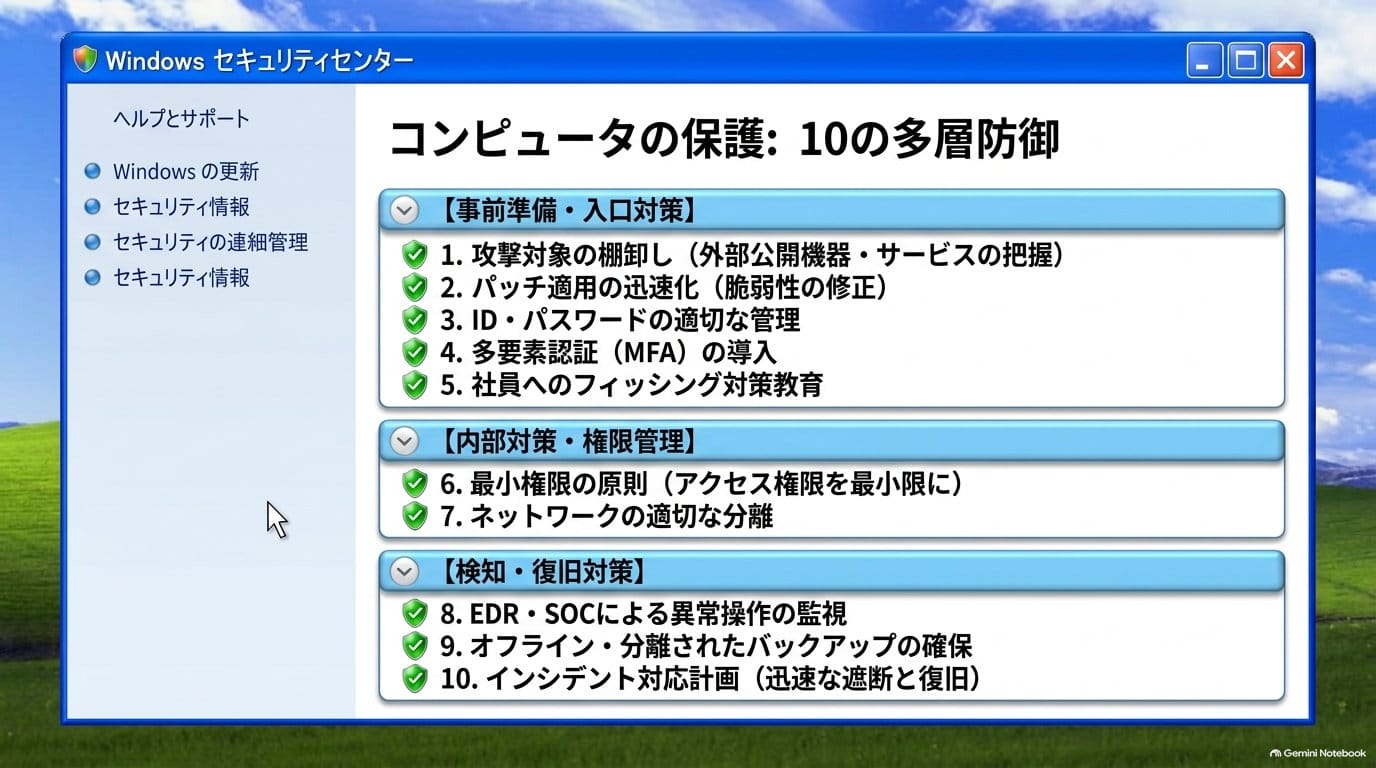
ここまで見てきたように、攻撃の入口は一つではありません。したがって「この対策さえすれば大丈夫」というものも存在せず、複数の防御を組み合わせる多層防御が基本になります。
- 外部公開機器・サービスを把握する(攻撃対象の棚卸し)
- 脆弱性を修正・更新する(パッチ適用の迅速化)
- ID・パスワードを適切に管理する
- 多要素認証(MFA)を導入する
- 社員へのフィッシング対策教育を継続する
- アクセス権限を最小限にする(最小権限の原則)
- ネットワークを適切に分離する
- 異常な通信・操作を監視する(EDR・SOC)
- バックアップを確保する(オフライン・分離保存)
- 異常発生時に迅速に遮断・復旧する(インシデント対応計画)
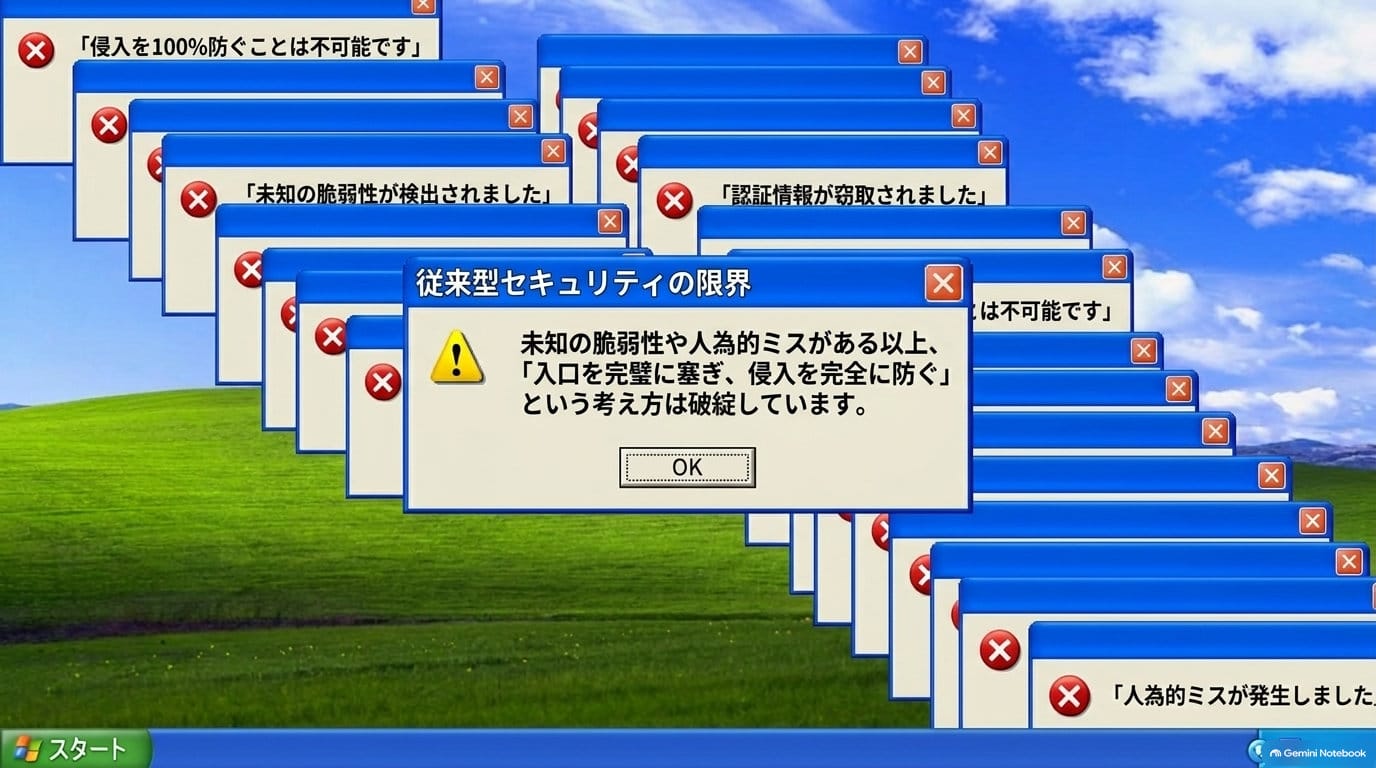
「侵入を100%防ぐ」ことだけを目標にしないという考え方が大事です。現実には、未知の脆弱性や認証情報の窃取、人為的ミスなど、すべての侵入を完全に防ぐことは困難です。
だからこそ、
侵入されない
↓
侵入されても広げない
↓
重要情報を盗ませない
↓
異常を早期に発見する
↓
被害を最小限にする
↓
安全に復旧する
という「侵害を前提とした」多層的な考え方(ゼロトラストの思想もこの延長線上にあります)が重要になります。CISAも、侵害された認証情報への対策として多要素認証やID・アクセス管理を、フィッシング対策として社員教育を、ランサムウェア対策としてオフラインバックアップを推奨しています。
まとめ「ハッカーは企業ではなく入口を狙っている」
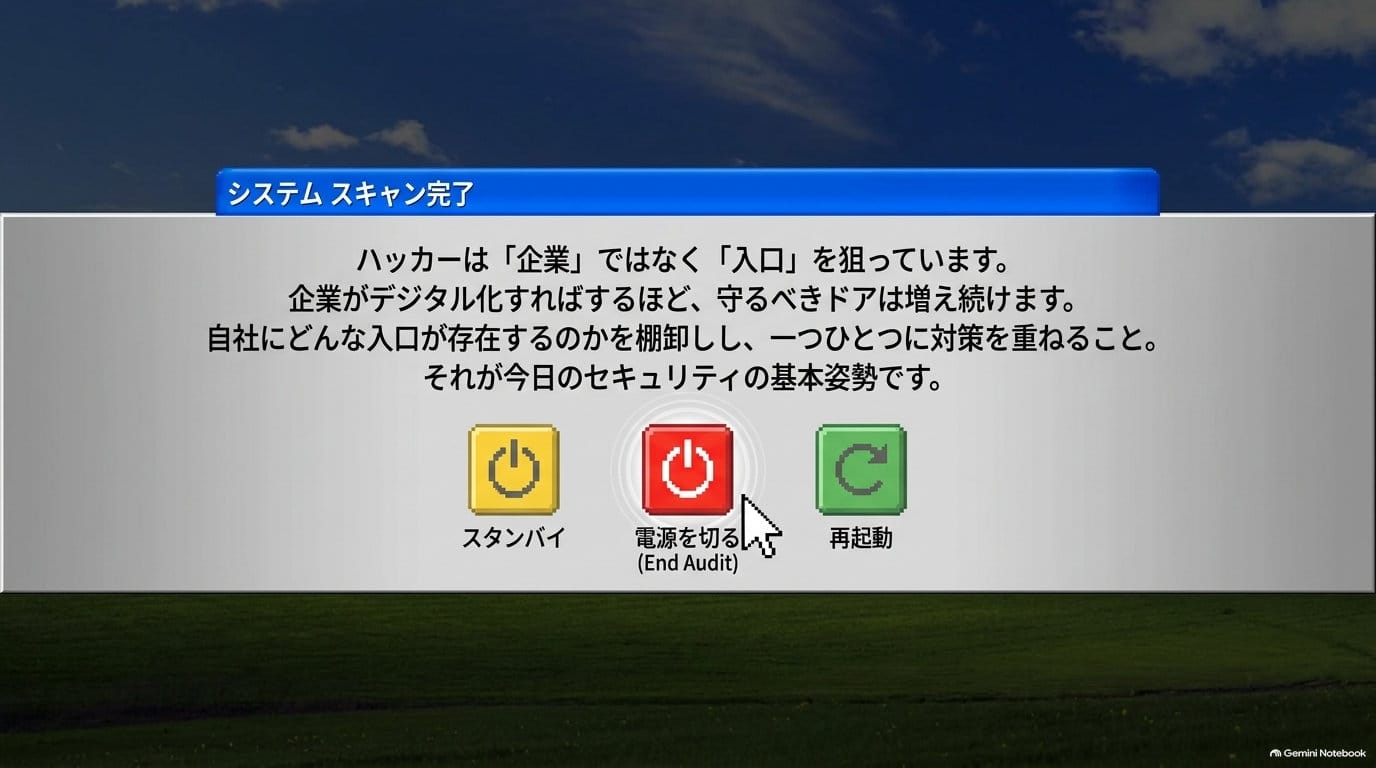
企業へのサイバー攻撃について、「ハッカーが強力なプログラムで会社のシステムを突破する」というイメージを持っている人は多いかもしれません。しかし実際には、もっと身近なところが入口になります。
① VPN・ネットワーク機器の脆弱性
② 盗まれたID・パスワード
③ フィッシング・なりすまし
④ Webサイト・公開サーバーの脆弱性
⑤ クラウド・SaaS・リモート環境
⑥ 取引先・委託先(サプライチェーン)
⑦ 内部不正・権限の悪用
そして入口から侵入した攻撃者は、「初期侵入 → 内部探索 → 権限拡大 → 重要データの発見・窃取 → 暗号化・破壊」という形で被害を拡大させます。侵入はゴールではなくスタート地点であり、侵入と被害の表面化には時間差があります。
だからこそ、企業のサイバーセキュリティを考えるときには、「ハッカーをどうやって撃退するか?」だけではなく「自社には、どんな入口が存在するのか?」と問うことが重要です。
VPN、Webサイト、クラウド、社員のアカウント、取引先、委託先——企業がデジタル化すればするほど、守るべき「入口」は増えていきます。入口を棚卸しし、一つひとつに対策を重ねること。それが、今日の企業に求められるセキュリティの基本姿勢です。