日本企業の情報漏洩が止まらない、2026年のサイバー攻撃20事例の解説
 かんり
また情報漏洩のニュースだ
ここ1~2年、日本企業のサイバー攻撃や個人情報漏洩についてこのように感じる機会が増えました。
大手企業、上場企業、金融機関、食品メーカー、物流会社、IT企業、外食チェーン、エネルギー会社。これまで「サイバー攻撃」と聞くと特別な技術を持つ一部の企業だけが狙われるように思われていたかもしれません。しかし、現在の状況は大きく変わっています。
セキュリティが抜かれる脅威トップ3
2026年のIPA(IT国家戦略を技術面・人材面から支える独立行政法人の情報処理推進機構)の「情報セキュリティ10大脅威」では、組織向けの脅威ランキングが以下の通りとなりました。
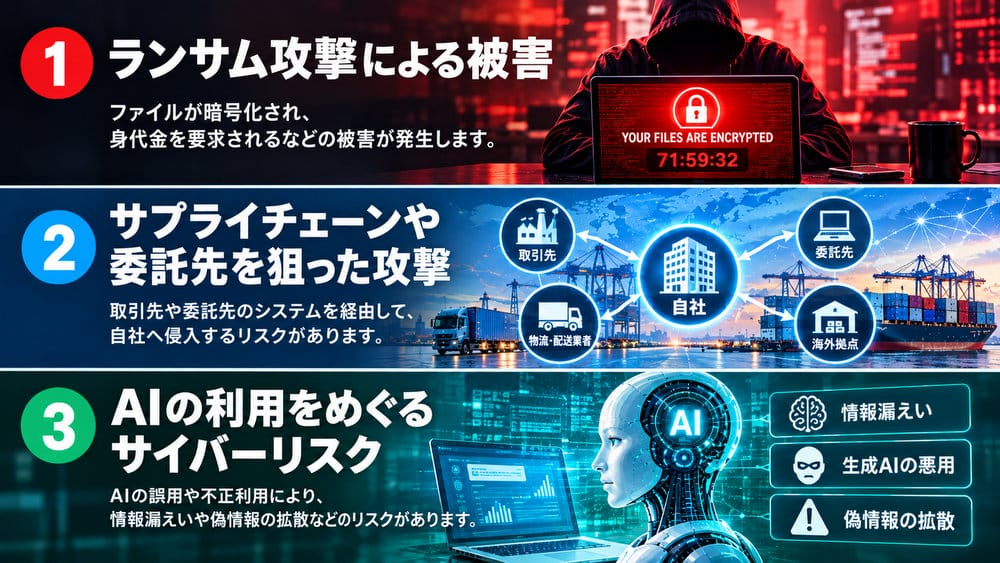
組織向けの脅威ランキング1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」、3位が「AIの利用をめぐるサイバーリスク」となりました。
🥇 1位 「ランサム攻撃による被害」(4年連続1位)
🥈 2位 「サプライチェーンや委託先を狙った攻撃」(4年連続2位)
🥉 3位 「AIの利用をめぐるサイバーリスク」(初選出)
つまり、現在の企業セキュリティでは「自社のシステムだけを守ればいい」という考え方では不十分な時代となっています。
自社のネットワーク、クラウド、Webサービス、従業員のアカウント、委託先、子会社、取引先、さらにはAIサービスまで、企業活動そのものが攻撃対象となっています。
また、個人情報保護委員会の年次報告では、個人データの漏えい等事案は過去最多ペースで推移して委託先からの漏えいでは原因の6割超を不正アクセスが占めるとされています。
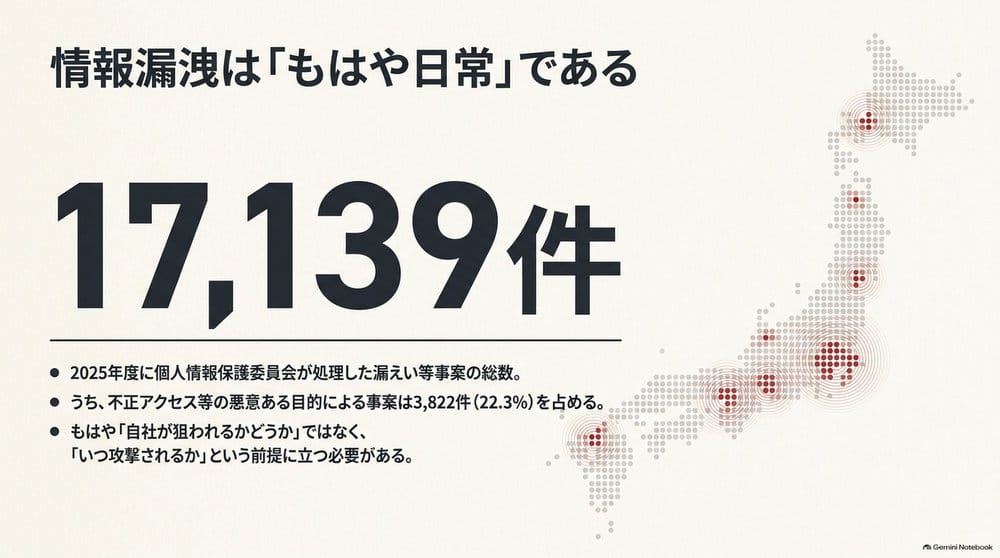
2025年度の個人情報保護委員会が処理した、個人データの漏えい等事案は17,139件。不正アクセス等、不正な目的による漏えい等は3,822件というデータもあります。不正アクセスの原因として、VPN機器やECサイトの脆弱性、推測されやすいID・パスワード、データベースのアクセス制御設定ミスなどを挙げています。
日本企業20社から見る「情報漏洩の原因事例」
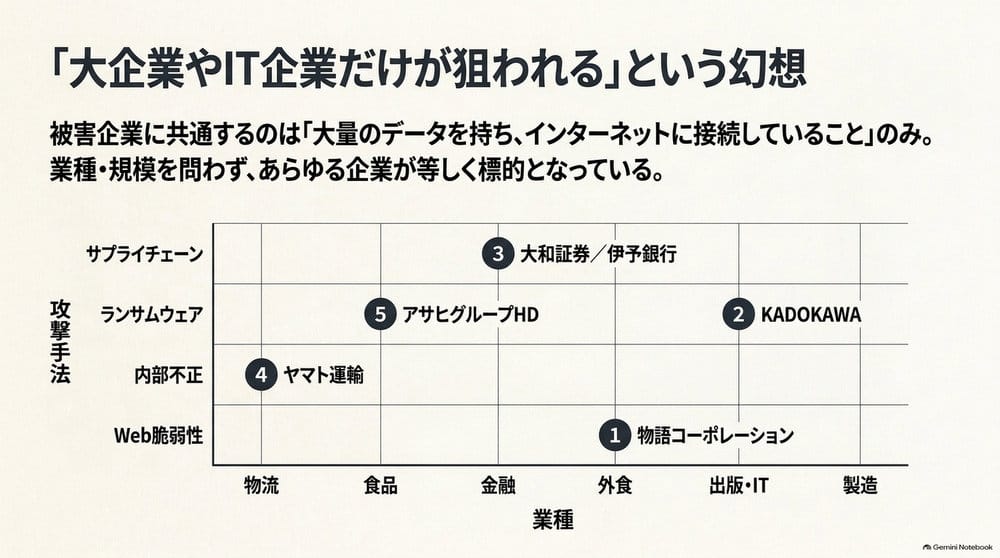
2025年~2026年を中心に実際に公表された日本企業20社の事例を比較します。
ただし「情報漏洩」という言葉には注意が必要です。
本記事では、
- 実際の漏洩が確認されたケース
- 漏洩した可能性が否定できないケース
- 第三者が情報へアクセスした可能性があるケース
- 委託先を通じて情報が流出したケース
- 元従業員による不正持ち出し
などを可能な限り区別して記載します。
「100万人分の情報漏洩」と「100万人分の情報漏洩の可能性」は同じ意味ではありません。この違いを理解することが、企業の情報セキュリティを考える上で非常に重要です。
| 企業・グループ | 業種 | 公表時期 | 手口・原因 | 漏洩・影響規模 | 主な情報 | 状況 | 企業側の主な対応 |
|---|---|---|---|---|---|---|---|
| 物語コーポレーション 「焼肉きんぐ」 |
外食 | 2026年10月 | 公式アプリ会員管理システムへの第三者による不正アクセス | 10,788,963件 | 会員番号、氏名、メールアドレス、電話番号など | 漏洩確認 | 不正アクセス経路への対策、調査、関係機関への報告、対象者への対応など |
| パーク24 「タイムズカー」 |
カーシェア | 2026年9月 | Webシステムへの外部からの不正アクセス | 約660万アカウント うち本人確認書類等約160万件 |
氏名、住所、生年月日、電話番号、メール、運転免許情報、本人確認書類等 | 第三者取得を確認 | 不正アクセス経路・攻撃元との通信遮断、フォレンジック調査、監視、対象者への通知など |
| GMOリサーチ&AI 「infoQ」 |
IT・マーケティング | 2026年10月 | ソフトウェアの脆弱性を悪用した不正アクセス | 最大948,498件 | 氏名、住所、電話番号、メールアドレス、会員情報、ポイント情報等 | 外部への持ち出し確認 | サービス停止、攻撃経路の遮断、調査、ポイント補填、再発防止策など |
| 第一生命グループ | 生命保険 | 2026年9~10月 | 不正アクセス | 約12万人 | 従業員・退職者等の氏名、住所、電話番号、所属、職位等 | 流出可能性 | 調査、対象者への対応、関係機関への報告等 |
| 大和証券 | 証券 | 2026年10月 | 問い合わせ受付業務の委託先への不正アクセス | 約11万人 | 氏名、メールアドレス、口座番号等 | 漏洩可能性 | 委託先と連携した調査、対象者への対応、関係機関への報告等 |
| 佐川急便 | 物流 | 2026年9月 | 「お荷物問い合わせサービス」への不正アクセス | 調査中 | 荷物の送り主・届け先に関する個人情報等 | 流出可能性 | サービスへの対策、調査、専門機関との連携等 |
| ヤマトホールディングス /ヤマト運輸 |
物流 | 2026年9月 | サービスへの不正アクセス | 調査中 | 氏名、住所、電話番号、メールアドレス、請求情報等 | 漏洩可能性 | アクセス遮断、調査、専門機関との連携、対象者への対応等 |
| MrMax | 小売 | 2026年10月 | アプリ・オンラインストアへの不正アクセス | 最大1,735,154人 | 会員ID、氏名、メールアドレス、電話番号等 | 流出確認 | サービス停止、アクセス遮断、調査、対象者への対応等 |
| アサヒグループホールディングス | 食品・飲料 | 2025年9月 | ランサムウェアによるサイバー攻撃 | 多数の個人情報について漏洩・漏洩のおそれ | 顧客相談情報、従業員・取引先情報等 | 確認+可能性 | ネットワーク遮断、フォレンジック調査、システム復旧、EDR・監視強化、ガバナンス強化等 |
| アスクル | EC・物流 | 2025年10月 | ランサムウェアによるサイバー攻撃 | 多数の顧客・取引先情報 | 問い合わせ情報、顧客・取引先関連情報等 | 流出確認+可能性 | システム停止、調査、復旧、対象者への通知、セキュリティ強化等 |
| AOKIホールディングス /快活フロンティア |
小売・サービス | 2025年1月 | 不正アクセス | 7,290,087人分 | 氏名、住所、電話番号、生年月日、会員情報等 | 漏洩可能性 | サーバー切断、プログラム改修、セキュリティパッチ、監視強化等 |
| SOMPOホールディングス /損害保険ジャパン |
損害保険 | 2025年 | 不正アクセス | 大規模な顧客情報 | 氏名、証券番号、連絡先等 | 漏洩可能性 | アクセス遮断、フォレンジック調査、監視・技術対策等 |
| NTTコミュニケーションズ | 通信 | 2025年2月 | 不正アクセス | 17,891顧客 | 契約番号、会社名、担当者名、住所、電話番号、メールアドレス等 | 流出可能性 | 該当装置の遮断、調査、監視強化等 |
| KADOKAWA /ドワンゴ |
出版・IT・コンテンツ | 2024年6月 | ランサムウェアを含むサイバー攻撃 | 254,241人 | 氏名、住所、電話番号、メールアドレス等 | 外部漏洩確認 | サーバー隔離、フォレンジック調査、システム復旧、再発防止等 |
| 東京ガス /TGES |
エネルギー | 2024年7月 | 子会社ネットワークへの不正アクセス | 約416万人分の可能性 | 顧客等に関する情報 | 流出可能性 | ネットワーク遮断、調査、関係機関との連携等 |
| 三菱電機ホーム機器 | 家電 | 2024年 | 不正アクセス | 約231万人 | 氏名、住所、電話番号、メールアドレス等 | 閲覧可能性 | サーバー調査、対象者への通知、管理体制強化等 |
| 京葉ガス | エネルギー | 2024年7月 | 委託先への不正アクセス | 約81万件 | 氏名、建物情報、ガス使用量等 | 流出可能性 | 委託先管理の強化、接続遮断、調査等 |
| ニデックグループ | 電機・製造 | 2024年 | ランサムウェア | 個人データ318,151件等 | 顧客・取引先・従業員情報等 | 漏洩等のおそれ | システム復旧、専門調査、個人への通知、グループ対策等 |
| イセトー | 情報処理・業務受託 | 2024年 | VPN経由のランサムウェア攻撃 | 委託元の大量データ | 顧客情報、帳票データ等 | 外部流出確認 | ネットワーク遮断、フォレンジック調査、再発防止等 |
| 伊予銀行 | 銀行 | 2024年 | 委託先へのランサムウェア攻撃 | 254,659先 | 氏名、住所、取引情報、口座情報等 | 漏洩確認 | 顧客通知、委託先管理強化、再発防止等 |
本表の「漏洩・影響規模」は、各企業が公表した時点の情報をもとにしています。「漏洩確認」「第三者取得確認」「漏洩可能性」などは意味が異なるため、単純に件数だけを比較することはできません。また、調査の進展により対象範囲や件数が変更される場合があります。記事公開時には、各企業の最新公表資料も確認してください。
この表から見えてくることは?
この表から見えてくるのは、単純な「大企業だから狙われる」という話ではありません。
むしろ、
「大量の個人情報を保有する企業」+「インターネットに接続されたシステム」+「複数の委託先・クラウド先」+「長期間保存されるデータ」という組み合わせそのものが、大きなリスクになっている面もあります。
情報漏洩20社の事例から見える共通点
ここまで20社を比較すると、いくつかの共通点が見えてきます。
共通点① 「大企業だから安全」とは限らない
食品、金融、通信、物流、外食、製造など、業種を問わず被害が発生しています。
共通点② 個人情報を大量に持つ企業ほど被害が巨大化しやすい
焼肉きんぐ、タイムズカー、快活CLUBなどでは、会員情報を大量に保有していたことから、侵害時の対象規模も大きくなりました。
共通点③ 古いデータがリスクになる
シチズン時計の事例では、システム移行中だった問い合わせ管理システムにも過去の情報が保存されていました。これは多くの企業にとって重要な教訓です。「もう使っていないシステムだから安全」ではありません。
使っていないシステムに、
古い顧客データ
↓
古いアカウント
↓
古い脆弱性
↓
十分監視されていない
という条件が重なると、むしろ危険になる可能性があります。
共通点④ 委託先まで含めると攻撃対象が急増する
大和証券、シチズン時計、イセトー、伊予銀行、京葉ガスなどの事例が示すのは、
「自社だけ守っていればいい」という時代は終わった
ということです。
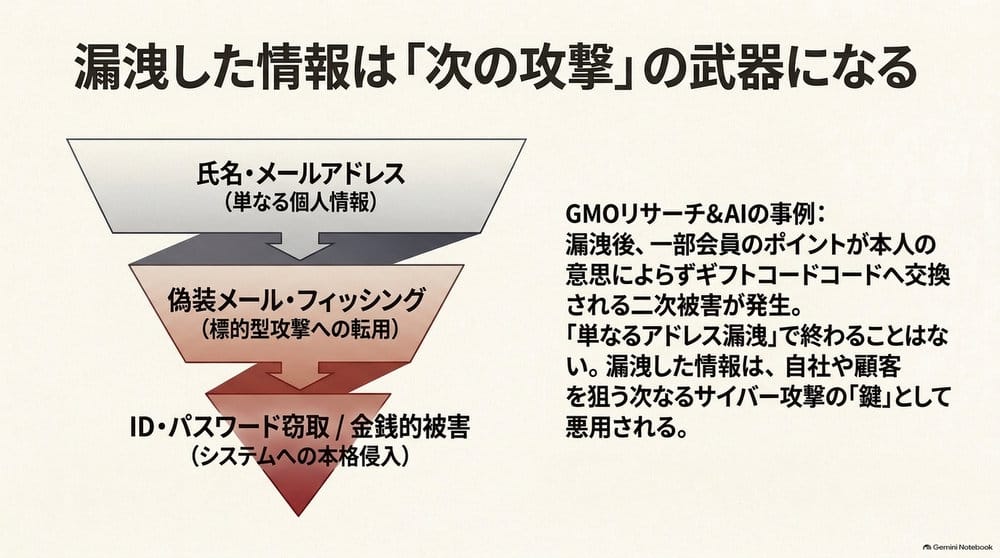
共通点⑤ 漏洩した情報は「次の攻撃」に利用される
氏名、住所、メールアドレスなどが漏洩すると、それで終わりではありません。
その情報を使って、
偽メール
↓
偽SMS
↓
フィッシングサイト
↓
ID・パスワード窃取
↓
別サービスへの不正ログイン
という二次攻撃につながる可能性があります。
企業は、漏洩後の「二次被害」まで考えなければなりません。
20社の事例から見る「盗みは誰がやっているのか?」
情報漏洩事件を考えるとき「ハッカー」という言葉だけで片付けてしまうと本質を見失います。
攻撃者にはさまざまな目的があります。
①金銭目的のサイバー犯罪者
最も分かりやすいのが金銭目的です。
ランサムウェア攻撃では、企業のシステムを停止させ、復旧と引き換えに金銭を要求します。さらに盗んだデータを公開すると脅すことで、企業に圧力をかけます。
②個人情報を盗む攻撃者
個人情報そのものが目的になる場合もあります。氏名、住所、電話番号、メールアドレスなどは、それ単体では銀行口座を直接操作できない場合でも、詐欺やフィッシングに利用できます。
例えば、メールのタイトルに
「○○様、以前お問い合わせいただいた件について」
など、実際の問い合わせ情報を知っているように見せることで、攻撃者からの連絡を信用させることが可能になります。
③アカウントやポイントを狙う攻撃者
「GMOリサーチ&AI」のインフォメーションでは、不正アクセス後に一部会員のポイントが「本人の意思によらずAmazonギフトコードへ交換される」被害も確認されました。
確認された不正交換は611件、総額は286万9,500円です。
情報漏洩 → アカウント悪用 → ポイント・金銭的被害
という二次被害の典型例として注目できます。
④内部関係者
ヤマト運輸の事例では、元従業員が取引先企業に関する情報を不正に持ち出して第3者へ流出させていました。
持ち出された情報は26,790件、対象企業は11,356社。
そのうち個人情報に関係するものとして、請求書の宛名に含まれる氏名751件などが確認されています。これは「ファイアウォールを強化すれば防げる」という問題ではありません。
内部から正規の権限を使って情報を持ち出すリスクについても、企業は考えなければなりません。
そもそも、情報漏洩の原因は何なのか?
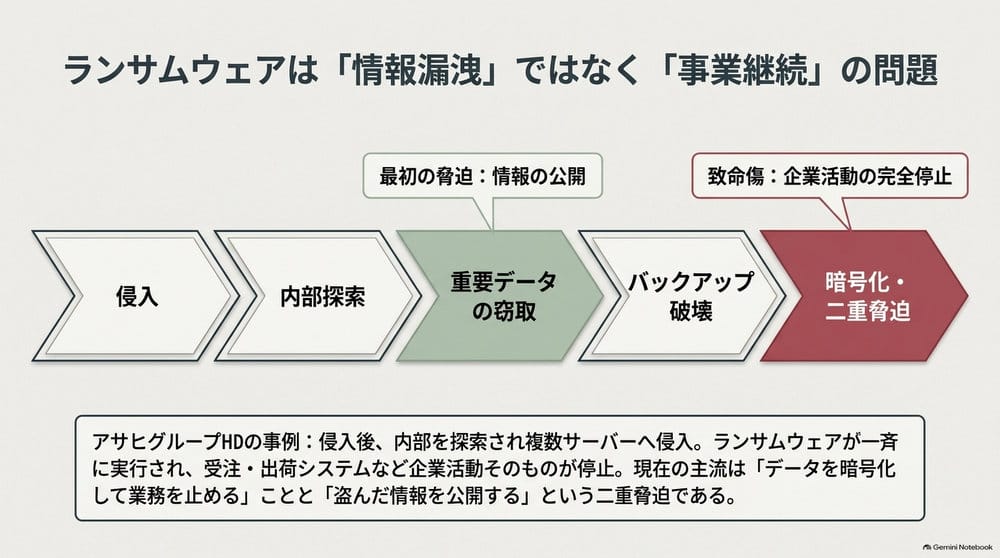
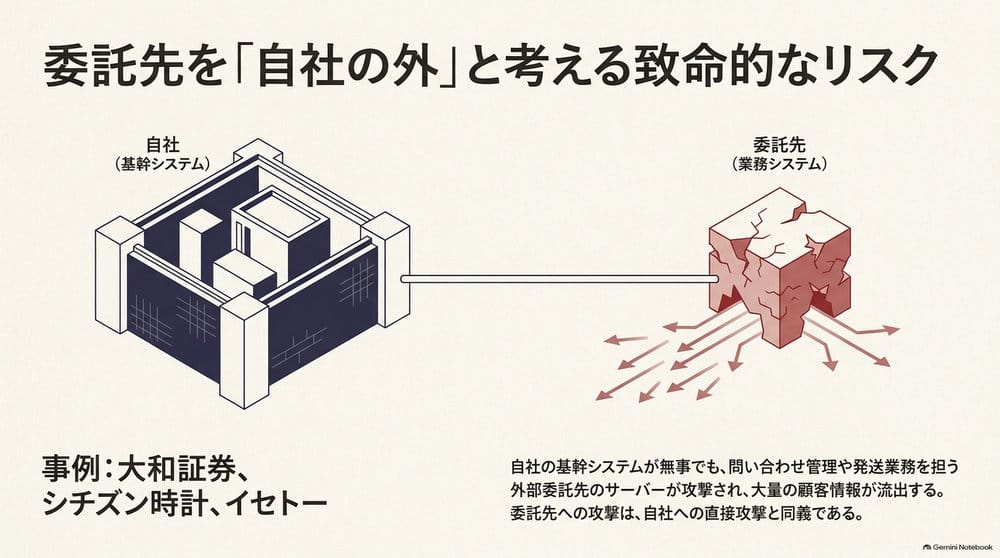
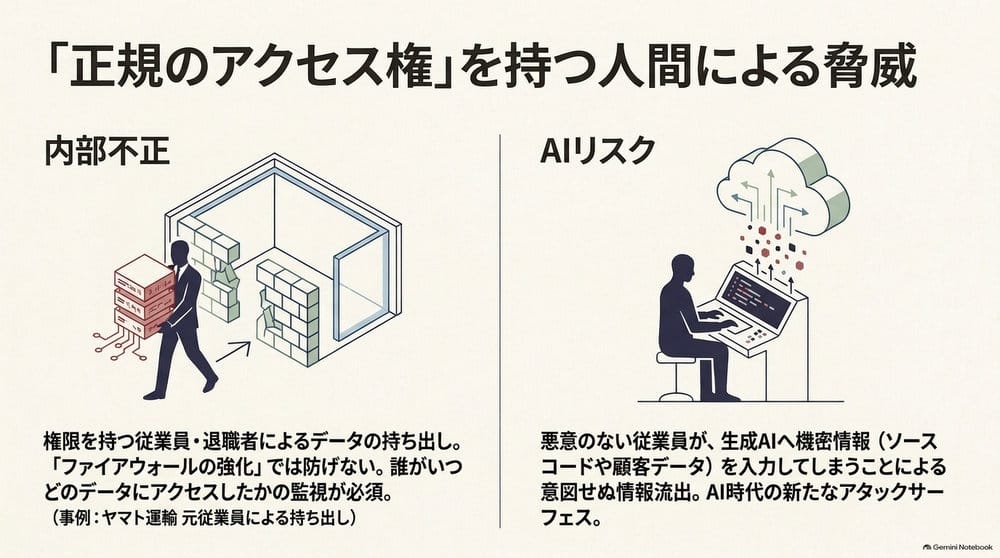
情報漏洩というと「ハッカーに侵入された」というイメージを持つことが多いでしょう。
しかし実際には原因は1つではありません。ここでは、実際の企業事例をもとに攻撃者がどのように企業へ入り込むのかを整理します。
具体的な手順と、その手口に分けると、次のようになります。
①不正アクセス
【 手 順 】
本来アクセスする権限のない第3者がシステムへ侵入することです。
入口には、
- Webアプリケーションの脆弱性
- VPN等のネットワーク機器の脆弱性
- 盗まれたID・パスワード
- 認証システムの弱点
- 設定ミス
などがあります。
不正アクセスされたからといって、必ずしもランサムウェアが実行されるわけではありません。情報を盗むことだけを目的とした攻撃もあります。
【 手 口 】
脆弱性を発見
↓
Webシステムなどへ侵入
↓
データベースへアクセス
↓
個人情報を取得
↓
情報を外部へ持ち出す
という流れです。
「GMOリサーチ&AI」では、同社が使用していたソフトウェアの脆弱性が悪用されて「info Q」への侵入につながったことが確認されています。
「物語コーポレーション」では2026年10月時点で第3者による不正アクセスと情報漏洩は確認されたものの、侵入経路については調査中とされています。
このように「不正アクセスがあった」ことと、「侵入経路まで判明している」ことは別問題です。原因が調査中なのに「○○という手口だった」と断定するのは正確ではありません。
②ランサムウェア
【 手 順 】
ランサムウェアは、企業のファイルやシステムを暗号化して利用できなくするマルウェアです。
現在の攻撃では、
侵入
↓
社内ネットワークを探索
↓
重要データを窃取
↓
バックアップなどを破壊・無効化
↓
大量のファイルを暗号化
↓
身代金要求
↓
「払わなければ盗んだ情報を公開する」と脅迫
という流れになることがあります。
この「データを暗号化する」と「情報を盗んで公開をちらつかせる」という二重の脅迫が、現在のランサムウェア攻撃の大きな特徴です。
IPAも2026年9月の資料で、現在の「侵入型ランサムウェア攻撃」では重要資産の暗号化と、持ち出した情報を利用した二重脅迫が深刻な脅威になっていると説明しています。
【 手 口 】
典型的な流れは、
①侵入
②権限取得
③内部探索
④重要データを窃取
⑤バックアップや復旧手段を妨害
⑥ファイルを暗号化
⑦身代金要求
です。
「アサヒグループHD」の事例では、攻撃者がネットワーク機器を経由して侵入て管理者権限を奪取した後、内部を探索して複数サーバーへの侵入・偵察を繰り返したとされています。そして2025年9月29日にランサムウェアが一斉に実行されて、複数のサーバーや一部PCのデータが暗号化されました。
その結果、受注・出荷システムにも影響が及んで企業活動そのものに大きな影響が出ました。
これは非常に重要なポイントです。
ランサムウェアは「情報漏洩問題」ではなく、「事業継続の問題」でもあるということです。
③サプライチェーン・委託先経由
【 手 順 】
非常に重要なのが、このタイプです。
企業が自社のセキュリティを強化していても、
自社
↓
委託先
↓
委託先のサーバーが攻撃される
↓
自社の顧客情報が流出
ということが起こり得ます。
2024年の「イセトーの事案」や、2026年の「大和証券やシチズン時計」の事案は、この問題をわかりやすく示しています。
2026年10月の「大和証券」や「シチズン時計」の事例も非常に象徴的です。両社では自社の基幹システムが直接攻撃されたのではなく、問い合わせ管理に利用していた外部委託先のサーバーが攻撃されました。
【 手 口 】
現在、特に注意すべきなのがこれです。
例えば企業Aが顧客情報を外部の業務委託先Bに渡していたとします。
企業Aのネットワークが安全でも、委託先Bにおいてネットワークが侵害されて、顧客情報の流出という流れが起こります。
2024年の「イセトーの事案」では、受託業務で扱っていたデータが攻撃者に窃取されてリークサイトに掲載された情報の中に取引先の顧客情報が含まれていたことが確認されました。
「伊予銀行」も、通知物等の作成・発送を委託していた「イセトー」がランサムウェアによる攻撃を受けて、同行の顧客情報が窃取・漏洩したと公表しています。
つまり、
「自社システムは無事だったから安全」とは言えないのです。
④内部不正
【 手 順 】
内部不正は、外部からの攻撃とは性質が異なります。攻撃者は必ずしも「外部のハッカー」とは限りません。
従業員や元従業員など、正規のアクセス権を持っている人間が情報を持ち出すケースもあります。ヤマト運輸では、2025年に元従業員が取引先企業に関する情報を不正に持ち出し、第三者へ流出させていたことが確認されました。
【 手 口 】
従業員や元従業員が、
- 顧客リスト
- 営業情報
- 取引先情報
- 社内資料
- 技術情報
などを不正に持ち出すことがあります。
この場合、通常の「外部からの侵入検知」だけでは十分ではありません。
重要なのは、誰が、いつ、どの情報に、どの端末から、どのくらいアクセスしたのか。
を把握することです。
⑤システムの設定ミス・運用ミス
【 手 順 】
セキュリティ製品を導入していても、
- 公開範囲の設定ミス
- アクセス権限の設定ミス
- 古いアカウントの放置
- 脆弱性の未修正
- 古いサーバーの放置
- 不要なデータの長期保存
などによって、情報が危険にさらされることがあります。
つまり「セキュリティ製品を買ったか」ではなく、実際に安全な状態で運用できているか」が重要なのです。
【 DDoS攻撃との違い 】
ここも誤解されやすい部分です。
DDoS攻撃は、大量の通信を対象サイトなどへ送りつけ、サービスを利用しにくくする攻撃です。つまり、
DDoS = サービスを止めたり遅くしたりすることが主目的
不正アクセス = システムへ侵入して情報を取得・改ざんする可能性がある
という違いがあります。
DDoS攻撃を受けたからといって、必ず個人情報が漏洩したわけではありません。
なぜ、これほど情報漏洩が起きる?
残念ながら1つの原因だけでは説明できません。
現在の企業は、以前とは比較にならないほど大量のデータを扱っています。顧客情報、購買履歴、問い合わせ履歴、従業員情報、契約情報、営業情報、決済情報、技術情報など、企業の中には攻撃者にとって価値のある情報が大量に存在します。
さらに、
社内システム
↓
クラウド
↓
SaaS
↓
スマートフォン
↓
リモートアクセス
↓
外部委託先
↓
子会社・取引先
このように企業システムそのものが複雑になっています。
つまり、
ITが便利になった一方で「守らなければならない入口」も増えたということです。さらに攻撃者側も変化しています。
現在のサイバー犯罪では、脆弱性を探す人、侵入する人、情報を盗む人、ランサムウェアを実行する人などが分業化されるケースがあります。そのため「非常に高度な技術を持った1人の天才ハッカーが会社を攻撃する」というイメージだけでは、残念ながら現在の脅威を説明することは難しくなっています。
では、企業は何をすればいいのか?
重要なのは、
「絶対に侵入されない」という考え方から、「侵入されても被害を最小限にする」という考え方へ変えることです。
①脆弱性を放置しない
最優先の1つです。
個人情報保護委員会も、不正アクセスによる漏えい等の原因として、VPN機器やECサイト等の脆弱性が公開され、対応方法が提供されているにもかかわらず放置されていたケースを挙げています。
企業は、
資産を把握する
↓
脆弱性を把握する
↓
優先順位を付ける
↓
修正する
↓
修正できたことを確認する
というサイクルを作る必要があります。
②IDとパスワードを守る
攻撃者にとって、正規のIDとパスワードは非常に価値があります。
対策として、
- 多要素認証(MFA)
- 強固なパスワード
- パスワードの使い回し禁止
- 特権アカウントの分離
- 不要アカウントの削除
- 退職者アカウントの即時停止
- ログイン監視
などが必要です。
③EDRなどで「侵入後」を監視する
EDRって?
EDRは、PCやサーバーなどのエンドポイントで不審な挙動を監視し、攻撃の兆候を検知して対応する仕組みです。
従来型のウイルス対策だけでは、現在の攻撃に十分対応できない場合があります。
アサヒグループHDも、再発防止策としてEDRの設定強化、ログ分析、監視・遮断の自動化などを挙げています。
重要なのは「入口で防ぐ」だけではなく「侵入された後、何が起きているかを発見する」ことです。
④ネットワークを分離する
1度でも侵入された場合、攻撃者が社内のあらゆるシステムへ移動できる状態は危険です。
例えば、
PC
↓
社内ネットワーク
↓
ファイルサーバー
↓
基幹システム
↓
バックアップ
がすべてつながっていると、1つの侵入が大規模被害につながる可能性があります。
そのため、
- ネットワーク分離
- アクセス制御
- ゼロトラスト
- 特権アクセス管理
- サーバー間通信の制限
などが重要になります。
⑤バックアップを「攻撃者から守る」
ランサムウェア対策では特に重要です。
単に「バックアップを取っています」だけでは不十分です。
もし攻撃者が管理者権限を取得して、データとバックアップの両方を削除・暗号化できてしまえば、バックアップは存在していても復旧に使えません。
そのため、
- オフラインバックアップ
- イミュータブルバックアップ
- 別環境へのバックアップ
- バックアップへのアクセス制御
- 定期的な復旧テスト
などを考える必要があります。
⑥委託先を「自社の外」と考えない
ここが今後ますます重要になります。
委託先について、
- どんな情報を渡しているのか
- どこに保存されているのか
- データの保存は何年間か
- 誰がアクセスできるのか
- MFAは導入されているか
- EDR等を導入しているか
- トラブル発生時、何時間以内に通知する契約なのか
- ログを提供してもらえるのか
- データを削除したことを確認できるのか
まで確認する必要があります。
「委託したから、あとは業者に任せる」という考え方では危険です。
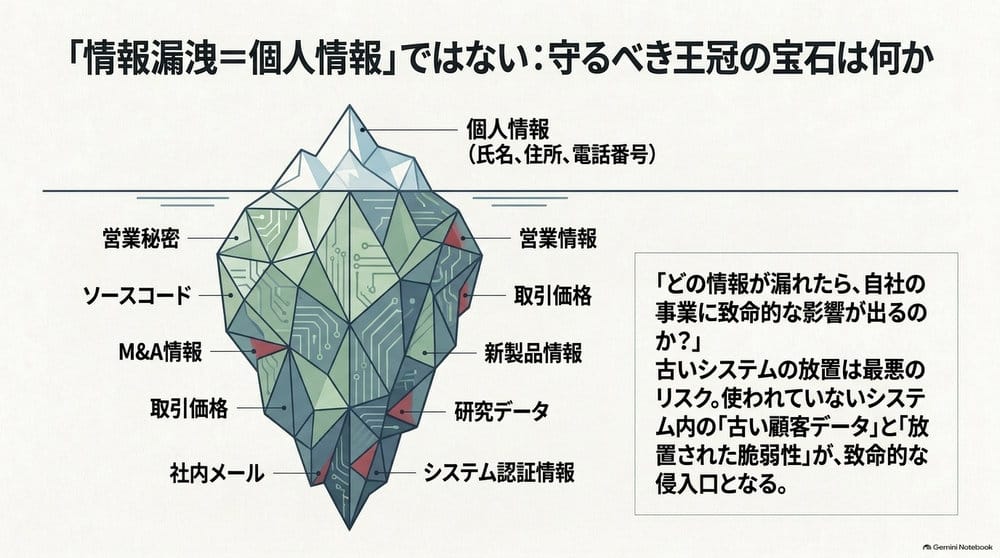
「情報漏洩=個人情報」ではない
企業が守るべき情報は、氏名や住所だけではありません。
本当に重要なのは「どの情報が漏れたら事業に致命的な影響が出るのか」を把握することです。
現代では「攻撃を受けない会社」だけではなく「攻撃を受けても立ち直れる会社」を目指す必要があります。
AI時代の情報漏洩
2026年に企業のセキュリティを考えるなら、AIも無視できません。
IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織向け3位として初めて選ばれました。
想定されるリスクは、
・生成AIへの機密情報入力
・AIサービスからの情報流出
・AIエージェントへの過剰な権限付与
・AIを利用したフィッシングメール
・AIによる攻撃手法の高度化
・ディープフェイク
などです。
これからは「社内の人間が情報を外へ持ち出さない」だけではなく、
「社員がAIに入力した情報が、どこへ送られ、どのように利用されるのか」まで考える必要があります。
企業が確認したい10項目
最後に、企業の経営者・情報システム担当者が確認しておきたい項目を整理します。
セキュリティチェックリスト
- インターネットからアクセス可能なシステムをすべて把握しているか
- VPN、FW、Webサーバーなどの脆弱性を定期的に確認しているか
- 重要アカウントにMFAを導入しているか
- 退職者・異動者のアカウントを適切に管理しているか
- 管理者権限を必要最小限にしているか
- EDRなどで端末・サーバーを監視しているか
- ネットワークを適切に分離しているか
- バックアップを攻撃者から保護しているか
- 委託先・SaaS事業者のセキュリティ状況を確認しているか
- サイバー攻撃を受けた場合の対応訓練を実施しているか
この10項目のうち、1つでも「わからない」がある場合はそこがセキュリティ上の課題になっている可能性があります。
まとめ「情報セキュリティは、経営の最重要課題」
ここ1~2年の日本企業の情報漏洩事例を見ていくと「セキュリティ対策が甘い企業だけが被害に遭っている」と単純に結論づけることはできません。
むしろ、IT環境の複雑化や大量の個人情報、リモートアクセス、委託先やクラウドの問題へと多岐に渡り複数の要因が重なっています。そして攻撃者が狙っているのは、必ずしも「個人情報」だけではありません。企業の営業秘密、従業員情報、顧客情報、認証情報、システムそのもの、そして事業継続能力までが攻撃対象になっています。
特に2026年の状況を見ると、
- ランサムウェア
- サプライチェーン攻撃
- 脆弱性の悪用
- 内部不正
- AIをめぐる新たなリスク
を個別に考えるのではなく、1つの企業リスクとして考える必要があります。
そして最も重要なのは、
「絶対に侵入されないシステム」を作ることだけを目標にしないことです。
現実的には、攻撃を完全にゼロにすることは困難です。
だからこそ、
侵入を防ぐ
↓
侵入を早く見つける
↓
攻撃者の動きを止める
↓
被害範囲を限定する
↓
安全なバックアップから復旧する
↓
事業を再開する
↓
原因を分析する
↓
再発を防ぐ
という「防御・検知・対応・復旧」の全体を設計することが重要です。
情報セキュリティは、もはや情報システム部門だけの問題ではありません。顧客の信頼、企業のブランド、取引先との関係、売上、物流、生産、そして会社そのものの事業継続に関わる、経営上の重要課題です。日本企業の情報漏洩が相次いでいる今、問われているのは「攻撃を受けたかどうか」だけではありません。
攻撃を受けたとき、どれだけ早く気づき、どれだけ被害を小さくし、どれだけ早く事業を取り戻せるか。
これこそが、これからの企業に求められるセキュリティ対策の本質ではないでしょうか。