ランサムウェア攻撃の手口、侵入そして情報漏洩
 かんり
ランサムウェア攻撃は、情報漏洩だけでなく企業活動そのものを停止させる
ランサムウェア攻撃と聞くと、「パソコンのファイルが暗号化され、身代金を要求される事件」を思い浮かべる方が多いのではないでしょうか?
しかし現在のランサムウェア攻撃は、単にウイルスを送り込んでファイルを使えなくするだけではありません。攻撃者は企業のネットワークへ侵入し、内部のシステムや重要なデータを調べ、機密情報を盗み出したうえで、複数のサーバーやパソコンを暗号化することがあります。そして、「身代金を支払わなければ、盗んだ情報を公開する」と脅迫するのです。
実際にランサムウェア攻撃によって企業の受注・出荷業務が停止したり、顧客情報が流出したりする被害が発生しています。この記事では、ランサムウェアの基本的な仕組みから攻撃者が企業へ侵入した後に行うこと、身代金を要求するまでの流れ、実際の企業事例、そして被害を防ぐための対策まで順を追って解説します。
ランサムウェアとは?
ランサムウェア
パソコンやサーバーなどのデータを暗号化したり、利用を制限したりして、元の状態に戻すことなどと引き換えに金銭を要求するマルウェアの一種です。「Ransom(身代金)」と「Software(ソフトウェア)」を組み合わせた言葉で、ランサムウェアを使った一連の攻撃は「ランサムウェア攻撃」や「ランサム攻撃」と呼ばれます。企業が被害に遭うと、次のような問題が発生する可能性があります。
- 顧客情報や従業員情報の漏洩
- 社内ファイルや業務システムの暗号化
- 受注・出荷・生産などの業務停止
- 顧客や取引先からの信用低下
- システムの調査・復旧にかかる費用
- 事業再開までの売上減少
重要なのは、ランサムウェアの被害で「パソコンが使えなくなる」という範囲に収まらないことです。
企業の基幹システムが停止すれば、社員が仕事を続けられなくなるだけでなく、商品の製造や配送、顧客対応にも影響が広がる可能性があります。
ランサムウェアと一般的なウイルスの違い
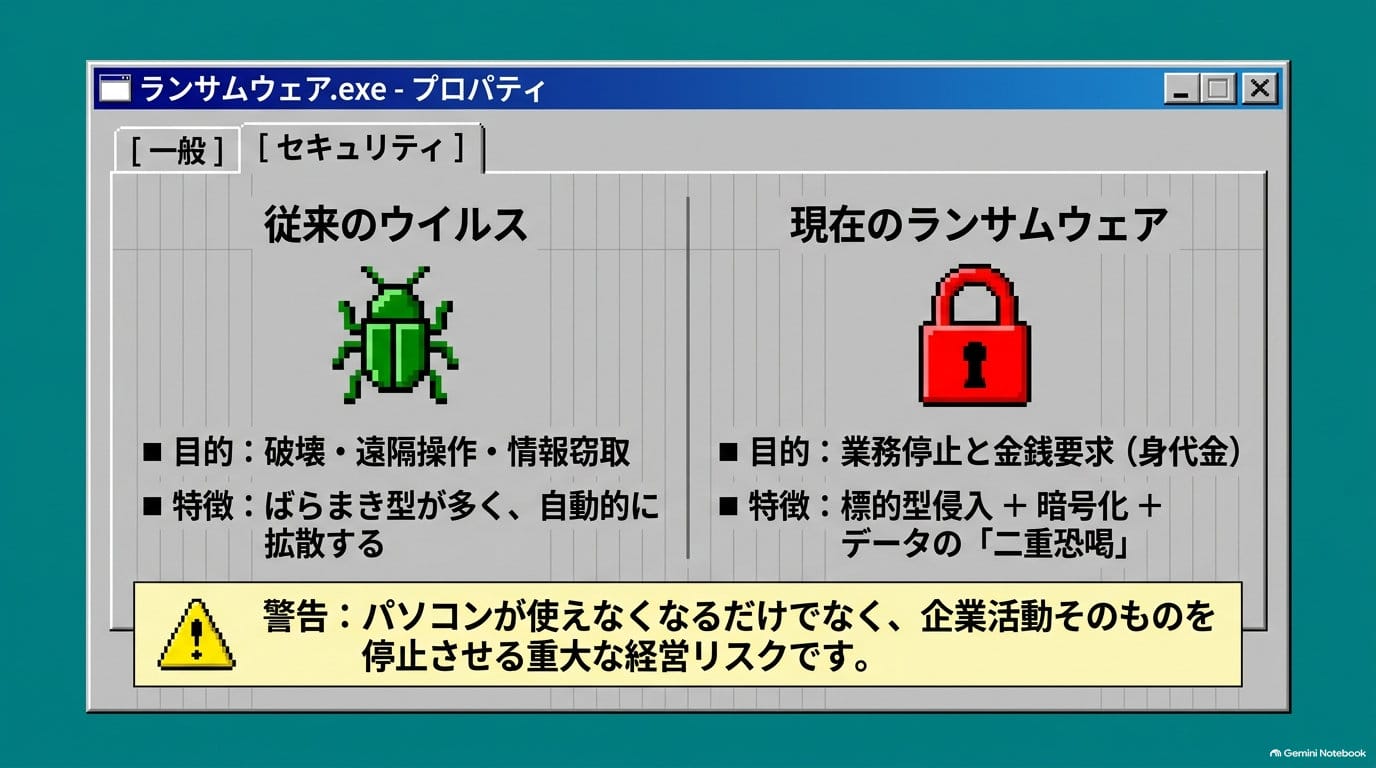
一般的なマルウェアには、情報を盗むもの、端末を遠隔操作するもの、別の不正プログラムを呼び込むものなどさまざまな種類があります。
ランサムウェアは、その中でもデータやシステムを利用できなくしたり、盗んだ情報を交渉材料にしたりして金銭を要求する点が特徴です。ただし、すべてのランサムウェア攻撃で情報の窃取と暗号化の両方が行われるわけではありません。攻撃の手法や目的は事案によって異なります。
ランサムウェア攻撃はどのように進む?
ランサムウェア攻撃を理解するうえで重要なのは、暗号化が始まる前にすでに攻撃者が企業のネットワーク内部へ侵入している場合があるということです。
典型的な攻撃の流れを整理すると、次のようになります。
① 企業ネットワークへの侵入
↓
② アカウントや権限の悪用
↓
③ 社内ネットワークや重要システムの探索
↓
④ 機密情報の窃取(行われる場合)
↓
⑤ バックアップや復旧手段への妨害(行われる場合)
↓
⑥ ファイル・サーバーなどの暗号化
↓
⑦ 身代金要求・情報公開の脅迫
↓
⑧ 調査・封じ込め・復旧
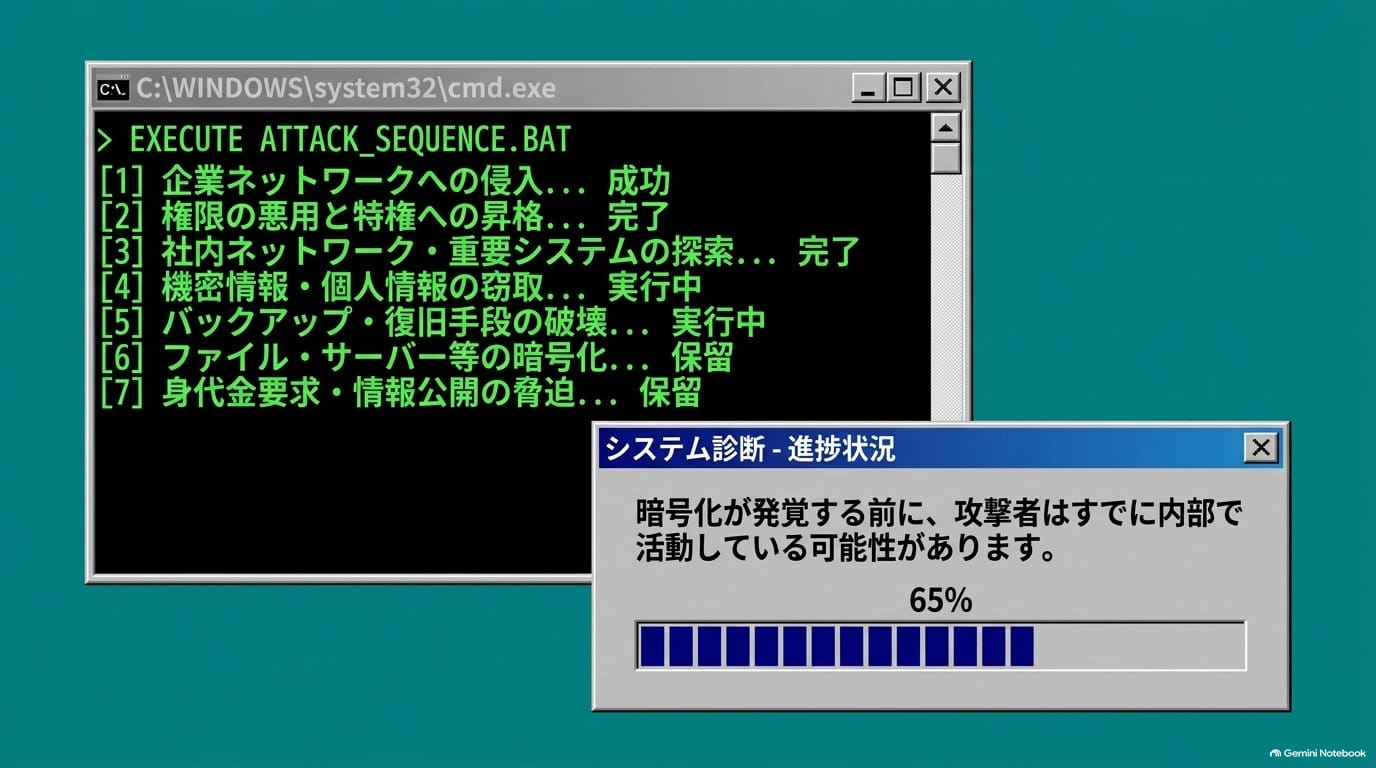
この流れは、すべての攻撃で同じ順番になるわけではありません。
情報を盗むだけで暗号化を行わないケースや、侵入後の活動が異なるケースもあります。それでも暗号化が発覚した時点では、攻撃者がすでに内部で活動を進めていた可能性があることは企業が知っておくべき重要なポイントです。
手口① VPNやネットワーク機器の弱点を狙う
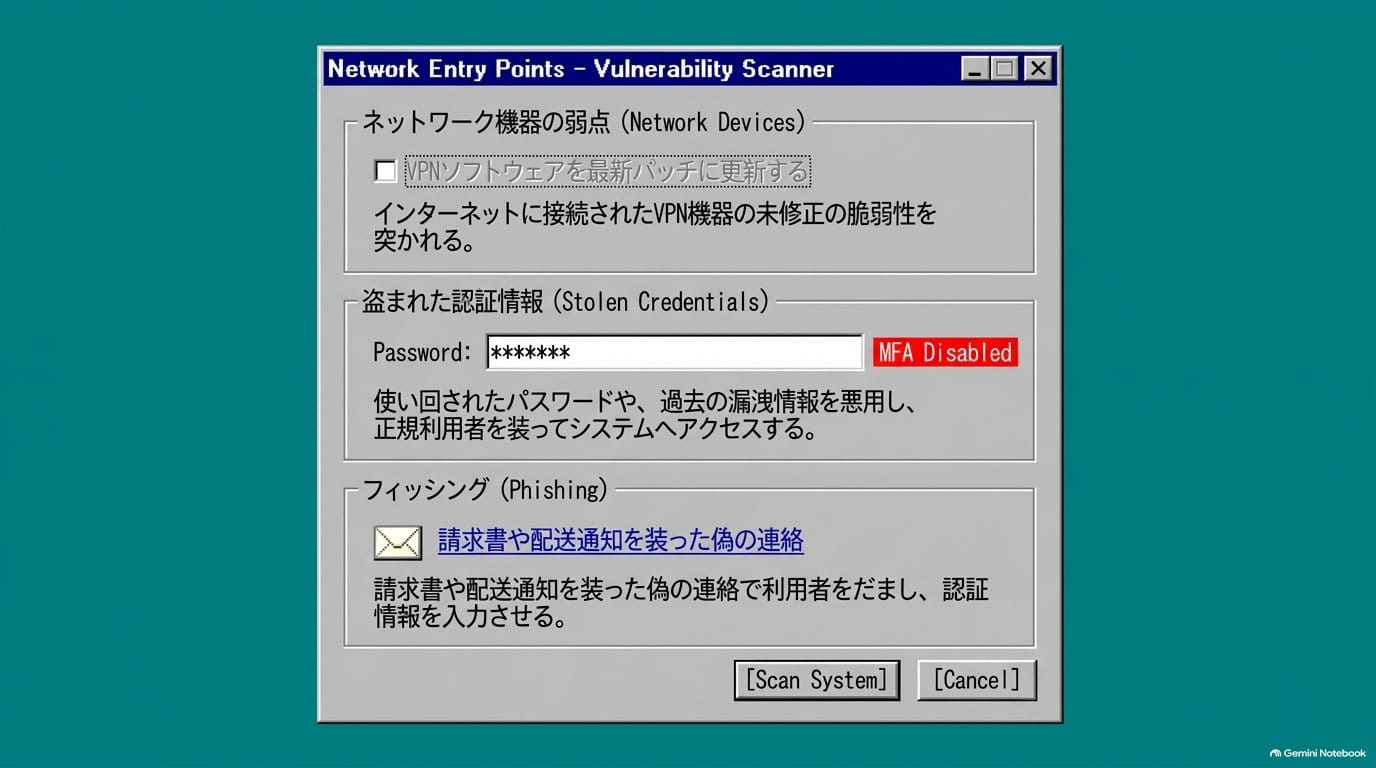
ランサムウェア攻撃の侵入経路として、VPN機器などのネットワーク機器が悪用されるケースがあります。
VPNは、社外から社内ネットワークへ安全に接続するために使われる仕組みです。リモートワークや拠点間接続などで利用されています。しかしインターネットに接続された機器に未修正の脆弱性があったり認証情報が漏洩していたりすると、攻撃者に侵入の足掛かりを与える可能性があります。
例えば、次のような状況です。
- 機器のソフトウェアが古いままになっている
- 公表された脆弱性への対応が遅れている
- パスワードが弱い、または使い回されている
- 多要素認証が導入されていない
- 外部からアクセスできる範囲が広すぎる
【対策のポイント】
ここで注意したいのは、VPNを導入していれば必ず安全というわけではないことです。VPN自体が悪いのではなく、機器の管理や認証、アクセス制御が不十分な状態がリスクになります。
ネットワーク機器の資産管理、脆弱性への迅速な対応、多要素認証、接続元の制限、アクセスログの監視を組み合わせることが重要です。
手口② 盗まれたID・パスワードを悪用する
攻撃者は、必ずしも高度な技術でシステムの防御を突破するとは限りません。
正規の社員や管理者が使用するID・パスワードを入手できれば、正規の利用者を装ってシステムへアクセスできる場合があります。認証情報が盗まれる原因には、フィッシングメール、パスワードの使い回し、過去の情報漏洩、マルウェア感染などがあります。
【特に注意したいこと】
一般社員のアカウントが侵害されたことをきっかけに被害が拡大する可能性がある点です。
アカウントに過剰な権限が付与されていたり、社内システム間のアクセス制御が不十分だったりすると、攻撃者がより重要な情報へ到達する危険性が高まります。
【対策のポイント】
- 重要なアカウントに多要素認証を導入する
- パスワードの使い回しを避ける
- 管理者アカウントを一般利用のアカウントと分ける
- 付与する権限を必要最小限にする
- 不審なログインや通常と異なるアクセスを監視する
- 退職者や不要になったアカウントを速やかに停止する
手口③ フィッシングメールや偽の連絡で利用者をだます
メールやメッセージを使い、利用者をだまして不正なリンクを開かせたり、認証情報を入力させたりする手口もあります。
例えば、取引先や社内担当者を装い、請求書や配送通知、契約書などに見せかけた連絡を送るケースです。
メールを開いたことだけで必ずランサムウェアに感染するわけではありません。
- 被害につながるかどうかはリンク先の内容
- 添付ファイル
- 端末やシステムの状態
その後の操作などによって異なります。攻撃者が盗んだ認証情報を使って侵入する場合には最初のメールが原因だとすぐには分からないこともあります。
【対策のポイント】
メールの送信元やリンク先を確認する習慣をつけるとともに、メールセキュリティ、端末の保護、認証強化、従業員教育を組み合わせて対策することが重要です。
メールの文面が自然で、実際の業務に関係する内容に見えると、受信者が疑わずに対応してしまうことがあります。
手口④ 侵入後に社内ネットワークを探索する
攻撃者がネットワーク内部へ侵入しても、その時点で攻撃が完了するとは限りません。
侵入後、攻撃者がどのような情報やシステムへアクセスできるのかを調べ、被害を拡大させるための活動を行う場合があります。例えば、次のような対象が狙われる可能性があります。
ここで重要なのは、ネットワーク内部に入られた後の対策です。
- ファイルサーバー
- 顧客情報を管理するシステム
- 従業員情報や人事情報
- 基幹業務システム
- 管理者アカウント
- バックアップ環境
【対策のポイント】
仮に1台のパソコンが侵害されても、ほかのサーバーや重要システムへ簡単にアクセスできない構成になっていれば、被害の拡大を抑えられる可能性があります。一方、アカウントの権限が広すぎたりネットワークが過度につながっていたりすると、一つの侵入が大きな被害につながるおそれがあります。
ネットワーク分離、アクセス権限の最小化、管理者権限の厳格な管理、EDRなどによる不審な挙動の検知が重要です。
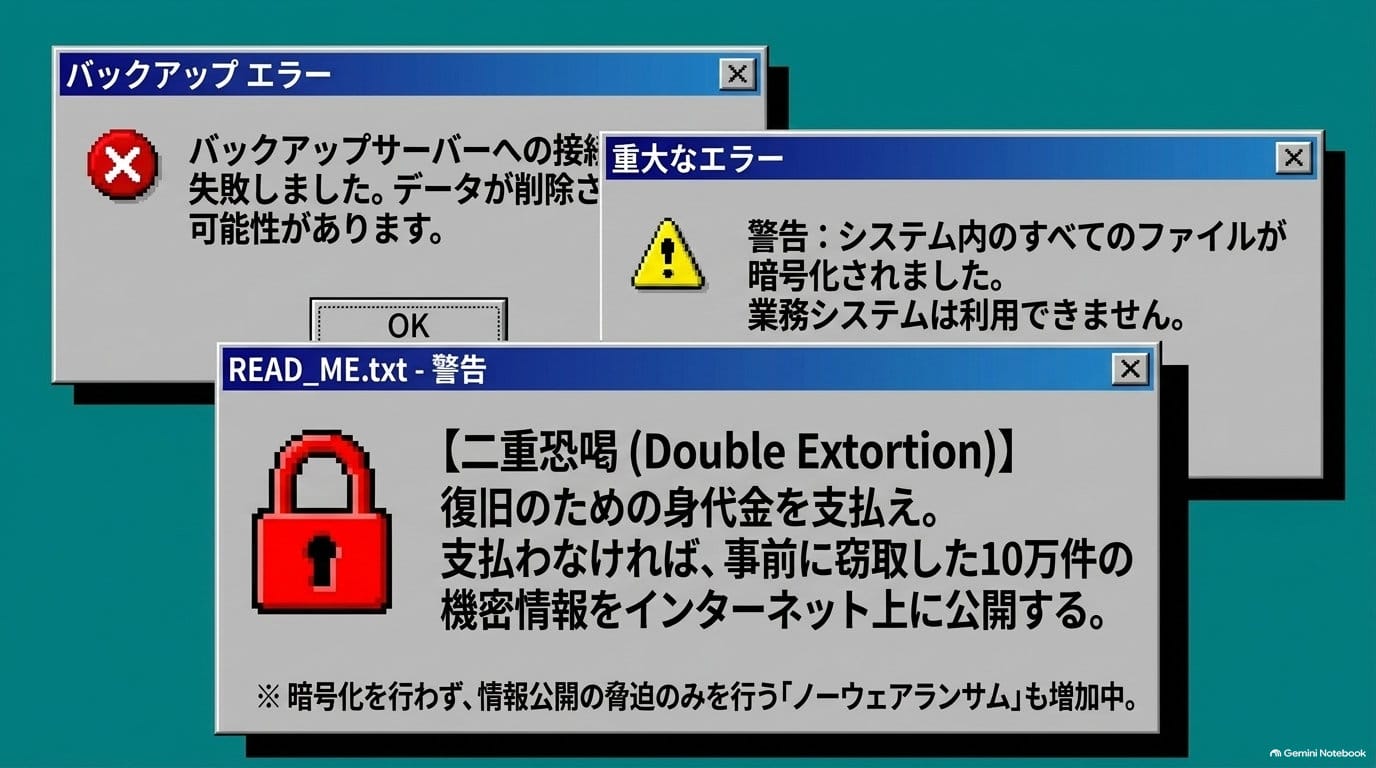
手口⑤ 重要な情報を盗み出す「二重恐喝」
現在のランサムウェア攻撃で、特に注意しなければならないのが「二重恐喝」です。
二重恐喝とは、システムやデータを暗号化するだけでなく、事前に盗み出した情報を公開すると脅し、金銭を要求する手法です。例えば、企業がバックアップを使ってデータを復旧できたとしても、盗まれた顧客情報や社内文書が攻撃者の手元に残っていれば、情報公開の脅迫が続く可能性があります。つまり、バックアップによる復旧だけでは、情報漏洩のリスクまで解消できるとは限りません。
【二重恐喝の仕組み】
企業のネットワークへ侵入
↓
重要な情報へアクセス
↓
情報を外部へ持ち出す
↓
ファイルやシステムを暗号化
↓
「復旧したければ金銭を支払え」と要求
↓
「支払わなければ盗んだ情報を公開する」と脅迫
このような攻撃では、企業はシステムの復旧だけでなく、個人情報や機密情報の漏洩対応も迫られる可能性があります。
攻撃者が「大量のデータを盗んだ」と主張していても、その内容や件数がすべて独立して確認されているとは限りません。被害を公表する際は企業が確認した事実と攻撃者側の主張を区別する必要があります。
さらに近年は、暗号化を行わず、盗んだ情報の公開を脅迫材料にして金銭を要求する「ノーウェアランサム」と呼ばれる攻撃も確認されています。
手口⑥ バックアップや復旧を妨害する
バックアップは、ランサムウェア攻撃からの復旧に欠かせない対策の一つです。
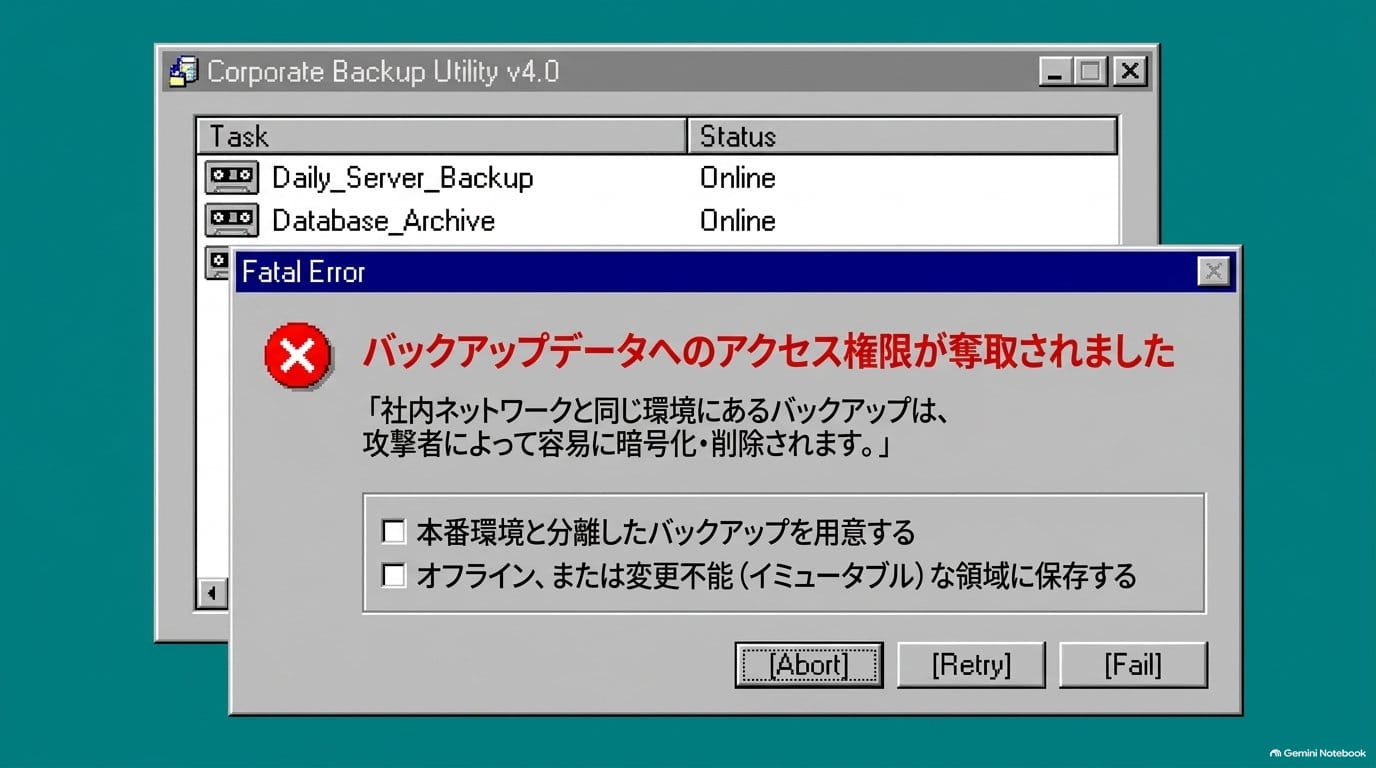
しかし、バックアップがあるだけで必ず復旧できるわけではありません。バックアップが通常の社内ネットワークと同じ環境にあり、攻撃者がその管理権限まで取得できる場合、バックアップデータも暗号化・削除される可能性があります。
【対策のポイント】
- 本番環境と分離したバックアップを用意する
- オフラインや変更不能なバックアップを検討する
- バックアップへのアクセス権限を限定する
- 定期的に復元テストを行う
- 復旧の優先順位や担当者を事前に決めておく
「バックアップを取っているか」だけでなく、「攻撃を受けた後に本当に復元できるか」まで確認しておく必要があります。
そのため、バックアップを作成するだけでなく攻撃者が簡単に変更・削除できないように保護することが重要です。
手口⑦ ファイルやシステムを暗号化し、身代金を要求する
攻撃の最終段階では、ランサムウェアによってファイルやサーバーなどが暗号化され、利用できなくなることがあります。
業務に必要なデータを開けなくなれば、社員が通常の業務を続けられなくなります。受注、出荷、生産、顧客対応などに影響が及ぶ場合もあります。その後、攻撃者は身代金を要求するメッセージを残すなどして金銭の支払いを迫ることがあります。ただし、身代金を支払ったとしても必ずデータが完全に復旧するとは限りません。盗まれた情報が削除される保証もありません。
支払いの判断には、法的な問題、被害者や取引先への影響、復旧可能性、再攻撃のリスクなどさまざまな検討が必要です。被害に遭った場合は、自社だけで判断せず専門家や関係機関に相談することが重要です。
ランサムウェア攻撃を防ぐために企業が行うべき対策
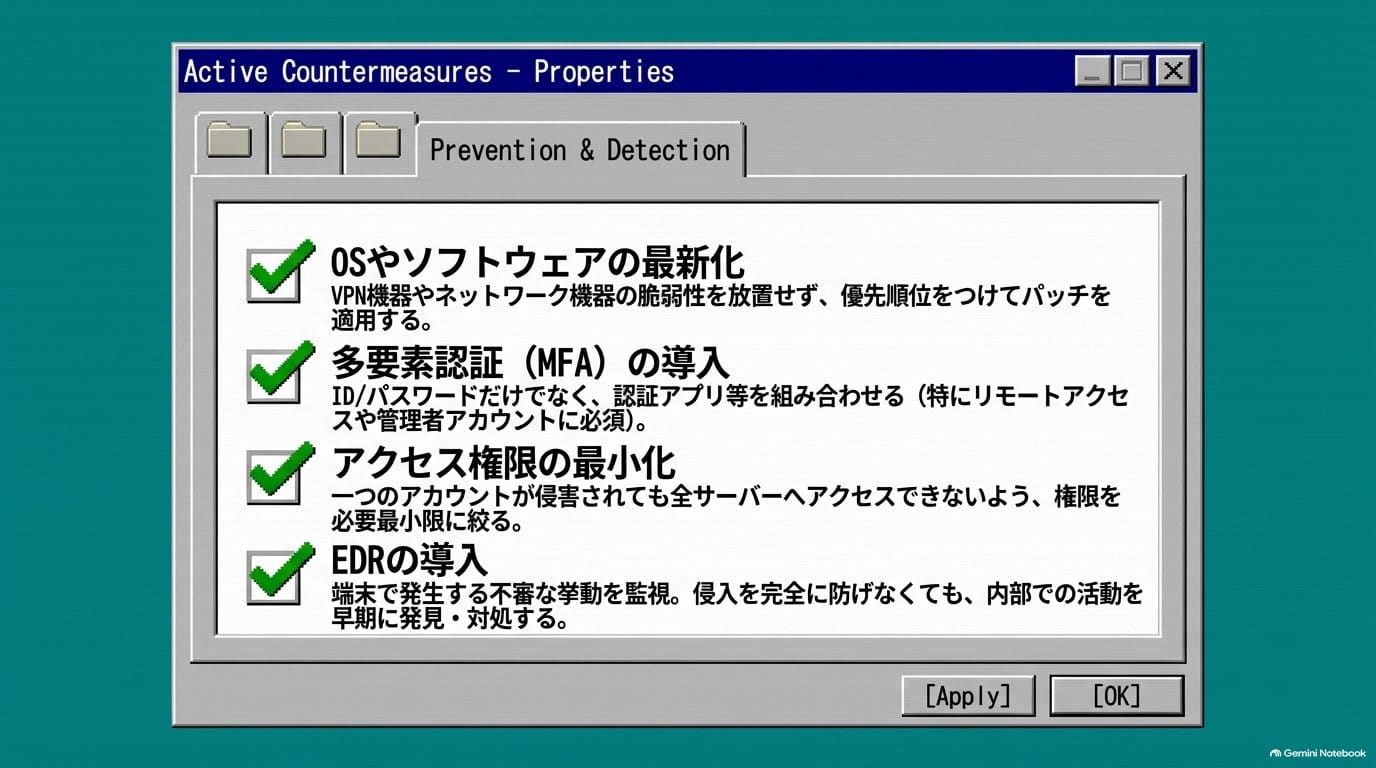
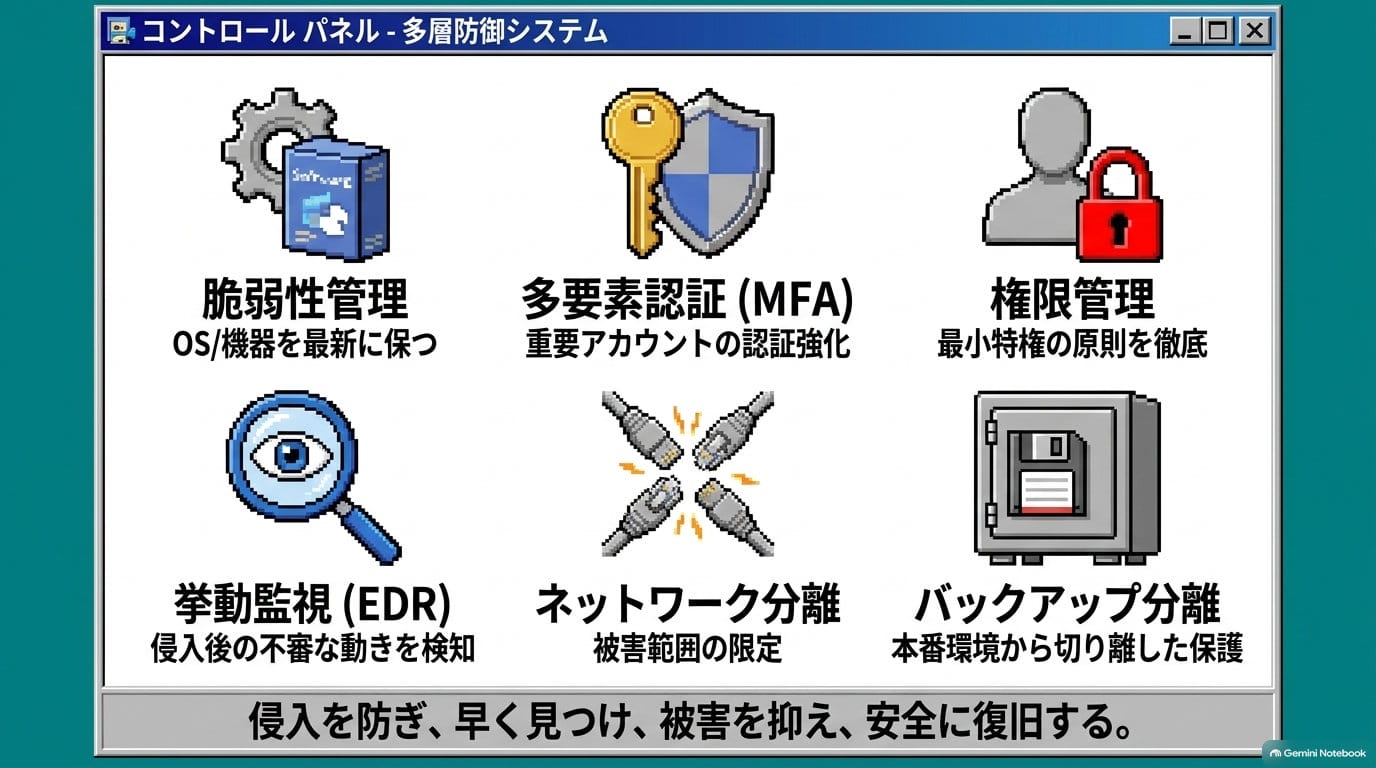
ランサムウェア対策では、単一の製品を導入するだけでは十分ではありません。侵入を防ぐ対策、侵入後の活動を検知する対策、被害を抑える対策、そして復旧するための準備を組み合わせる必要があります。
① OSやソフトウェアを最新の状態に保つ
OS、業務ソフト、VPN機器、ネットワーク機器などの脆弱性を放置しないことが重要です。まず、自社が利用しているシステムや機器を把握し、重要度や危険性に応じて修正の優先順位を付けます。
② 多要素認証を導入する
IDとパスワードだけに頼らず、認証アプリやセキュリティキーなどを組み合わせた多要素認証を導入します。
特に、リモートアクセス、クラウドサービス、管理者アカウントなど、重要なシステムへのアクセスでは優先して検討すべき対策です。
③ アクセス権限を必要最小限にする
社員やシステムに必要以上の権限を与えないことが重要です。
一つのアカウントが侵害されても、すべてのサーバーやデータへアクセスできないように、権限とアクセス範囲を適切に管理します。
④ EDRなどを使って不審な動きを検知する
EDRは、パソコンやサーバーなどの端末で発生する不審な挙動を監視し、攻撃の兆候を検知して対応するための仕組みです。
侵入を完全に防ぐことが難しい場合でも、侵入後の不審な活動を早期に発見できれば、被害の拡大を抑えられる可能性があります。
⑤ ネットワークを適切に分離する
パソコン、ファイルサーバー、基幹システム、バックアップ環境などを、必要以上につなげた状態にしないことが重要です。
システム間の通信やアクセスを制限することで、一つの端末が侵害された際に、被害が組織全体へ広がるリスクを抑えます。
⑥ バックアップと復旧訓練を行う
バックアップは、本番環境と分離するなど、攻撃者が容易に削除・暗号化できないように保護します。
さらに、定期的に復元テストを行い、実際に業務を再開できるか確認します。
⑦ インシデント対応計画を作る
攻撃が発生した際に、誰が判断し、誰がネットワークを遮断し、誰が顧客や取引先への連絡を担当するのかを、事前に決めておきます。
情報システム部門だけでなく、経営層、法務、広報、事業部門などが連携できる体制を整えることが重要です。
ランサムウェア被害に遭った場合、どう対応すべきか?
ランサムウェア感染の疑いがある場合、初動対応の遅れが被害の拡大につながる可能性があります。
一般的には、次のような対応が重要です。
① 被害が疑われる端末やシステムを隔離する
↓
② 社内の責任者・セキュリティ担当者へ速やかに報告する
↓
③ 専門家と連携し、侵入経路や被害範囲を調査する
↓
④ 関連するアカウントやアクセス経路を保護する
↓
⑤ 情報漏洩の有無や影響範囲を確認する
↓
⑥ 安全性を確認した環境から復旧する
↓
⑦ 必要な関係機関への相談・報告や、対象者への通知を検討する
感染が疑われる端末をネットワークから切り離すことは、被害拡大の防止に役立つ場合があります。ただし、組織全体のネットワークを遮断するかどうかなど、対応は被害状況によって異なります。事前に定めた対応計画に従い、専門家の助言を受けながら判断することが重要です。
証拠となるログやデータを不用意に削除したり、調査前にシステムを再構築したりすると、侵入経路や被害範囲の特定が難しくなる場合があります。身代金を支払うかどうかについても、支払いによって必ず復旧できるとは限らないため、慎重な判断が必要です。
企業が確認したいランサムウェア対策チェックリスト
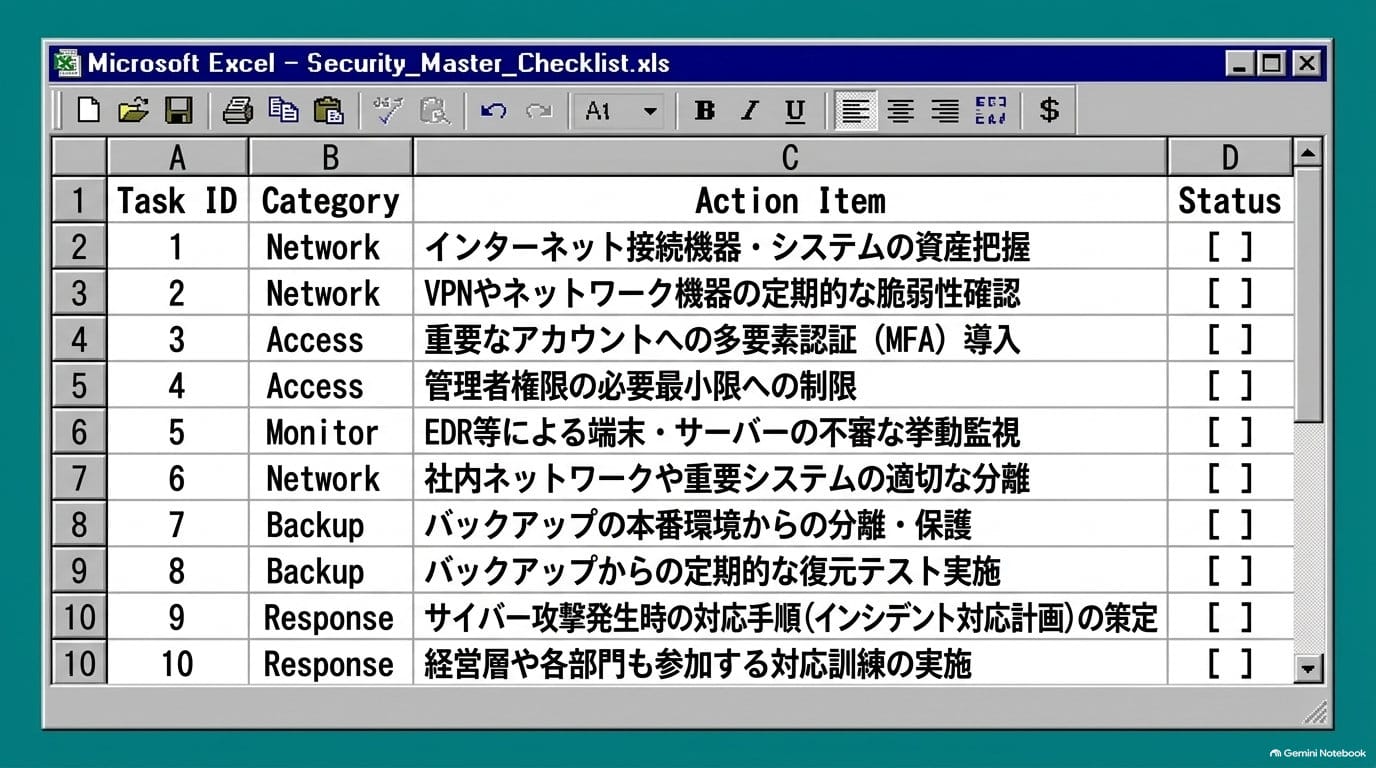
最後に、企業の経営者や情報システム担当者が確認しておきたい項目を整理します。
すべてを一度に実施するのが難しい場合でも、まずは自社のシステムとアカウントを把握し、重要なデータのバックアップと復旧方法を確認することから始めましょう。
- インターネットに接続された機器やシステムを把握している
- VPNやネットワーク機器の脆弱性を定期的に確認している
- 重要なアカウントに多要素認証を導入している
- 管理者権限を必要最小限に制限している
- 端末やサーバーの不審な挙動を監視している
- 社内ネットワークや重要システムを適切に分離している
- バックアップを本番環境と分離して保護している
- バックアップからの復元テストを実施している
- サイバー攻撃発生時の対応手順を決めている
- 経営層や各部門も参加する対応訓練を実施している
まとめ「ランサムウェア対策は侵入を防ぐだけでは不十分」
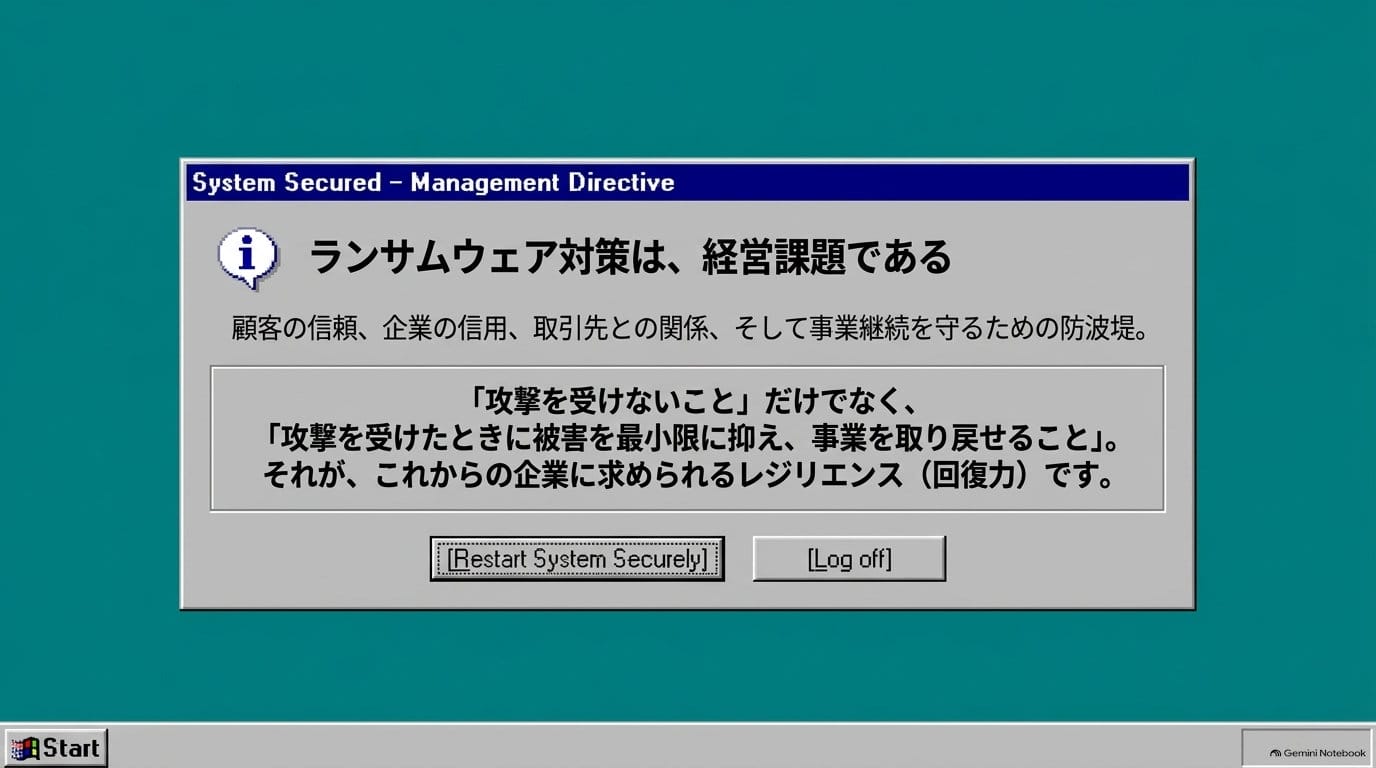
ランサムウェア攻撃は、ファイルを暗号化して身代金を要求するだけの単純な攻撃ではありません。
攻撃者はVPNなどのネットワーク機器の脆弱性、盗まれたID・パスワード、フィッシングなどを足掛かりに侵入し、内部を探索して権限を悪用する場合があります。そして情報の窃取、データの暗号化、情報公開の脅迫などを組み合わせて企業へ金銭的・業務的な損害を与えようとします。
アサヒグループへの攻撃事例もあるように、被害は情報漏洩だけでなく、受注・出荷などの事業活動にも広がる可能性があります。
だからこそ、企業は次のすべてを考える必要があります。
侵入を防ぐ
↓
侵入を早く見つける
↓
攻撃者の権限や行動を制限する
↓
情報窃取や暗号化による被害を抑える
↓
安全なバックアップから復旧する
↓
事業を再開し、再発を防ぐ
サイバー攻撃を完全にゼロにすることは容易ではありません。しかし、事前の対策と対応計画によって、被害を小さくできる可能性はあります。
ランサムウェア対策は、情報システム部門だけの問題ではありません。顧客の信頼、企業の信用、取引先との関係、そして事業継続に関わる経営課題です。「攻撃を受けないこと」だけでなく「攻撃を受けたときに被害を最小限に抑え、事業を取り戻せること」。それが、これからの企業に求められるランサムウェア対策です。
アサヒビールを襲ったハッカー集団「Qilin」(キリン)とは?
アサヒビールのシステムを停止させたサイバー攻撃。その背後で犯行を主張した「Qilin」(キリン)は、世界各国を狙うランサムウェア集団。正体や過去の攻撃事例、日本がハッカーに狙われる理由、企業が取るべき対策を解説。