サプライチェーン攻撃とは?個人情報漏洩の事例から学ぶ手口と対策
 かんり
信頼せよ。しかし検証せよ。そして障害を前提に設計せよ。
2026年の国内事例では、10月に発生したクラウド事業者へのランサムウェア攻撃が、複数の企業・自治体のサービスや個人情報に影響した事例と、個人情報の取り扱いを委託していた企業の従業員端末がマルウェアに感染した事例が確認できます。
ここでは、公表日・情報の種類・漏洩の確認状況を区別し、「漏洩が確認された情報」と「漏洩した可能性がある情報」を混同しない形でまとめます。サプライチェーン攻撃を「取引先が攻撃されること」だけでなく、委託先・クラウド事業者・外部サービスの被害が、別の企業やその顧客へ連鎖する問題として解説します。
2026年の主なサプライチェーン関連事案
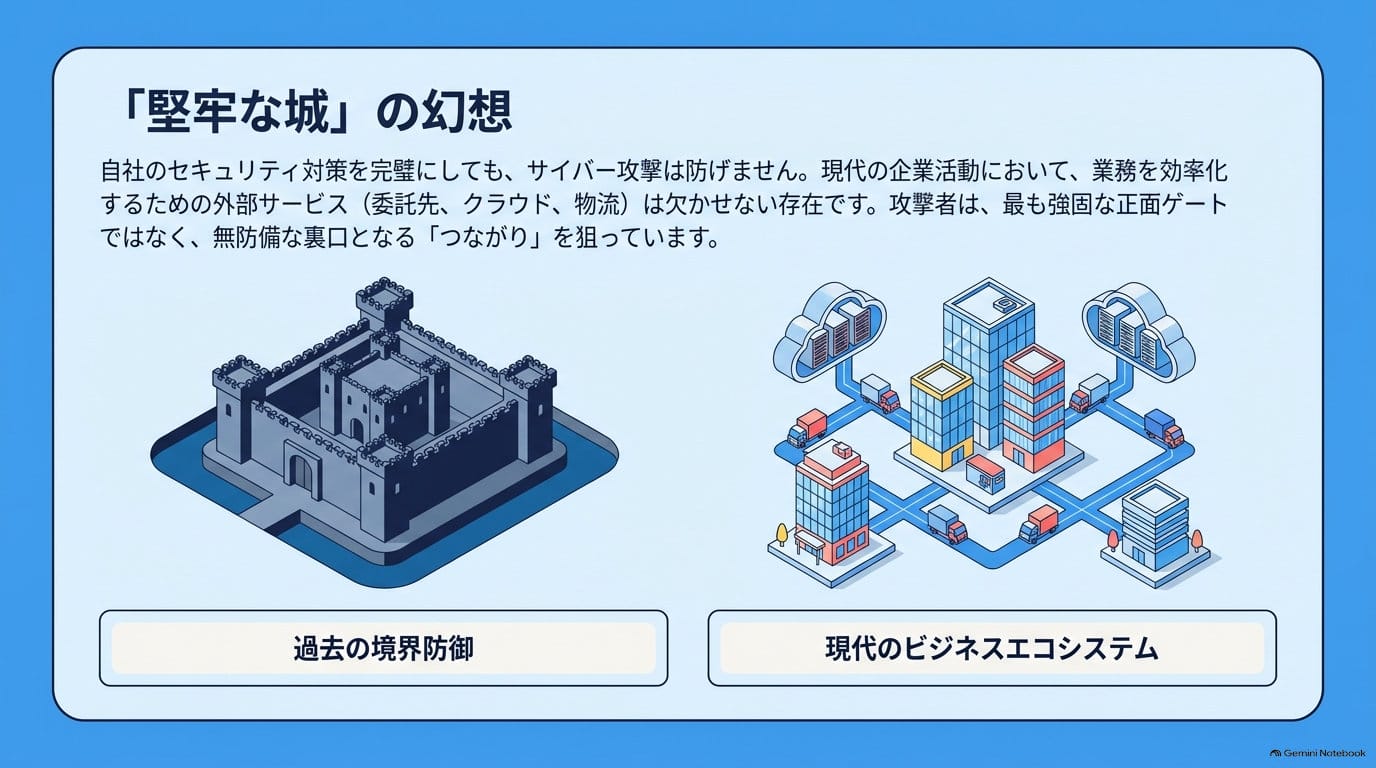
自社のセキュリティ対策を強化していれば、サイバー攻撃による被害を防げるのでしょうか。
実は、それだけでは十分とはいえません。企業は日々、取引先、業務委託先、システム開発会社、クラウドサービス事業者、物流会社など、数多くの外部組織とつながっています。業務を効率化するために外部サービスを利用することは現代の企業活動に欠かせません。
しかしこうした繋がりが、サイバー攻撃の入口になることがあります。
例えば、顧客情報の管理を委託していた会社がマルウェアに感染した場合、委託元企業のシステムが攻撃されていなくても顧客の個人情報が漏洩するおそれがあります。利用しているクラウドサービスがランサムウェア攻撃を受ければ、自社の業務システムが停止、顧客へのサービス提供が困難になる可能性もあります。このように、企業同士のつながりを悪用した攻撃や、取引先・委託先などの被害が別の企業へ波及するリスクは「サプライチェーン攻撃」を考えるうえで重要なテーマです。
自社が攻撃されていなくても、個人情報の漏洩は起きる。
2026年10月には、クラウドサービス事業者へのランサムウェア攻撃をきっかけに、複数の企業・自治体に影響が及んだ事例や、個人情報の取り扱いを委託していた企業の従業員端末がマルウェアに感染した事例が公表されました。
これらの事例から分かるのは、自社のシステムだけでなく情報を預ける相手や利用するサービスの安全性も、企業の情報セキュリティに直結するということです。
本記事では、2026年に公表された国内企業の具体的な事例を取り上げながら、サプライチェーン攻撃の意味、詳細な手口、情報漏洩が起こる仕組み、企業が取るべき対策を順番に解説します。
この章のポイント
- 自社のシステムが直接攻撃されなくても、委託先や外部サービスを通じて被害が発生することがある
- サプライチェーンの被害は、個人情報の漏洩だけでなく、業務停止にもつながる
- 対策には、自社の防御だけでなく、取引先や委託先を含めた管理が必要になる
サプライチェーン攻撃とは何か?
サプライチェーンとは、商品やサービスが提供されるまでに関わる企業や組織のつながりを指します。
製造業であれば、原材料の仕入れ、部品の製造、組み立て、物流、販売などがサプライチェーンに含まれます。IT分野では、これに加えて、システム開発会社、保守・運用会社、クラウドサービス、データセンター、外部の業務システムなども重要な構成要素になります。
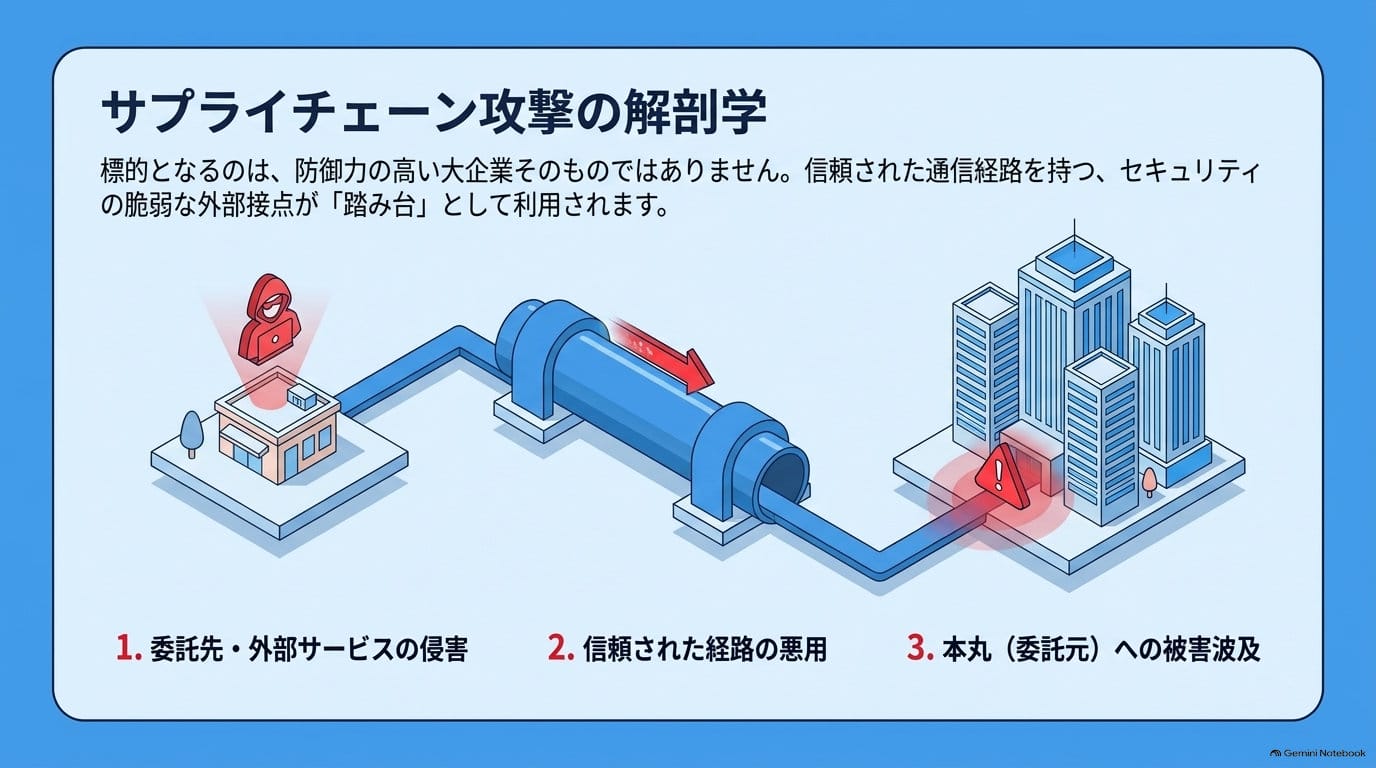
サプライチェーン攻撃とは、こうした企業間のつながりや、取引先・委託先・ソフトウェア・外部サービスなどを悪用し、標的となる企業や組織に侵入したり、情報を盗んだり、業務を妨害したりする攻撃です。
サプライチェーン攻撃の基本的な仕組み
例えば、ある企業が十分なセキュリティ対策を実施していたとしても、顧客情報を取り扱う委託先の対策が不十分であれば、委託先が攻撃されたことによって情報が漏洩する可能性があります。
攻撃者が委託先や外部サービスを攻撃
↓
委託先の端末・システム・アカウントが侵害される
↓
委託元企業の情報やサービスに影響が及ぶ
↓
顧客情報の漏洩や業務停止が発生する可能性
このように、被害は最初に攻撃された企業だけに留まるとは限りません。
ただし、サプライチェーンに関係するすべての事件で攻撃者が最初から委託元企業を狙っていたとは限りません。委託先のシステムそのものが標的だった場合でも、結果として取引先や顧客に被害が波及することがあります。
なぜサプライチェーン攻撃が問題になっているのか?
企業は、業務効率化やコスト削減のために、システム運用やデータ管理などを外部に委託することがあります。
その結果、委託先には複数の企業のデータやシステムへアクセスできる環境が集まる場合があります。攻撃者にとっては、個別の企業を一社ずつ攻撃するだけでなく、複数の企業とつながっている委託先やサービスを侵害することで、被害を広げられる可能性があるのです。委託元企業からは、取引先のセキュリティ対策がどこまで実施されているのか、日常的に把握しにくいという課題もあります。
ここからは、2026年に公表された国内企業の事例を取り上げます。
「漏洩が確認された情報」と「漏洩した可能性がある情報」を区別します。企業が公表する「最大○件」という数字は、必ずしも実際に漏洩が確認された人数や件数を意味するわけではありません。
2026年に公表された国内企業のサプライチェーン関連事例
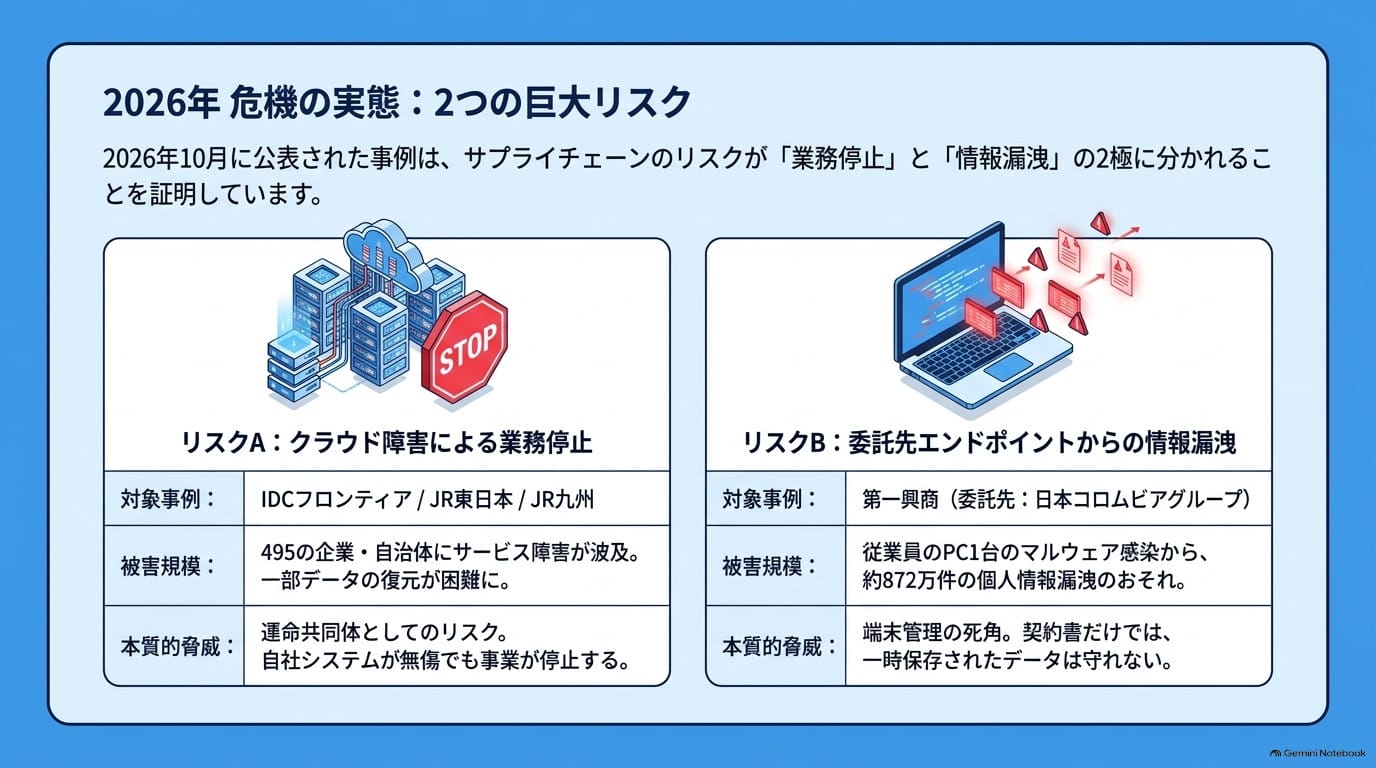
①【IDCフロンティアのクラウドサービスへのランサムウェア攻撃】
| 事例① | 【IDCフロンティアのクラウドサービスへのランサムウェア攻撃】 |
|---|---|
| 発生・公表日 | 2026年10月7日以降、順次公表 |
| 対象企業 | 株式会社IDCフロンティア |
| 攻撃の概要 | 2026年10月7日、IDCフロンティアが提供するクラウドサービス「IDCFクラウド」の一部システムで障害が発生しました。同社は、第三者によるランサムウェア攻撃が原因であると公表しています。同社の発表によると、影響を受けたのは、東日本リージョン1の一部システムです。影響範囲は、同サービスを利用する495の企業・自治体に及びました。クラウドサービス上の仮想サーバーが停止し、再起動できないなどの障害が発生。10月8日の第3報では、対象の一部環境に保存されたデータについて、取り出しや復元が困難な見通しが示されました。 |
| 個人情報の漏洩について | IDCフロンティアの公表では、障害の詳細な影響範囲や侵入経路などは調査中とされています。この発表だけをもって、495の企業・自治体すべてで個人情報が漏洩したと判断することはできません。 この事例で明らかになった重要な問題は、クラウド事業者の障害が、サービスを利用している多数の企業や自治体のシステム運用に影響しうることです。 |
| 企業の対応 | ・影響を受けた環境のネットワーク遮断とシステム停止 ・他の環境の安全性確認 ・顧客への個別連絡 ・利用者が保持するバックアップからの復旧案内 ・外部のセキュリティ専門企業と連携した調査 ・復旧計画の策定と実行 |
| 課題と教訓 | クラウドサービスを利用しているからといって、データの安全性や復旧がすべて自動的に保証されるわけではありません。 サービス事業者側の障害によって利用企業の業務が停止することがあります。また、復旧に必要なバックアップを利用企業自身が保持していなければデータを取り戻すことが難しくなる場合もあります。 |
| この事例のポイント | クラウドサービスの選定時には、セキュリティ対策だけでなく、障害時の責任分担、バックアップ、復旧方法、代替環境まで確認する必要があります。 |
②【JR東日本の会員向けメール配信サービスに関連する情報漏洩のおそれ】
| 事例② | 【JR東日本の会員向けメール配信サービスに関連する情報漏洩のおそれ】 |
|---|---|
| 発生・公表日 | 2026年10月9日 |
| 対象サービス | 「えきねっと」「大人の休日倶楽部」 |
| 攻撃の概要 | IDCフロンティアのクラウドサービスへの不正アクセスに関連し、JR東日本の会員向けメール配信に使用していた外部サービスにも影響が生じました。 公表内容によると、一部の会員の電子メールアドレスを含むメールログデータなどが閲覧・取得された可能性を否定できない状況でした。 |
| 個人情報の漏洩について | ・「えきねっと」会員:約167万件の電子メールアドレス ・「大人の休日倶楽部」会員:約39万件の対象データ 「大人の休日倶楽部」については、電子メールアドレスに加えて、会員番号、クレジットカードの有効期限、生年月日が含まれる可能性があると公表されました。 |
| 企業の対応 | ・影響を受けた可能性のある会員への個別連絡 ・会員向けメール配信への影響に関する案内 ・情報漏洩の可能性についての公表 ・不審なメールや連絡への注意喚起 |
| 課題と教訓 | この事例では、鉄道会社の会員向けサービス自体が直接侵入されたと公表されたわけではありません。外部のメール配信サービスに関係するデータが影響を受けた可能性が問題となりました。 企業が外部サービスを利用する場合、そのサービスがどのようなデータを保存しているのか、ログに個人情報が含まれていないか、アクセス権限が適切に管理されているかを把握する必要があります。 |
| この事例のポイント | 外部サービスを使う場合は、顧客情報の保存先だけでなく、メール配信やログ管理など、周辺のシステムにも目を向ける必要があります。 |
③【JR九州のウェブ会員メールアドレス漏洩のおそれ】
| 事例③ | 【JR九州のウェブ会員メールアドレス漏洩のおそれ】 |
|---|---|
| 発生・公表日 | 2026年10月9日 |
| 対象サービス | JR九州Web会員 |
| 攻撃の概要 | JR九州も、IDCフロンティアのクラウドサービスへの不正アクセスに関連して、会員向けメール配信に使われていた外部サービスの電子メールログデータなどが閲覧・取得された可能性を公表しました。 |
| 個人情報の漏洩について | ・JR九州Web会員の電子メールアドレス:最大約130万件 同社の公表内容では、氏名、住所、電話番号、クレジットカード番号などについては、漏洩の可能性はないと説明されています。また、メールマガジンの件名や本文についても、漏洩の可能性はないとされています。 |
| 企業の対応 | ・影響を受けた可能性がある会員への案内 ・メール配信への影響に関する説明 ・情報漏洩の可能性についての公表 ・不審なメールやSMSなどへの注意喚起 |
| 課題と教訓 | JR東日本とJR九州の事例は、同じクラウド事業者への不正アクセスに関連しています。 つまり、一つの外部サービスへの攻撃が、異なる企業の顧客情報や業務に影響する可能性があるということです。 |
| この事例のポイント | 同じ外部サービスを利用している複数の企業が、同時に影響を受ける可能性があります。委託先やサービス事業者の障害情報を迅速に把握できる体制が必要です。 |
④【第一興商の委託先でマルウェア感染、約872万件の個人情報が漏洩したおそれ】
| 事例④ | 【第一興商の委託先でマルウェア感染、約872万件の個人情報が漏洩したおそれ】 |
|---|---|
| 発生・公表日 | 2026年10月8日 |
| 対象企業 | 株式会社第一興商 委託先:日本コロムビアグループ株式会社(NCG) |
| 攻撃の概要 | 第一興商は、個人情報の取り扱いを委託していた日本コロムビアグループから、同社従業員の端末がマルウェアに感染し、第一興商の顧客情報が漏洩したおそれがあるとの報告を受けたと公表しました。 委託先の説明によると、2026年10月1日から2日にかけて、従業員が使用するパソコン1台でマルウェア感染が判明し、10月2日に当該端末をネットワークから隔離しました。第一興商は10月5日に委託先から報告を受けています。 |
| 個人情報の漏洩について | 第一興商が公表した対象は、顧客情報と従業員情報を合わせて約872万4,000件です。 顧客情報には、次の項目が含まれる可能性があるとされています。 ・氏名(登録名) ・性別 ・生年月日 ・電子メールアドレス ・電話番号 |
| 企業の対応 | ・委託先からの報告を受け、対象となる情報の調査を実施 ・委託先によるパスワードなどの認証情報のリセット ・外部の専門機関と連携した原因・影響範囲の調査 ・顧客への注意喚起 ・問い合わせ窓口の設置 ・委託先管理のあり方の検証と再発防止策の確認 |
| 課題と教訓 | この事例で注目すべきなのは、第一興商のシステムへの影響は確認されていない一方で、委託先の従業員端末に一時保存されていた情報が問題になったことです。 企業が本体のシステムを厳重に守っていても、委託先がデータを扱う端末の管理が不十分であれば、情報漏洩のリスクは残ります。 また、委託先が情報をどこに保存しているのか、業務終了後にデータを削除しているのか、従業員の端末をどのように管理しているのかを、委託元企業が確認する必要があります。 |
| この事例のポイント | 個人情報の管理は、契約書を交わすだけでは十分ではありません。委託先の端末管理、データの保存方法、アクセス権限、事故発生時の報告体制まで確認することが重要です。 |
2026年の事例から見えてくるサプライチェーンのリスク
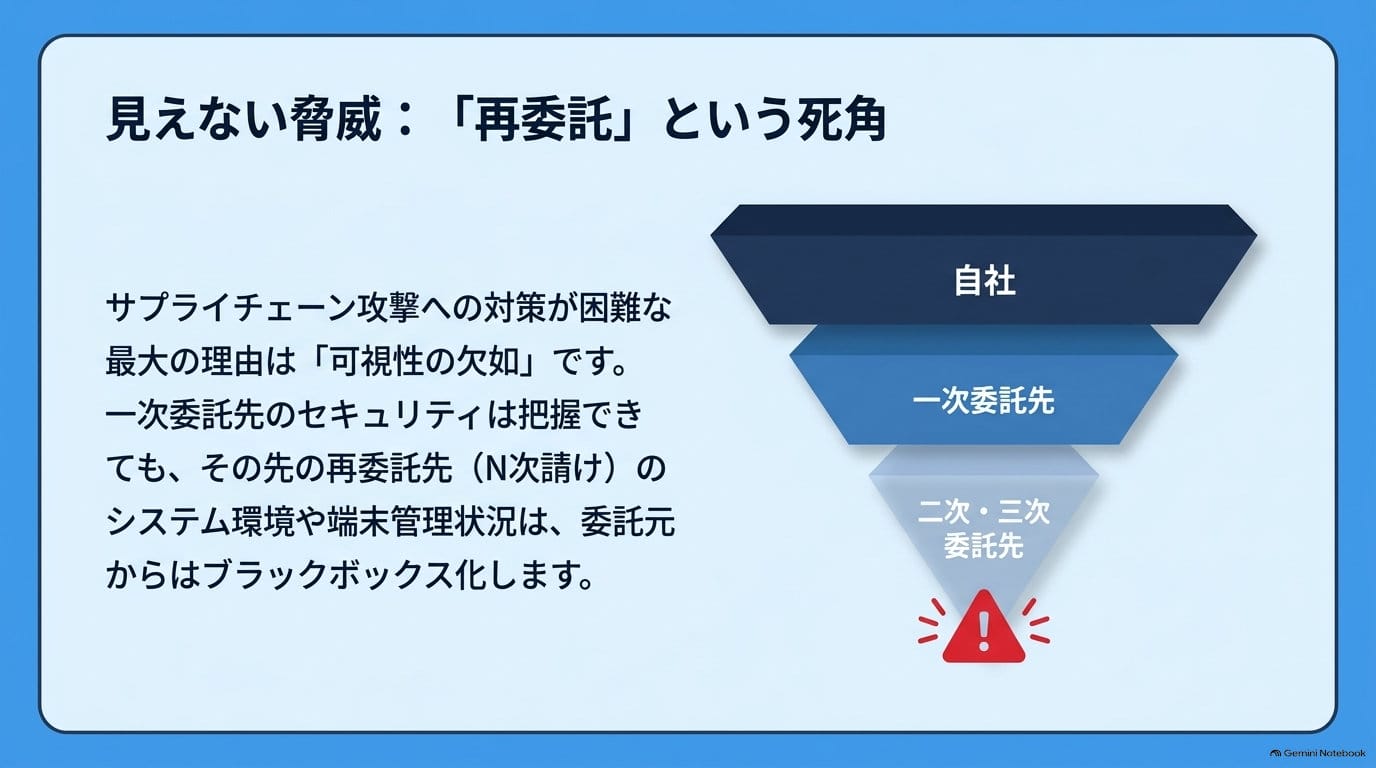
ここまでの事例を整理すると、サプライチェーン関連のリスクには大きく分けて二つのタイプがあることが分かります。
一つは、クラウドサービスなどの外部事業者が攻撃され、利用している複数の企業や自治体の業務に影響が及ぶケースです。もう一つは、個人情報の取り扱いを委託していた企業の従業員端末などが感染し、委託元企業の顧客情報が漏洩するおそれが生じるケースです。
事例比較表
| 公表日・企業 | サプライチェーン上の問題 | 情報・業務への影響 | 公表時点の状況 |
|---|---|---|---|
| 2026年10月7日以降・IDCフロンティア | クラウド事業者へのランサムウェア攻撃 | 495の企業・自治体にサービス障害 | 一部データの復元が困難な見通し。詳細調査中 |
| 2026年10月9日・JR東日本 | 外部メール配信サービスに関連するデータへの影響 | 最大約206万件の対象データ | 電子メールアドレス等が漏洩した可能性 |
| 2026年10月9日・JR九州 | 外部メール配信サービスに関連するデータへの影響 | メールアドレス最大約130万件 | 漏洩の可能性。氏名や住所などは対象外と説明 |
| 2026年10月8日・第一興商 | 個人情報を扱う委託先の従業員端末がマルウェア感染 | 顧客・従業員情報約872万4,000件 | 漏洩のおそれ。実際の漏洩や不正利用は未確認 |
※件数は各社の公表内容に基づく対象最大件数などであり、実際に漏洩が確認された人数を意味するとは限りません。各事案の対象データや数え方は異なります。
この章のポイント
- クラウド事業者の障害は、複数の利用企業の業務停止につながる可能性がある。
- 委託先の従業員端末に保存されたデータも、情報漏洩の原因になり得る。
- 「漏洩のおそれ」と「漏洩の確認」は区別して判断する必要がある。
サプライチェーン攻撃の詳細な手口
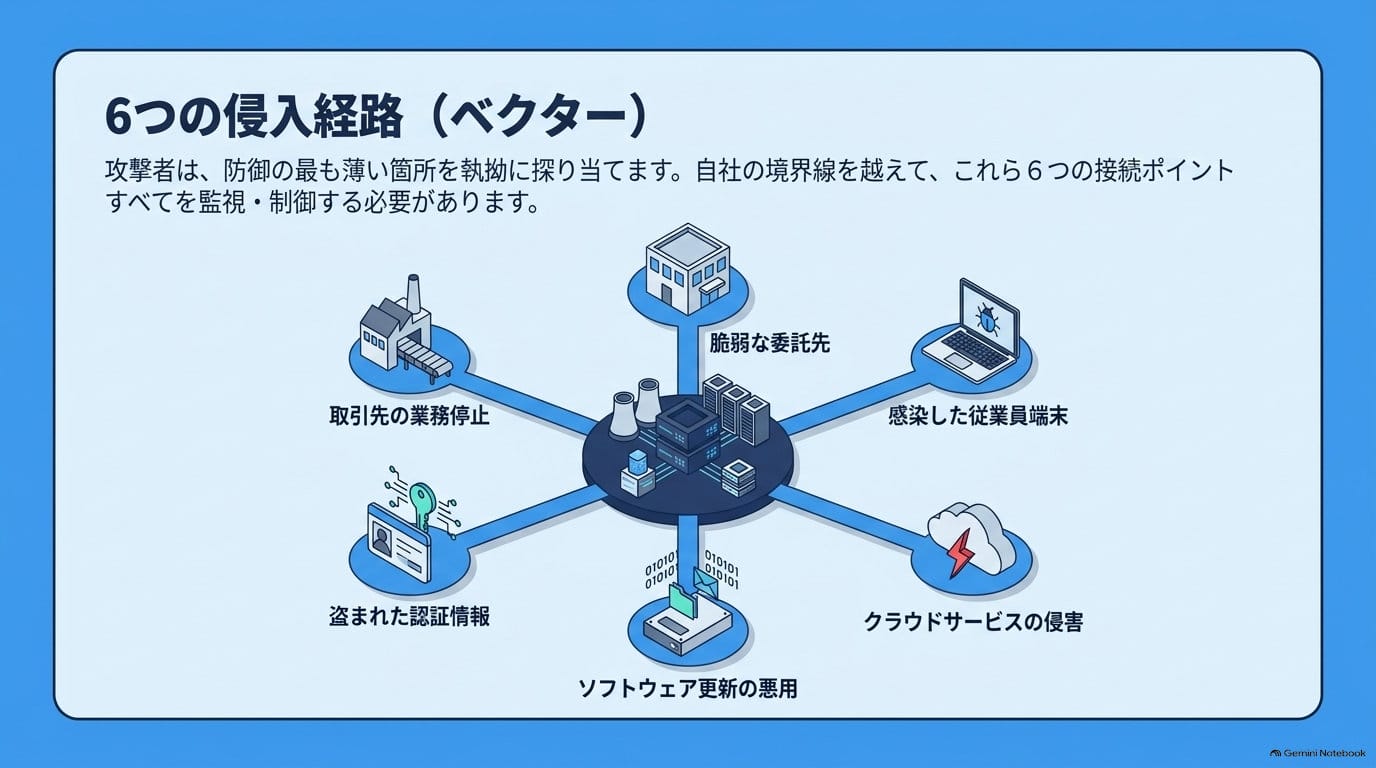
サプライチェーン攻撃には、複数の手口があります。攻撃者が何を狙うかによって、侵入する場所や被害の発生方法は異なります。
手口① セキュリティ対策が弱い委託先を侵入口にする
大企業はセキュリティ対策を強化していても、その取引先や委託先の対策が十分とは限りません。
攻撃者が委託先のシステムに侵入し、そこから委託元企業の情報やシステムにアクセスできる場合、被害が別の企業へ波及する可能性があります。
特に、委託先に委託元のネットワークへ接続する権限が与えられている場合や、複数の顧客情報を取り扱っている場合には注意が必要です。対策としては、委託先に付与するアクセス権限を必要最小限にし、委託元のシステムへ接続できる範囲を制限することが重要です。
攻撃の流れ
委託先のシステムへ侵入
↓
委託先のアカウントや端末を悪用
↓
委託元の情報や接続先へアクセス
↓
情報漏洩・不正操作・業務停止
手口② 委託先の従業員端末をマルウェアに感染させる
委託先の従業員が使用するパソコンやサーバーがマルウェアに感染すると、その端末に保存されているデータが危険にさらされる可能性があります。
例えば、顧客リストや問い合わせ記録などが一時的に端末へ保存されていた場合、端末の侵害によって情報漏洩につながるおそれがあります。第一興商の事例では、委託先の従業員端末に委託業務の個人データが一時保管されていたことが公表されています。
重要なのは、データを預けた後の管理です。
委託先がどの端末で情報を扱い、どこへ保存し、いつ削除するのかを把握していなければ、委託元企業はリスクを十分に評価できません。対策としては、端末の保護、アクセス権限の制限、データの暗号化、不要なデータの削除、マルウェアの検知・対応体制の確認などが挙げられます。
手口③ クラウドサービスや外部サービスを侵害する
企業が利用するクラウドサービスやメール配信サービスなどが攻撃を受けると、そのサービスに保存されたデータや、サービスを利用する企業の業務に影響が及ぶことがあります。
外部サービスは複数の企業が共同で利用している場合があり、一つのサービスの障害が多くの利用企業に波及する可能性があります。
2026年10月のIDCフロンティアの事例では、クラウドサービスの一部システムへのランサムウェア攻撃により、495の企業・自治体が影響を受けました。また、JR東日本やJR九州では、同社への不正アクセスに関連して、外部メール配信サービスのデータが影響を受けた可能性が公表されました。
- 外部サービスが保存するデータの種類を把握する
- サービス障害時の連絡・対応体制を確認する
- 自社でも必要なバックアップを保持する
- サービス事業者の復旧方針や責任範囲を確認する
- 利用できなくなった場合の代替手段を用意する
手口④ ソフトウェアや更新プログラムを悪用する
企業が利用するソフトウェアやシステム開発・保守の仕組みが侵害されると、そのソフトウェアや更新プログラムを利用する組織にまで影響が及ぶ場合があります。
例えば、ソフトウェアの開発・配布過程が侵害され、不正なコードが混入した場合、利用者が正規の更新だと思って導入したものが被害につながる可能性があります。
ただし、ソフトウェアの脆弱性を悪用する攻撃と、開発・配布過程そのものを侵害する攻撃は、同じものではありません。どの段階が侵害されたのかを確認することが重要です。対策としては、利用するソフトウェアの管理、更新元の確認、脆弱性への対応、開発・配布プロセスの保護、不要なソフトウェアの削除などが挙げられます。
手口⑤ 委託先のアカウントや認証情報を悪用する
委託先の従業員や保守担当者が使用するID・パスワードが盗まれると、攻撃者が正規の利用者を装ってシステムへアクセスする可能性があります。
特に、複数の企業で同じパスワードを使い回している場合や、管理者権限が広く与えられている場合には、被害が拡大するおそれがあります。対策として、多要素認証の導入、アクセス権限の最小化、委託業務が終了した際のアカウント停止、ログの監視などが重要です。
手口⑥ 取引先の業務停止を通じて事業を妨害する
サプライチェーン攻撃は、必ずしも個人情報の窃取を目的とするとは限りません。
取引先のシステムやクラウドサービスが停止すれば、商品の受発注、在庫管理、物流、製造などに影響が及ぶ可能性があります。例えば、クラウドサービス上で業務システムを運用している企業が、そのサービスの障害によってデータへアクセスできなくなれば、顧客情報が漏洩していなくても業務が止まることがあります。
このため、サプライチェーンのリスク管理では、情報漏洩対策だけでなく、サービス停止時の事業継続計画も重要になります。
なぜサプライチェーン攻撃を防ぐのが難しいのか?
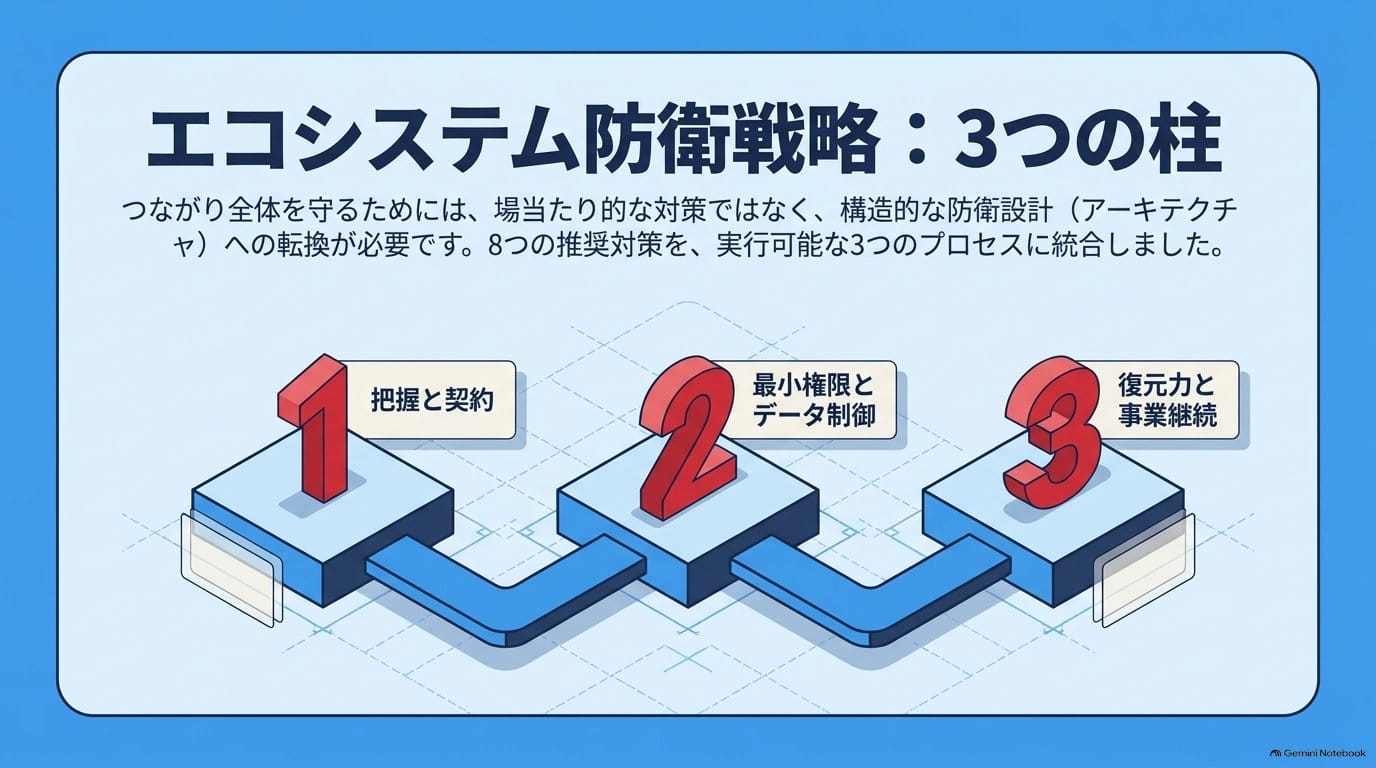
サプライチェーン攻撃の対策が難しい理由は、企業が管理する範囲が自社のシステムだけにとどまらないためです。
理由① 取引先のセキュリティ状況を把握しにくい
委託元企業は、委託先がどのような端末を使い、どのようにデータを管理し、どのような監視体制を整えているのかを、常に把握できるとは限りません。
契約書にセキュリティに関する条項を設けていても、実際に対策が運用されているかどうかを確認する仕組みがなければ、リスクを見落とす可能性があります。
理由② 委託先がさらに別の会社へ業務を委託している
企業の業務委託は、一次委託先だけで完結するとは限りません。
例えば、システム運用を委託した会社が、さらに別の保守会社を利用している場合があります。こうした再委託先がデータやシステムにアクセスしていると、管理すべき対象が増えていきます。そのため、どの企業が情報を扱い、どのシステムへアクセスしているのかを把握することが重要です。
理由③ 外部サービスへの依存が大きい
クラウドサービスや外部の業務システムは、企業の業務効率化に役立ちます。一方で、そのサービスが停止すると、自社だけでは復旧できない場合があります。
バックアップの取得や復旧の責任がどこにあるのか、サービスが長時間停止した際にどのように業務を継続するのかを、事前に確認しておく必要があります。
理由④ セキュリティ対策の負担が企業によって異なる
大企業と中小企業では、利用できる予算や人材、セキュリティの専門知識に差がある場合があります。
委託元企業が高い水準の対策を求めても、委託先が必要な設備や人員を確保できなければ、実施が難しいことがあります。そのため、委託先に対策を求めるだけでなく、必要な支援や共通の基準を整え、サプライチェーン全体のセキュリティを高める視点が重要です。
企業が実施すべきサプライチェーン攻撃への対策
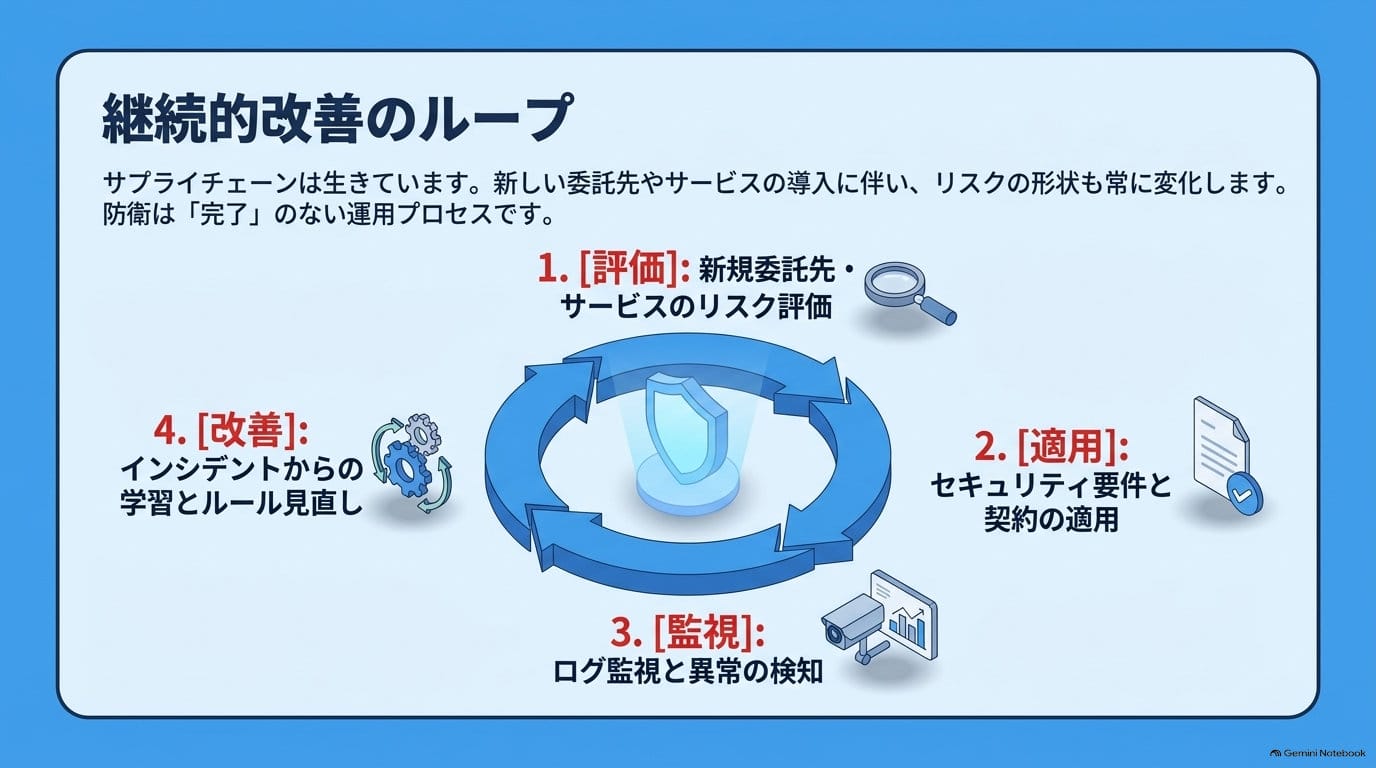
サプライチェーン攻撃を防ぐには、委託先を含めたセキュリティ管理と、攻撃が発生した場合の被害を抑える仕組みが必要です。
対策① 委託先・外部サービスを一覧化する
まず、自社がどのような外部組織やサービスを利用しているかを把握します。
委託先の名前だけでなく、どの情報を扱っているか、どのシステムへアクセスできるか、障害が起きた場合にどの業務が止まるかも整理します。
- 個人情報を取り扱う委託先
- システムの開発・保守・運用会社
- クラウドサービス事業者
- メール配信や問い合わせ管理などの外部サービス
- ネットワーク機器やセキュリティ製品の保守会社
- 再委託先や外部のデータ保管先
対策② 委託先のセキュリティ対策を確認する
委託先のセキュリティ対策について、契約時だけでなく定期的に確認します。
確認項目の例は次のとおりです。確認方法は、質問票、証明書や監査結果の確認、契約条項、必要に応じた監査など、取引の重要性に応じて検討します。
- OSやソフトウェアの更新管理
- 多要素認証の導入状況
- アクセス権限の管理
- 端末のマルウェア対策
- ログの監視と異常検知
- バックアップと復旧手順
- インシデント発生時の報告体制
- 個人情報の保存・削除方法
対策③ 契約で責任範囲を明確にする
委託元と委託先の間で、情報セキュリティ上の責任や事故発生時の対応を明確にしておくことが重要です。
例えば、次の項目を確認します。
契約書を作成するだけでなく、実際の業務運用が契約内容に沿っているかを定期的に確認することが大切です。
- 取り扱う情報の種類と範囲
- アクセスできる担当者と権限
- データの保存場所と保存期間
- 再委託を行う場合の条件
- 事故発生時の報告期限と連絡先
- 調査や復旧に関する協力義務
- 契約終了時のデータ返却・削除
- バックアップや事業継続の責任分担
対策④ アクセス権限を必要最小限にする
委託先の担当者が、業務に必要な情報だけにアクセスできるようにします。
例えば、システム保守を担当する会社に、顧客データベース全体への恒常的なアクセス権限を与える必要があるのかを検討します。可能であれば、作業時だけ権限を付与する、接続元を制限する、多要素認証を利用する、操作ログを保存するなどの対策を組み合わせます。
対策⑤ 個人情報を委託先の端末に残さない
委託先の端末に顧客情報を一時保存する必要がある場合は、その理由と保存期間を明確にします。
業務に必要な範囲を超えて情報を保存しないようにし、業務終了後には適切に削除します。また、端末の暗号化、マルウェア対策、アクセス制御などを実施します。情報を保管するシステムだけでなく、担当者が日常的に使用するパソコンや一時ファイルも管理対象に含めることが重要です。
対策⑥ バックアップと代替手段を用意する
クラウドサービスや委託先のシステムが停止した場合でも、重要な業務を継続できるように備えます。
バックアップを保有しているだけでなく、実際に復元できるか、復旧にどれくらい時間がかかるかを確認しておく必要があります。
- 重要データのバックアップを定期的に取得する
- 本番環境と分離した場所にバックアップを保管する
- バックアップからの復元テストを行う
- サービス停止時の代替手段を決めておく
- 手作業で業務を継続する場合の手順を用意する
- 復旧の優先順位と担当者を決めておく
対策⑦ インシデント発生時の連絡体制を整える
委託先でマルウェア感染や不正アクセスが発生した場合、委託元企業が迅速に情報を得られなければ、顧客への対応が遅れる可能性があります。
そのため、事故が起きた際の連絡先、報告する情報、調査への協力、顧客への通知の判断などを事前に決めておきます。自社側でも、影響するシステムの停止、アクセス権限の見直し、ログの保全、顧客への説明などを速やかに進められる体制を整えます。
対策⑧ サプライチェーン全体で継続的に改善する
サプライチェーンのセキュリティは、一度確認すれば終わりではありません。
新しい委託先やサービスが増えたり、業務内容が変わったりすれば、リスクも変化します。定期的に委託先の状況を確認し、事故や障害が発生した際には原因を分析して、契約や運用ルールを見直します。委託先の規模やリスクに応じて対策の優先順位を付け、必要に応じて教育や技術的な支援を行うことも重要です。
2026年に進むサプライチェーンのセキュリティ対策評価制度
日本では、サプライチェーン全体のセキュリティ水準を高めるため、政府による制度整備も進められています。
経済産業省と内閣官房国家サイバー統括室は、2026年3月27日に「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の制度構築方針を公表しました。この制度は、サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で評価・可視化し、委託元企業と委託先企業の双方が必要な対策を確認しやすくすることを目指しています。
制度構築方針では、★3・★4の制度開始について、2026年度末頃を目指すとされています。開始時期などは変更される可能性があるため、最新の公式情報を確認する必要があります。
この制度は、単に企業を順位付けするためのものではありません。取引先に求めるセキュリティ水準を分かりやすくし、サプライチェーン全体で必要な対策を進めるための仕組みとして位置付けられています。
企業にとっては、委託先のセキュリティ対策を確認する際の基準を整理するうえで、参考になる取り組みです。
サプライチェーン攻撃に備えるためのチェックリスト
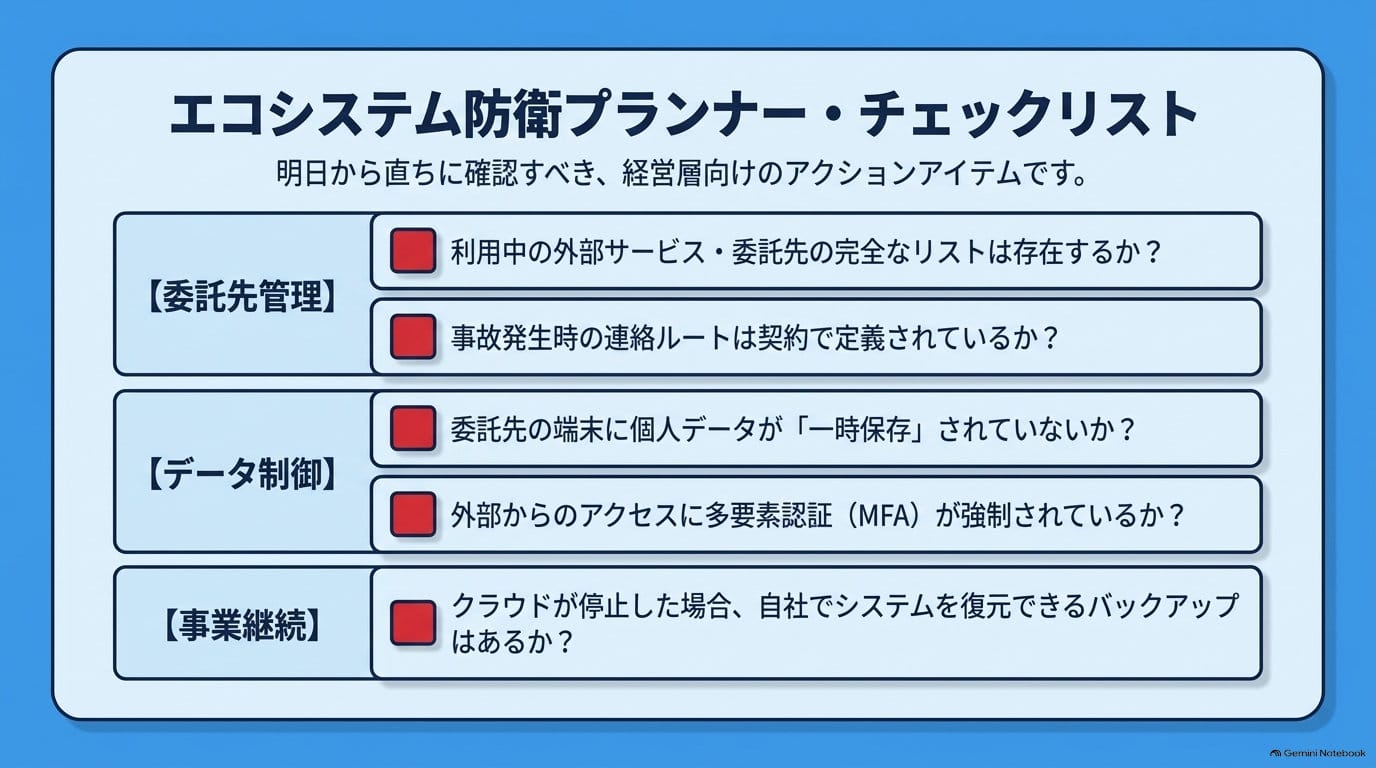
最後に、自社の対策を確認するためのチェックリストをまとめます。
委託先・外部サービスの管理
- 利用している委託先・外部サービスを一覧化している
- 各委託先が扱う個人情報や機密情報を把握している
- 再委託先やデータの保存先を確認している
- 委託先のセキュリティ対策を定期的に確認している
- 事故発生時の連絡先と報告手順を決めている
システム・データの保護
- 委託先のアクセス権限を必要最小限にしている
- 重要なアカウントに多要素認証を導入している
- 委託先の端末やシステムのマルウェア対策を確認している
- 個人情報の一時保存や削除のルールを定めている
- ログの保存と不審なアクセスの監視を行っている
事業継続・事故対応
- 重要データのバックアップを取得している
- バックアップからの復元テストを行っている
- 外部サービスが停止した場合の代替手段がある
- 委託先の事故が自社へ波及した場合の対応手順がある
- 顧客や関係機関への連絡・報告の手順を決めている
すべてを一度に実施するのが難しい場合は、まず、個人情報を取り扱う委託先と、停止すると事業に大きな影響が出る外部サービスから確認を始めるとよいでしょう。
まとめ「自社だけを守る時代から、つながり全体を守る時代へ」
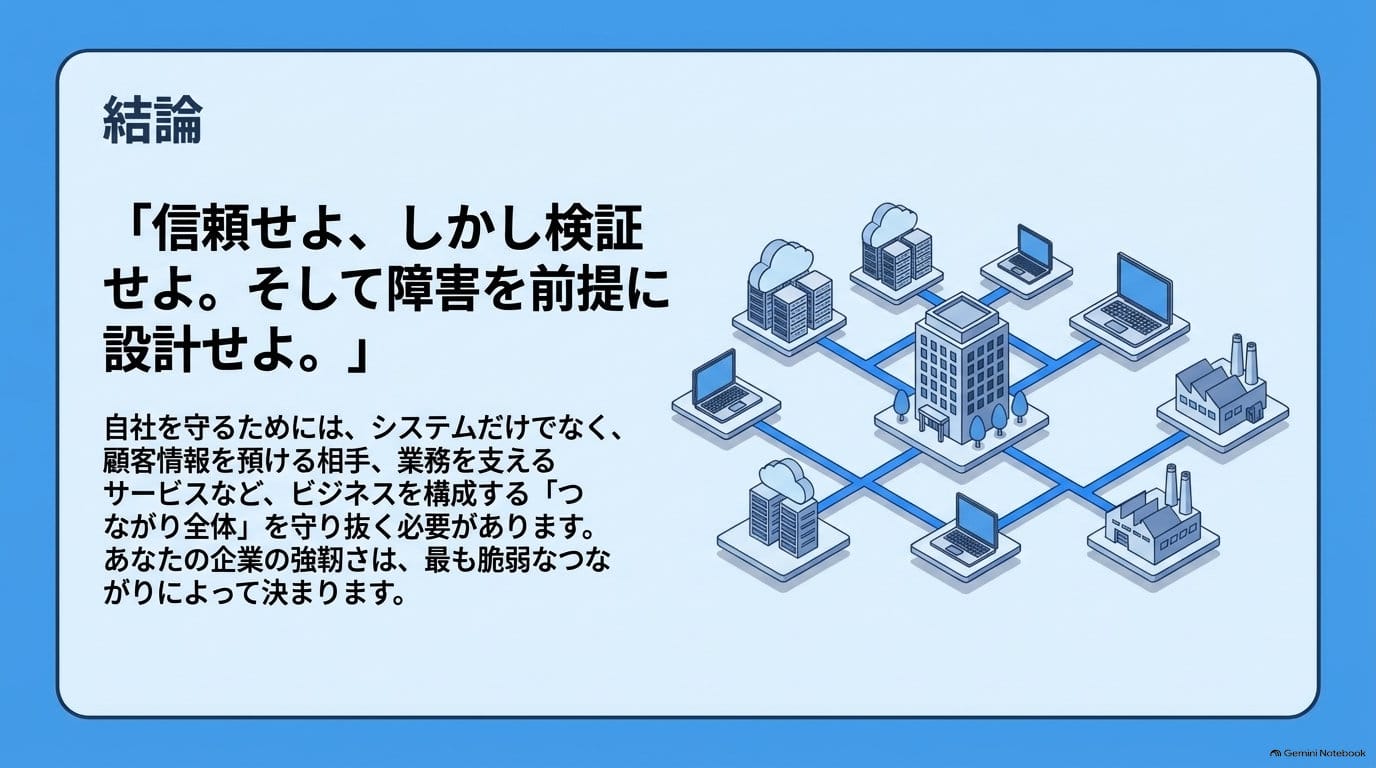
サプライチェーン攻撃とは、取引先、委託先、クラウドサービス、ソフトウェアなど、企業活動を支えるつながりを悪用する攻撃です。2026年に公表された国内事例では、クラウドサービス事業者へのランサムウェア攻撃によって495の企業・自治体が影響を受けたケースや、委託先の従業員端末がマルウェアに感染し、顧客・従業員情報約872万4,000件が漏洩したおそれがあるケースなどが確認されました。
これらの事例は、企業の情報セキュリティが、自社のネットワークやパソコンだけで完結するものではないことを示しています。外部サービスを利用すること自体が問題なのではありません。重要なのは、外部サービスや委託先がどのような情報を扱い、どのような権限を持ち、事故が発生した際にどのような影響が出るのかを把握しておくことです。
サプライチェーン攻撃への対策は、次の流れで考えることができます。
① 取引先・委託先・外部サービスを把握する
↓
② 情報の種類とアクセス権限を確認する
↓
③ 必要なセキュリティ対策を契約・運用に反映する
↓
④ 監視・バックアップ・復旧体制を整える
↓
⑤ 事故発生時に委託元と委託先が連携する
↓
⑥ 原因を検証し、サプライチェーン全体で改善する
サイバー攻撃を完全に防ぐことは容易ではありません。しかし、委託先の管理や外部サービスのリスク把握、バックアップ、事故対応の準備によって、被害を抑えられる可能性があります。
企業が守るべきなのは、自社のシステムだけではありません。顧客情報を預ける相手、業務を支えるサービス、そして事業を継続するためのつながり全体です。
サプライチェーン攻撃への備えは、情報漏洩を防ぐだけでなく、取引先との信頼関係を維持し、企業活動を継続するための重要な経営課題といえるでしょう。