アサヒビールを襲ったハッカー集団「Qilin」(キリン)とは?
 かんり
2026年10月、日本の捜査当局がQilinの中心メンバーとみられるロシア国籍の男性(28歳)を大阪で拘束、ドイツ側へ引き渡しました。
100ヵ国以上で猛威を振るうランサムウェア集団「Qilin」、その正体と日本が狙われる理由
2025年9月29日、アサヒグループホールディングスで大規模なシステム障害が発生しました。
国内の受注・出荷業務やコールセンターなどが停止してアサヒビールを始めとする商品の供給にも影響が及びました。
その後の調査で、原因がランサムウェアによるサイバー攻撃だったことが判明。さらに2025年10月、国際的なランサムウェア集団「Qilin(キリン)」が、自らのリークサイト上でアサヒグループへの攻撃を主張しました。
Qilin(キリン)は、単独の「ハッカー集団」というよりもランサムウェアをサービスとして提供する「Ransomware-as-a-Service(RaaS)」型の犯罪組織です。攻撃に必要なマルウェアやインフラを用意して、実際の侵入や攻撃を行う「アフィリエイト」と呼ばれる犯罪者・チームと利益を分配する仕組みを構築しています。
そして2026年10月、日本の捜査当局がQilinの中心メンバーとみられるロシア国籍の男性を大阪で拘束して、ドイツ側へ引き渡したことが明らかになりました。
今回は、アサヒグループへの攻撃の実態から、Qilinの正体、過去の攻撃、日本がサイバー攻撃の標的となる背景、そして企業が取るべき対策まで見ていきます。
(このブログ内では「Qilinによるアサヒへの攻撃」という表現を用いますが、アサヒグループが公式に攻撃主体をQilinと断定したわけではありません。2025年10月にQilin側が犯行を主張したことを基礎としています)
2025年、アサヒビールへのハッカー攻撃事件
2025年9月29日午前7時頃、アサヒグループのシステムで障害が発生しました。
社内調査を進める中で、複数のファイルが暗号化されていることが確認され、午前11時頃には被害拡大を防ぐためネットワークの遮断とデータセンターの隔離が行われました。
その後の調査によって、単なる一時的なシステム障害ではなく、外部から侵入した攻撃者によるランサムウェア攻撃だったことが明らかになりました。
アサヒグループが2026年2月に公表した調査結果によれば、攻撃者は障害発生のおよそ10日前には、グループ拠点のネットワーク機器を経由して内部ネットワークへ不正侵入していたとされています。
さらに、データセンターへ侵入した後、パスワードの脆弱性を利用して管理者権限を取得。
その権限を使って内部ネットワークを探索し、複数のサーバーへ繰り返しアクセスしていたとされています。
つまり、
外部から侵入
↓
管理者権限を取得
↓
内部ネットワークを探索
↓
情報を窃取
↓
ランサムウェアを展開
↓
サーバーやPCのデータを暗号化
↓
業務停止
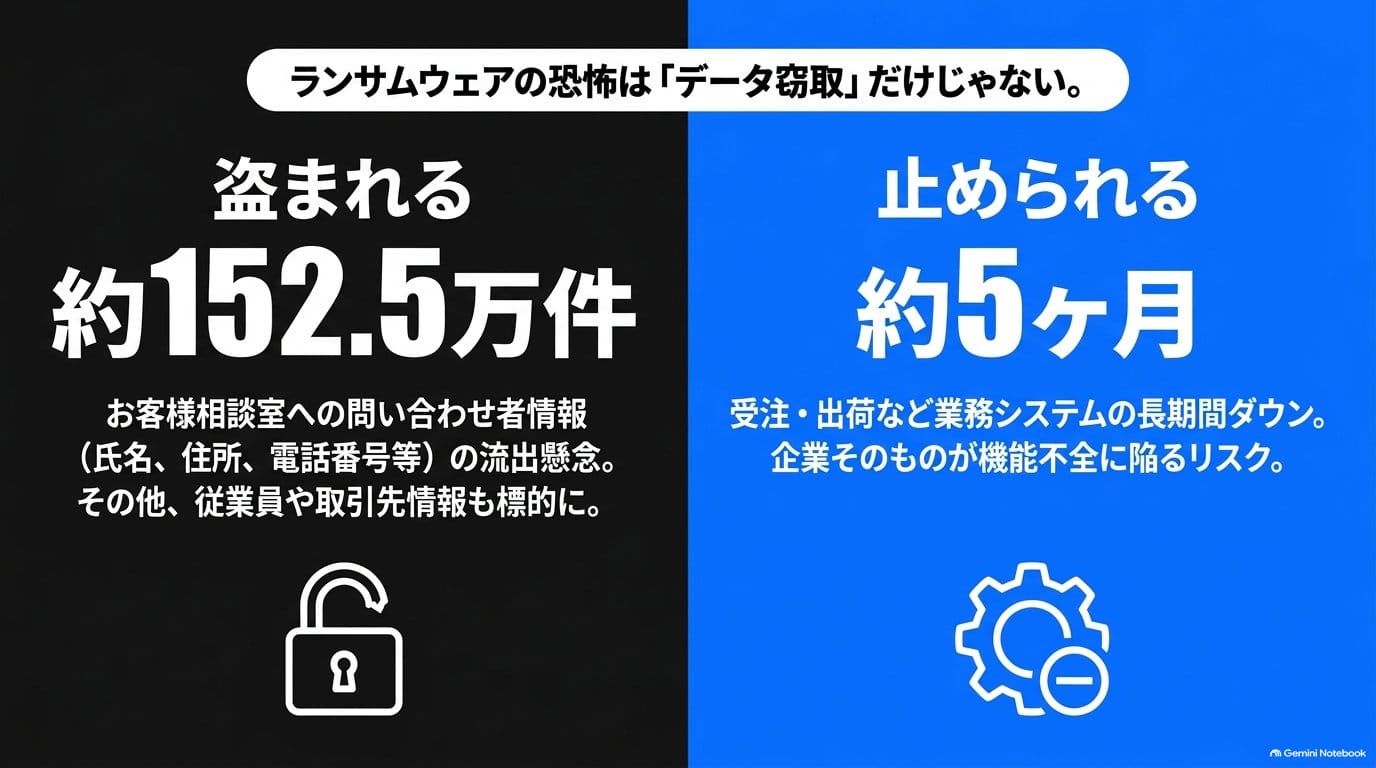
という流れだったと考えられます。
これは「突然ウイルスに感染した」という単純な事件ではありません。
攻撃者が内部に侵入した後、一定期間にわたってネットワークを調査し、より大きな被害を与えられる場所まで到達していたことが重要なポイントです。
なぜ狙われた?
狙われたのは、単純に「アサヒビールの商品データ」だけではありません。
攻撃によって複数のサーバーや一部のPCが暗号化され、受注・出荷などの業務システムに大きな影響が出ました。特に大きかったのが、業務停止です。
国内グループ各社では、
- 受注業務
- 出荷業務
- 物流関連システム
- コールセンター
- メールなどの通信
などに影響が発生しました。
アサヒビールの6工場では2025年10月2日から製造を再開しましたが、受注・出荷などのシステム障害は長期間にわたり影響を残しました。2026年2月のアサヒグループの発表によると、受注・出荷のシステム利用は2025年12月に段階的に再開され、物流業務全体が通常化したのは2026年2月でした。
つまり、
「データを盗む」だけでなく「企業そのものを止める」ことが、ランサムウェア攻撃の恐ろしさです。
さらに深刻なのが情報漏えいです。
2025年11月時点では、以下の情報について「流出または流出のおそれ」があると公表されました。
| 対象 | 件数 | 主な情報 |
|---|---|---|
| お客様相談室への問い合わせ者 | 約152.5万件 | 氏名、住所、電話番号、メールアドレス等 |
| 慶弔対応を行った社外関係者 | 約11.4万件 | 氏名、住所、電話番号 |
| 従業員・退職者 | 約10.7万件 | 氏名、生年月日、住所、電話番号、メールアドレス等 |
| 従業員の家族 | 約16.8万件 | 氏名、生年月日、性別 |
ただし、これらすべてが実際にインターネットへ流出したという意味ではありません。
アサヒグループは2026年2月時点で、実際に「流出したことを確認した情報」として従業員・退職者5,117件、取引先関係者等110,396件を公表しています。
クレジットカード情報は含まれていないとしています。
アサヒビールの対応は?
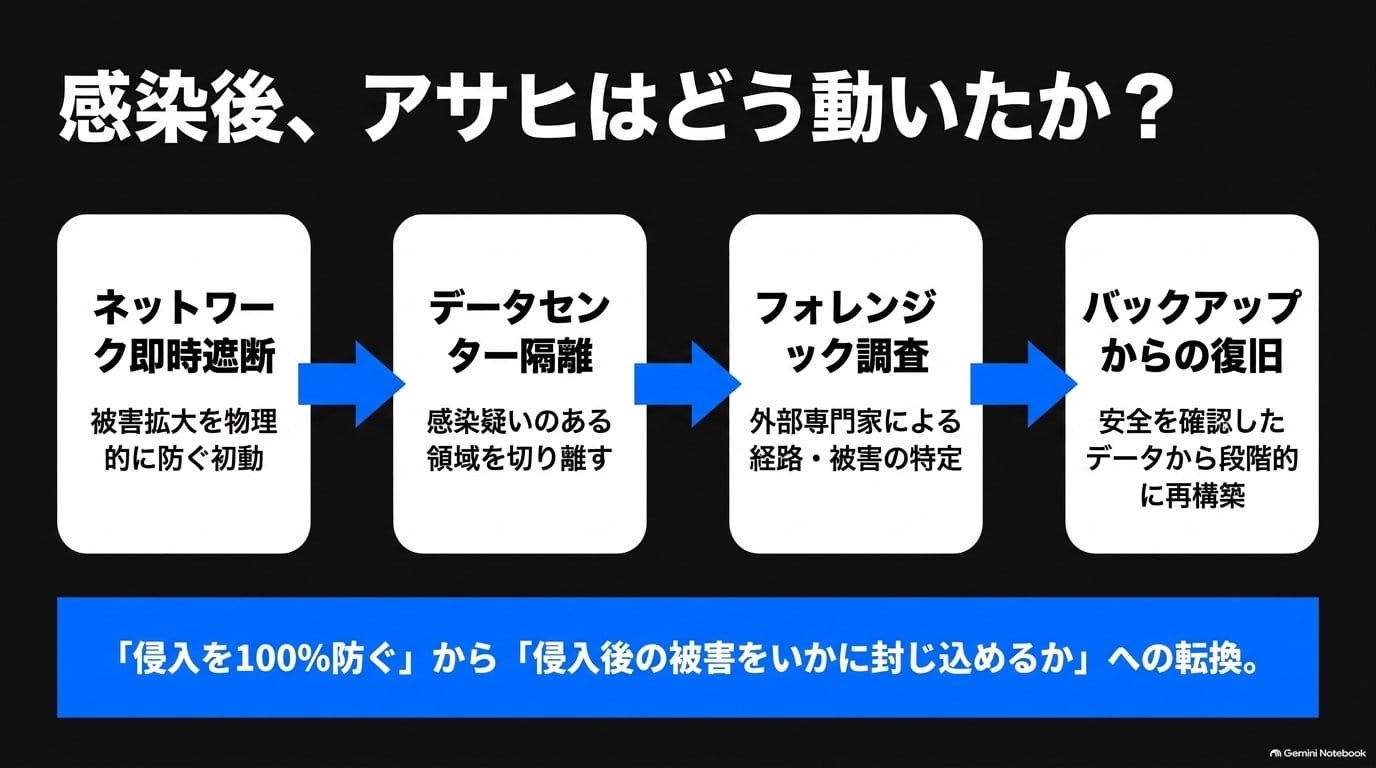
アサヒグループは攻撃を確認した当日にネットワークを遮断し、データセンターを隔離しました。
これはランサムウェア感染後の基本的な初動対応の1つです。感染した可能性のあるネットワークをそのまま稼働させると、攻撃者によるさらなる侵入や感染拡大につながる可能性があるためです。
その後、
ネットワーク遮断
↓
データセンター隔離
↓
外部専門家によるフォレンジック調査
↓
安全性を確認したバックアップから復旧
↓
システムを段階的に再構築
↓
受注・出荷などを順次復旧
という対応が取られました。
アサヒグループは2026年2月に再発防止策を公表しています。
主な対策は、
- リモートアクセスVPN機器の廃止
- 古い通信経路の再構築
- 外部から不正アクセスされる可能性のある機器の排除
- ゼロトラスト型PCへの移行
- ネットワーク分離
- EDRの強化
- ペネトレーションテスト
- 脅威ハンティング
- パスワード変更・認証管理の強化
- ログ分析・監視の自動化
- バックアップ強化
- 復旧訓練
- 従業員教育
- 情報セキュリティ委員会の設置
- 経営層による監督強化
などです。
この対応から分かるのは、現在のランサムウェア対策では「侵入を100%防ぐ」だけでは不十分だということです。侵入される可能性を前提に、侵入後の被害をどこまで小さくできるかが重要になっています。
ハッカー集団「Qilin」(キリン)とは?
Qilin(キリン)は、ランサムウェアを使って企業や組織を攻撃する国際的なサイバー犯罪エコシステムです。
「Agenda」という名称でも知られています。
2022年ごろから活動が確認され、当初はGo言語を使ったランサムウェアとして登場。その後Rustを使用したバージョンなどへ発展しました。
Qilinの大きな特徴は、
Ransomware-as-a-Service(RaaS)です。
簡単に言えば、
「ランサムウェアを開発する側」と「実際に企業へ侵入する側」を分業する仕組みです。
RaaS(Ransomware-as-a-Service)
RaaSとは、ランサムウェア攻撃に必要な悪質なプログラムやインフラを「サービス」として提供し、誰もが簡単にランサムウェア攻撃を行えるようにしたビジネスモデルのことです。
▼仕組み
- 開発者(運営者)
ランサムウェアのプログラムや攻撃管理用のWebサイト(インフラ)を開発・提供。 - アフィリエイト(利用者)
提供されたツールを使って実際に企業や組織を攻撃し、身代金を要求。 - 身代金の分配
手に入れた身代金を、開発者とアフィリエイトの間で分配する(例:アフィリエイトが8割、開発者が2割など)。
▼特徴
- 専門知識が不要
高度なハッキング技術がなくても、用意されたダッシュボードやマニュアルに沿って簡単に攻撃ができる。 - 分業化されている
攻撃の実行役(アフィリエイト)と、ウイルスの開発・保守役(運営者)が分かれているため、被害が拡大しやすい構造。 - 代表的な例
過去に「LockBit(ロックビット)」 や「Akira(アキラ)」 と呼ばれる組織・グループがこの仕組みを使って大きな被害を出した。
Qilinの「RaaSのサービスモデル」
Qilin運営側
↓
ランサムウェア・攻撃インフラ・管理システムなど「RaaS」のサービスモデルを提供
↓
アフィリエイト(攻撃の実行者)
↓
企業・病院・自治体などへ侵入
↓
データを盗む
↓
システムを暗号化
↓
身代金を要求
↓
身代金を分配
Group-IBが2023年にQilinの内部システムを調査したところ、アフィリエイトが身代金の80~85%を受け取る仕組みが確認されました。
これは非常に大きな意味を持ちます。Qilin自身が世界中の企業へ侵入する必要はありません。世界各地の犯罪者が「Qilinのサービス」を利用することで、攻撃を大量に発生させられるからです。
ハッカー集団の正体 - 国籍や住まい、構成人数は?
ここは非常に注意が必要な部分です。
ネット上では「Qilinはロシアのハッカー集団」と説明されることがあります。しかし、これは少し単純化している面もあります。
ロシアとの関係は強く疑われている
Group-IBの調査では、Qilinのアフィリエイト募集にロシア語が使用され、「CIS諸国では活動しない」とする条件が確認されています。また、Qilinの活動はロシア語圏のサイバー犯罪エコシステムとの関連性が強いと複数のセキュリティ企業が分析しています。
そのため「ロシア語圏を中心としたサイバー犯罪エコシステムとの関連が強い」と表現するのが適切です。
一方で、
「Qilinの構成員は全員ロシア人」「Qilinはロシア政府が運営している」と断定できる公的な証拠はありません。特に「ロシア政府による国家支援型ハッカー集団」と「金銭目的のサイバー犯罪組織」は区別する必要があります。
構成人数は?
Qilinの「正確な構成人数」は公表されていません。
さらにRaaSの場合、「Qilinのメンバー」と「Qilinのサービスを使うアフィリエイト」を同一視できません。2026年10月、Qilin側はJNNの取材に対して「世界中で匿名の300人以上の人物と協力関係にある」と主張しました。
これはQilin側自身の説明であり、独立して確認された「正式メンバー300人」という数字ではありません。
したがって記事では、
Qilinの正確な構成人数は不明。2026年10月、Qilin側は世界中の300人以上と協力関係にあると主張しているが、その人数や関係性は独立検証されていない。となります。
ハッカー集団「Qilin」が起こした事件など
Qilinは2022年以降、世界各国の企業、医療機関、自治体、教育機関などを攻撃してきました。
2025年にはNCC Groupの集計で、Qilinは確認されたランサムウェア攻撃の1,022件、全体の13%を占め、同年に最も活動的なランサムウェア脅威アクターとなりました。
2026年も活動は続いており、Check Pointの2026年第2四半期データでは、Qilinは279件の被害者をリークサイトに掲載し、The Gentlemenと並んで世界有数の活動量を示しています。
ここでは特に重要な3件を紹介します。
事件①イギリス「医療関連の企業 Synnovis」への攻撃
Qilinの名前を世界的に知らしめた事件の1つが、英国の医療関連の企業「Synnovis」への攻撃です。
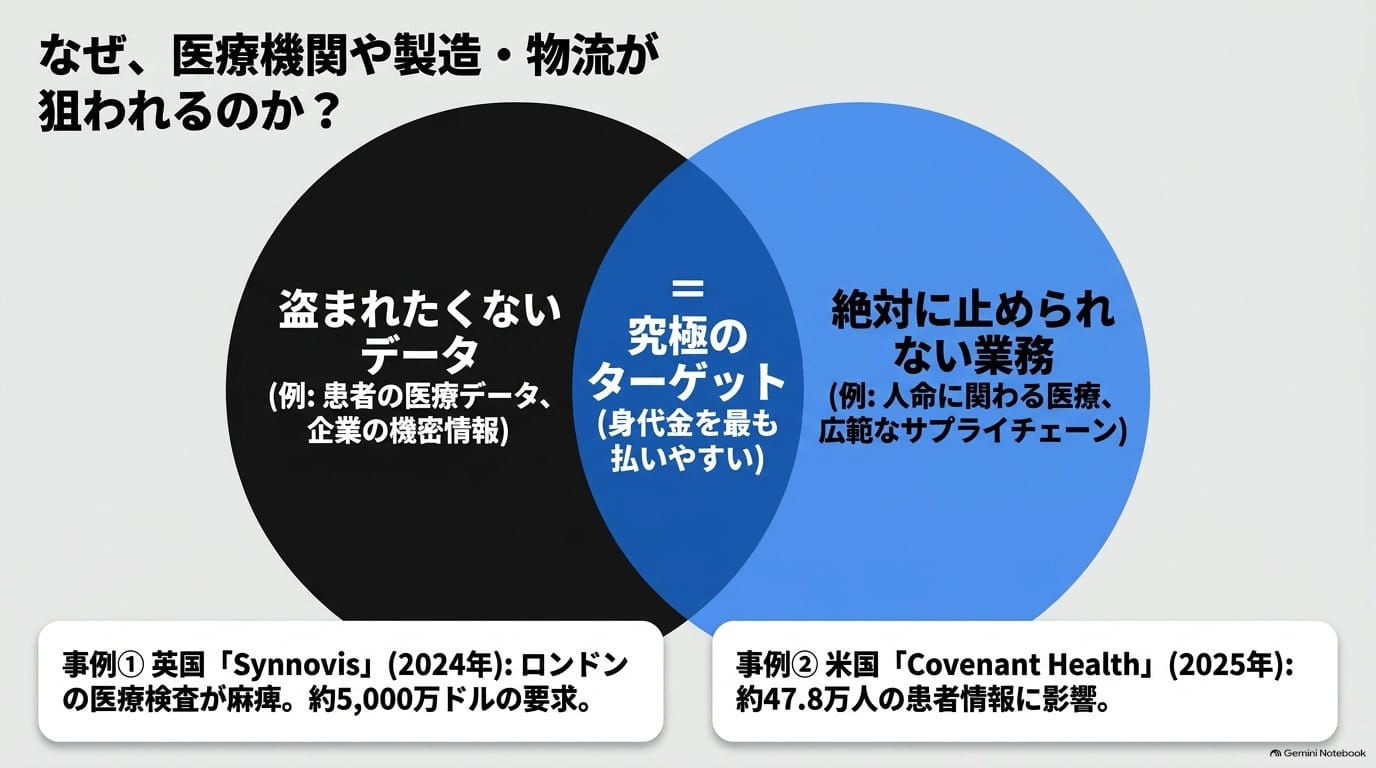
2024年6月3日、病理検査サービスを提供するSynnovisがランサムウェア攻撃を受けました。Synnovisはロンドン南東部の複数の医療機関に血液検査などのサービスを提供していたため、攻撃は一企業だけの問題にとどまりませんでした。検査能力が大幅に低下し、医療機関の業務にも深刻な影響が発生。
「NHS England」によれば、緊急性の高い医療を維持するため他の医療機関へ検査を振り分けるなどの対応が必要になりました。Qilin側はこの攻撃で大量の医療データを盗んだと主張し、約5,000万ドルの身代金を要求したと報じられています。
この事件が示したのは、
ランサムウェア = IT企業だけの問題ではないということです。
病院や検査機関が攻撃されれば、医療そのものに影響が及びます。
事件②アメリカ「医療機関 Covenant Health」への攻撃
Qilinは2025年、米国の医療機関Covenant Healthへの攻撃でも名前が挙がりました。
この攻撃では大量の患者情報が影響を受けたとされ、2026年に公表された情報では約47万8,000人分の個人・医療関連データへの影響が報じられています。また、2026年1月のNCC Groupの分析では、Qilinによる攻撃としてCovenant Healthが取り上げられ、病院業務にも影響を及ぼしたとされています。
医療機関が狙われる理由は明確です。患者情報は非常に価値が高く、しかも医療機関はシステムを止めることが難しい。
つまり、
「盗まれたくないデータ」+「止められない業務」という、ランサムウェア攻撃者にとって非常に魅力的な条件がそろっています。
事件③日本「アサヒグループ」への攻撃
そして2025年、日本でも大規模な被害が発生しました。
2025年9月29日、アサヒグループのシステム障害が発生。その後、ランサムウェアによる攻撃だったことが判明しました。10月7日、Qilinは自らのサイト上でアサヒへの攻撃を主張し、9,300以上のファイル、約27GBのデータを盗んだと主張しました。ただし、この数字や公開されたファイルの真正性について、当時Reutersは独自に確認できていないと報じています。
一方、アサヒグループ自身の調査によって、ネットワークへの不正侵入、管理者権限の取得、内部ネットワークの探索、ランサムウェアによる暗号化、情報流出が確認されています。
そのため、Qilinの主張とは別に、大規模なサイバー攻撃と情報流出が実際に発生したこと自体はアサヒ側の調査によって確認されています。
ハッカー被害からどうやって守る?撃退する?
QilinのようなRaaS型ランサムウェアを完全に「撃退」する方法はありません。
重要なのは、
侵入されない
↓
侵入されても権限を取らせない
↓
内部を自由に移動させない
↓
データを盗ませない
↓
暗号化させない
↓
感染しても復旧できる
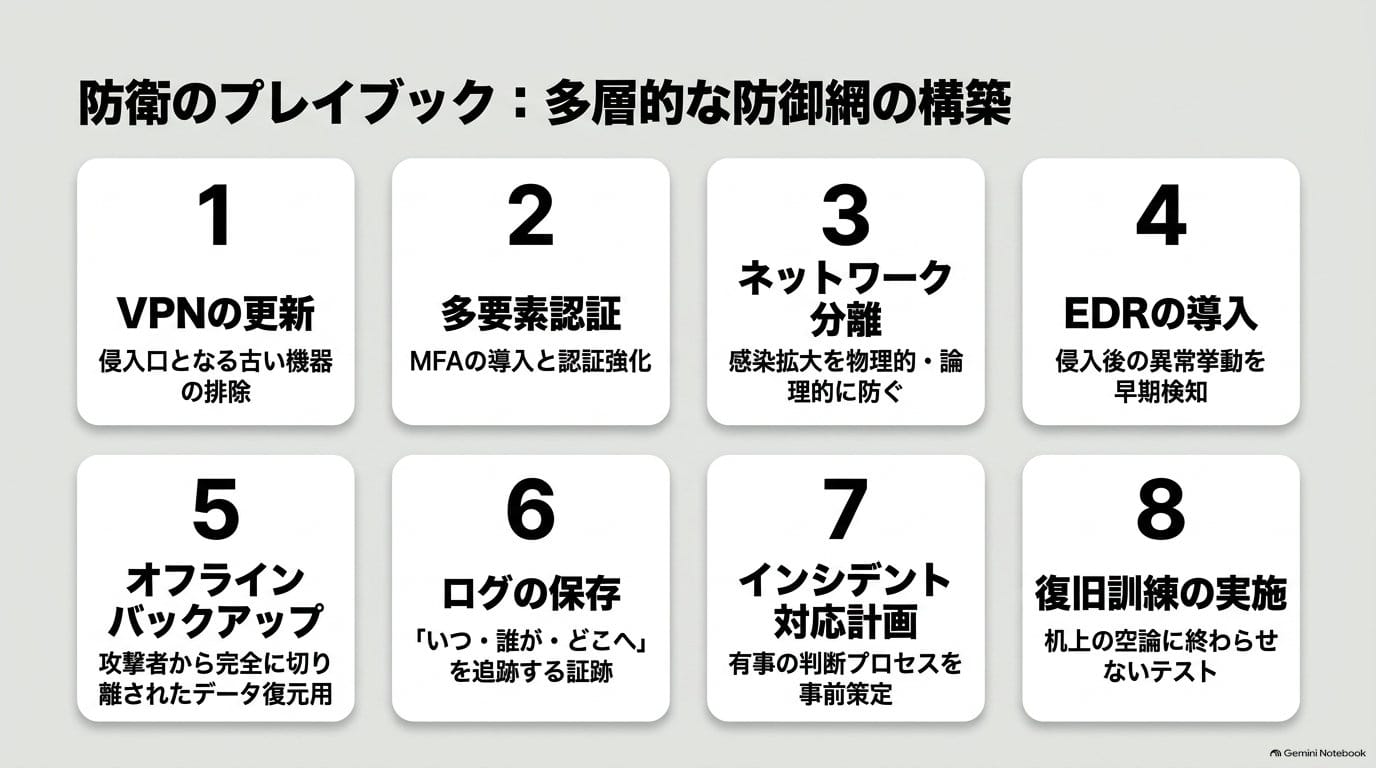
という多層防御です。防御における8種類を見ていきましょう。
①VPN・ネットワーク機器を常に更新する
警察庁も、ランサムウェアの主要な侵入経路としてVPN機器などの脆弱性を挙げています。
古いVPNやネットワーク機器を放置することは危険です。
②多要素認証を導入する
IDとパスワードだけではなく、パスワード+認証アプリ・セキュリティキーなど
複数の認証要素を組み合わせます。
ただし、MFAを導入しているから安全というわけではありません。例外設定や、認証疲労攻撃、サポート担当者を狙ったソーシャルエンジニアリングなどへの対策も必要です。
③ネットワークを分離する
1台が感染したからといって、会社全体へ感染が広がる構造にしてはいけません。
パソコン、ネットワーク、サーバー、バックアップなど、すべて同一ネットワークに置くのではなく適切に分離します。
④EDRを導入する
EDRは、PCやサーバー上で起きている不審な挙動を監視し、攻撃を検知・封じ込める仕組みです。
Qilinのような攻撃では、侵入直後ではなく、その後の内部探索や権限悪用を検知することも重要になります。
⑤バックアップを「攻撃者から切り離す」
バックアップが存在するだけでは不十分です。
攻撃者がバックアップまで暗号化・削除できる環境なら、復旧できません。
そのため、オンラインバックアップ+オフラインまたは隔離バックアップ+定期的な復元テストが重要です。
⑥ログを残す
攻撃者が「いつ侵入したのか」「どのアカウントを使ったのか」「どのサーバーへアクセスしたのか」を調べるにはログが必要です。
ログがなければ、攻撃経路の特定も遅れます。
⑦インシデント対応計画を事前に作る
攻撃を受けてから「誰が判断するのか」「どのネットワークを切るのか」「警察へ連絡するのか」「顧客へいつ公表するのか」を考えていては遅い対応となってしまいます。
攻撃された場合のシナリオを事前に決めておくことが重要です。
⑧重要なのは「侵入を防ぐ」だけではない
Qilin型攻撃では、
侵入して、
→ 情報探索
→ 権限取得
→ データ窃取
→ 暗号化
という複数段階があります。
したがって「ウイルス対策ソフトを入れたから大丈夫」ではありません。現在のサイバーセキュリティでは、侵入前・侵入直後・潜伏中・情報窃取・暗号化・復旧すべての段階を監視する考え方が重要になっています。
日本はハッカーの標的になりやすい?なぜ?
結論から言えば、日本は「世界で最も狙われやすい国」と断定することはできません。
一方で、日本企業が魅力的な標的になり得る理由は数多くあります。
理由①経済規模が大きい
日本には大企業が多数存在し、企業が保有する資産や情報の価値も大きい。
ランサムウェア攻撃では「払える企業」が狙われます。
理由②製造業・物流・小売などが巨大
日本は製造業を中心に複雑なサプライチェーンを構築しています。1社のシステムが止まるだけでも、メーカー製造から物流、販売店から一般消費者への影響が広がる可能性があります。
理由③業務停止による損失が大きい
アサヒの事件がまさにその例です。
「情報を盗まれた」というだけではなく「受注できない・出荷できない・商品が店頭に届かない」という現実の経済活動に影響が出ました。攻撃者にとっては、こうした企業ほど「止めることで圧力をかけやすい」のです。
理由④デジタル化が進んでいる
日本企業も業務システム、クラウド、ネットワーク、IoTなどへの依存を強めています。
便利になる一方で「デジタル依存度が高い=サイバー攻撃による事業停止リスクも高くなる」という側面があります。
理由⑤サプライチェーンが長い
大企業だけを守っても十分ではありません。
一次・二次下請け、物流会社などの構造のどこか1つが侵害されるだけで、攻撃経路になる可能性があります。
日本におけるハッカーの主な事件4つ
日本でも、サイバー攻撃による大規模被害は繰り返し発生しています。
①トヨタ関連会社・サプライチェーンへの攻撃
2022年には、トヨタの主要取引先の1つである小島プレス工業がランサムウェア攻撃を受け、トヨタが国内全工場の稼働を一時停止する事態となりました。
これは「大企業そのものを攻撃しなくても、取引先を攻撃すれば大企業の業務を止められる」ことを示した事件です。
②NTT西日本グループの情報漏えい問題
2023年にはNTT西日本グループで、元派遣社員による不正アクセス・情報持ち出しが問題になりました。これは外部ハッカーだけを警戒していてはいけないことを示す事例です。
サイバーセキュリティでは、外部攻撃+内部不正の両方を考える必要があります。
③KADOKAWAへのランサムウェア攻撃
2024年6月、KADOKAWAグループがランサムウェアを含む大規模なサイバー攻撃を受けました。
動画サービス「ニコニコ」などにも大きな影響が発生。IPAの「情報セキュリティ白書2025」によれば、KADOKAWA-IDの復旧には約6ヵ月を要しました。攻撃者によって盗まれた情報がダークウェブ上で公開され、その後SNSなどで拡散される問題も発生しました。
④日本航空へのDDoS攻撃
2024年末、日本航空ではDDoS攻撃とみられる通信によってネットワーク障害が発生し、国内線・国際線の運航にも影響が出ました。
ランサムウェアだけが危険なのではありません。
【DDoS攻撃=大量の通信を送り、サービスを利用できなくする攻撃】も企業活動を止める可能性があります。
警察庁によれば、日本国内で報告されたランサムウェア被害は2022年230件、2023年197件、2024年222件と高い水準で推移しています。
さらに2025年上半期も116件と、過去最多水準でした。
日本のセキュリティ対策は世界と比べてどう?
ここは非常に誤解されやすいところです。
2026年10月、Qilin側は日本について「世界最悪のコンピュータセキュリティ体制を持つ国の1つ」と主張しました。しかし、これは攻撃者側の発言であり、日本のセキュリティ水準を示す客観的な指標ではありません。
むしろ国際的な公的評価を見ると、違う姿が見えてきます。
国際電気通信連合(ITU)の「Global Cybersecurity Index 2024」では、日本は最高ランクの**Tier 1「Role-modelling」**に分類されています。
日本の評価は、
- 法制度:20/20
- 技術対策:19.6/20
- 組織体制:20/20
- 人材・能力開発:19.07/20
- 国際協力:18.91/20
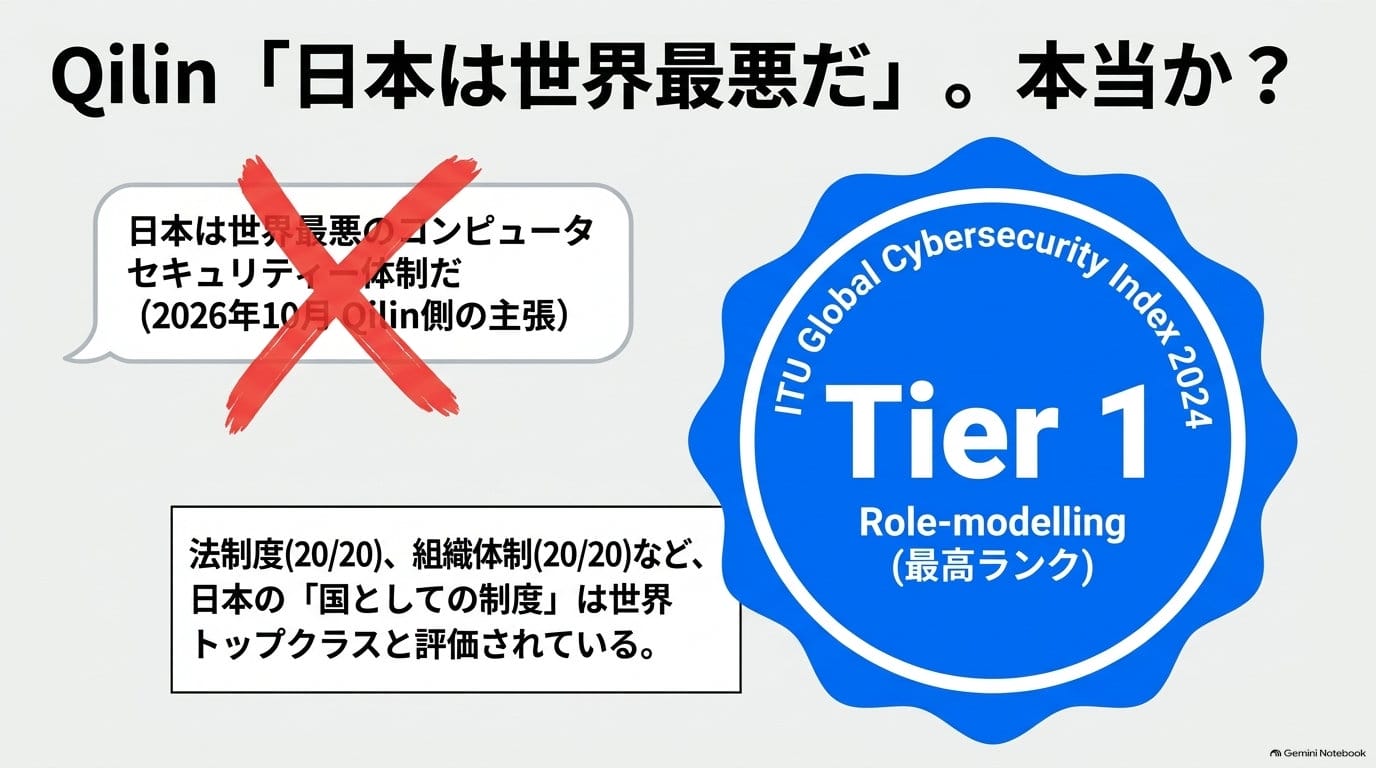
となっています。
つまり、「日本は世界最悪のセキュリティ国」という評価は、少なくともITUの公的な国別評価とは大きく異なります。一方で注意したいのは、ITUの評価は主として国としてのサイバーセキュリティへの取り組みを評価したものだということです。
「日本政府の制度が整っている」ことと、
「日本企業のすべてが十分なセキュリティ対策をしている」ことは同じではありません。
実際、2026年のPwC調査では、日本企業のサイバーセキュリティ意思決定・企画に携わる300人を対象にした調査で、36.7%が多要素認証・多段階認証を未導入と回答しています。
つまり日本の課題は、比較的高い水準として【国の制度・政策】を掲げていることに対して、【企業・組織ごとの実装】にばらつきがある、という点にあります。
グラフで示す「サイバー攻撃で懸念することは?」
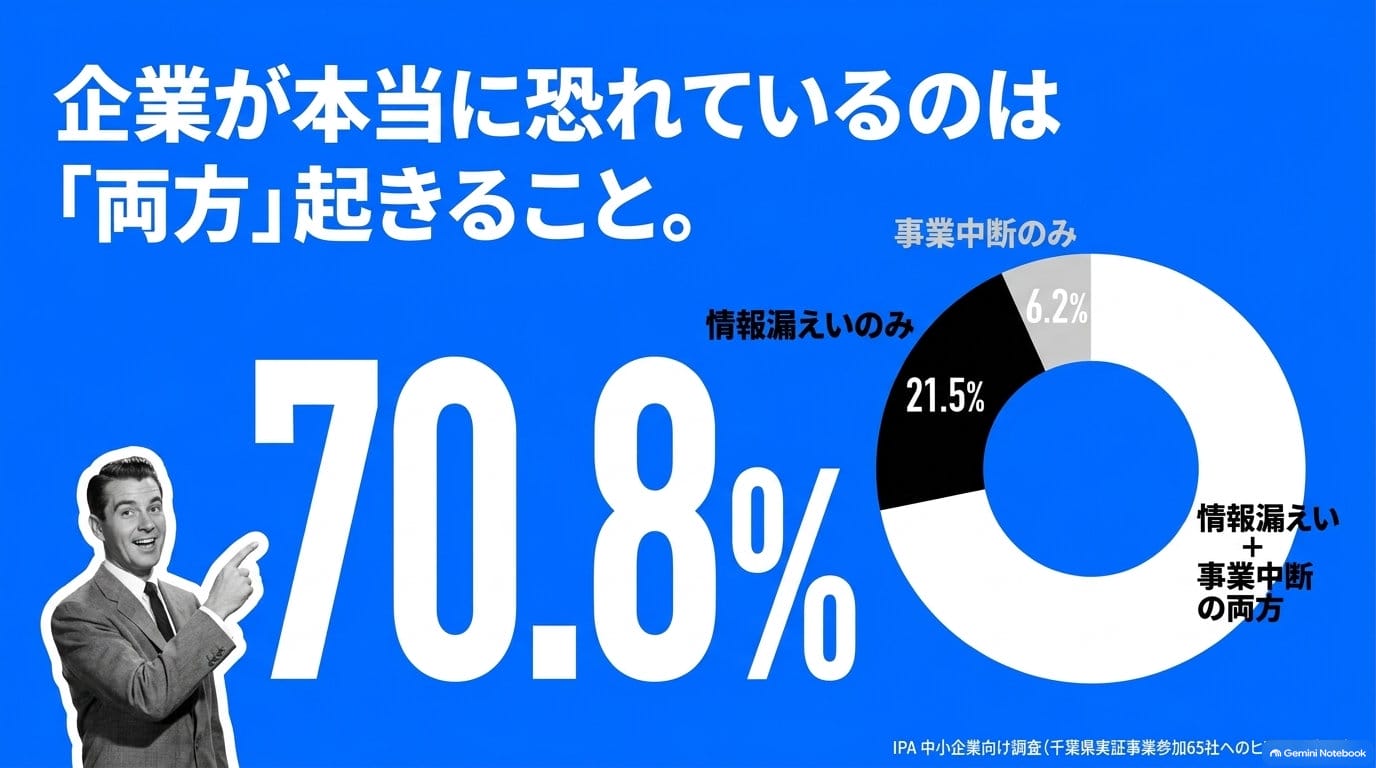
サイバー攻撃を受けた場合、企業は何を恐れているのでしょうか。
IPAが実施した中小企業向けの調査では、65社に対して「自社にとってサイバー攻撃を受けたことにより引き起こされる、どんな事態が怖いですか?」と質問しています。
企業のサイバー攻撃被害で懸念することは?
(%)
100%
50%
個人情報や機密情報の流出
サービス停止による業務への影響
セキュリティ対策や復旧の遅れ
取引先や関係者への二次被害
その他
回答は、
- 「情報漏えい、事業中断の両方」46社
- 「情報漏えい」14社
- 「事業中断」4社
- 「無回答」1社
でした。
割合にすると、
- 両方:約70.8%
- 情報漏えい:約21.5%
- 事業中断:約6.2%
- 無回答:約1.5%
となります。この結果は、ランサムウェア対策を考えるうえで非常に重要です。
企業が恐れているのは、「情報が盗まれること」だけではありません。
実際には【情報漏えい+業務停止】の両方を恐れている企業が圧倒的に多いのです。アサヒグループの事件は、まさにこの2つが同時に発生する可能性を示した事例でした。
※このグラフは2020~2021年度の千葉県実証事業に参加した65社の調査結果です。現在の日本企業全体の意識を直接示すものではありません。
まとめ「LANケーブルを抜く、Wi-Fiをオフにする」
アサヒグループへのサイバー攻撃で明らかになったのは、現代のランサムウェア攻撃が単なる「コンピューターウイルス」ではないということです。
攻撃者は、
ネットワークへ侵入する
↓
管理者権限を奪う
↓
内部を調査する
↓
重要なデータを探す
↓
情報を盗む
↓
システムを暗号化する
↓
企業活動を止める
↓
身代金を要求する
という複数段階の攻撃を行います。
そしてQilinのようなRaaS型組織では、攻撃の一部を世界中のアフィリエイトに分業させることで、攻撃を大量に発生させることが可能になります。だからこそ、企業側も「ウイルス対策ソフトを入れる」という1つの対策だけでは不十分です。
必要なのは、
脆弱性をなくす
+
認証を強化する
+
ネットワークを分離する
+
端末を監視する
+
異常を早期発見する
+
データを守る
+
バックアップを確保する
+
復旧の訓練を行う
という多層的な防御です。
そしてもう1つ重要なのが「攻撃されない会社」を目指すだけではなく、「攻撃されても事業を止めない会社」を目指すことです。
2026年10月、日本でQilinの中心メンバーとみられるロシア国籍の男性が拘束され、ドイツへ引き渡されたことは、国境を越えて活動するサイバー犯罪者に対して、各国の捜査機関が連携を強めていることを示す出来事でもあります。しかし1人の容疑者が拘束されたからといって、Qilinの脅威がなくなるわけではありません。
RaaSという仕組みが残る限り、別の攻撃者やアフィリエイトが活動を続ける可能性があります。
企業活動のほぼすべてがデジタル化された現在、サイバーセキュリティはそのまま事業継続と企業経営の問題になっています。Qilinによる一連の攻撃は、その現実を象徴する事件の1つと言えるでしょう。